Compliance que não para.
ISO 27001, RGPD, NIS2 e mais oito referenciais como controlos recorrentes com responsáveis, evidências e lembretes. Contagens de prazos para incidentes, registos e acesso para auditores num único espaço de trabalho alojado na UE, para equipas de qualquer dimensão, até à grande empresa.
Grátis para um utilizador. Sem cartão.
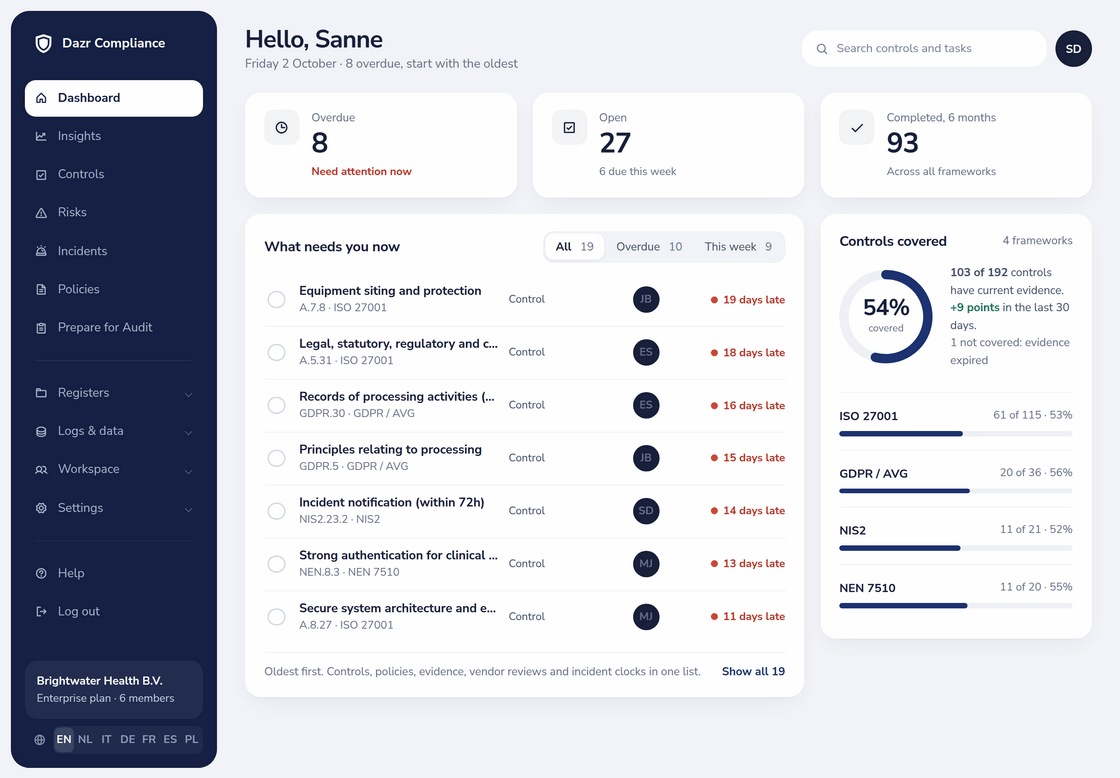
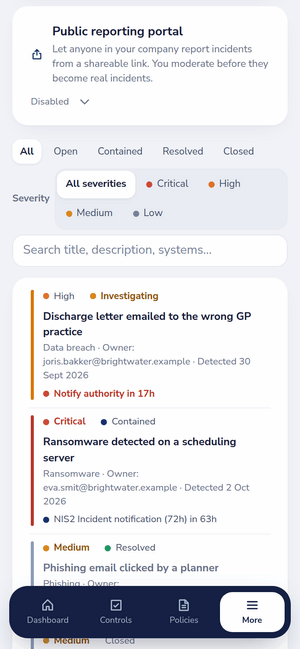
O painel: trabalho em atraso, esta semana e cobertura por referencial. À direita, o registo de incidentes num telemóvel.
Acrescente referenciais sem refazer nada. A ISO 27001:2022 inclui os 93 controlos do Anexo A e as cláusulas 4-10.
Escolha um módulo e veja o ecrã.
Ecrãs reais de um espaço de trabalho de demonstração. Clique num separador para mudar.
Cada controlo com responsável e dentro do prazo.
Cada controlo inclui uma descrição, uma recomendação e uma periodicidade de revisão. Atribua um responsável, anexe evidências e defina durante quanto tempo se mantêm válidas e, depois, ligue o controlo aos riscos, políticas e processos que abrange. Lembretes, avisos semanais de atrasos e um resumo diário de expirações mantêm o trabalho em andamento, com ou sem consultor.
SGSI e controlos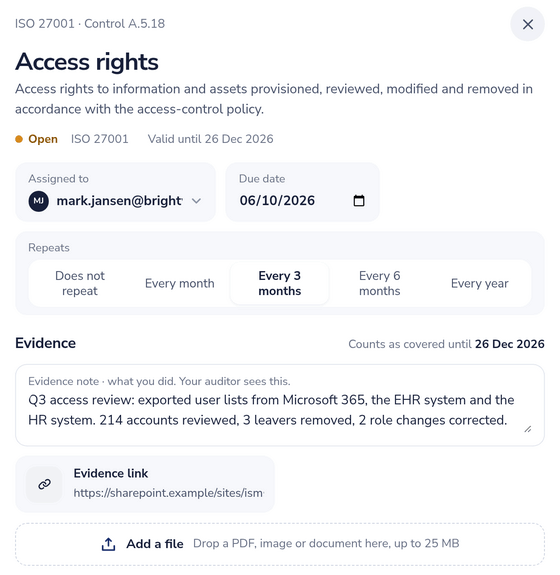
Veja o risco antes e depois dos controlos.
Avalie a probabilidade e o impacto em escalas de 5 pontos, com o risco inerente e o residual lado a lado. Escolha um tratamento, um responsável e um prazo. Ao aceitar um risco, ficam registados a fundamentação e quem aprovou, com carimbo temporal do servidor.
Gestão de riscos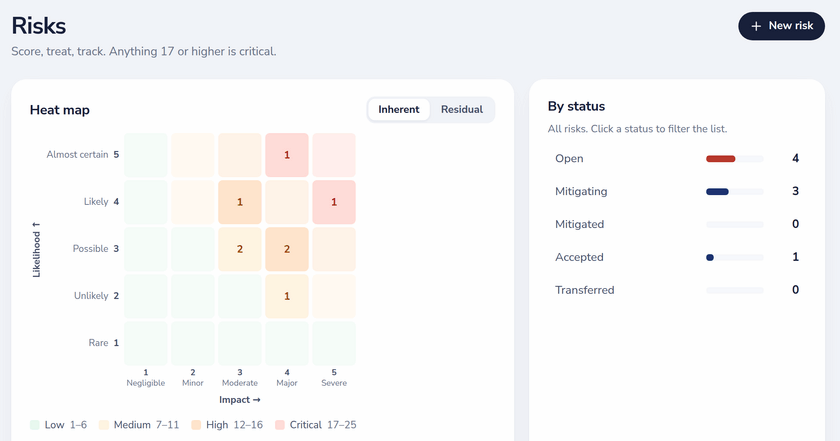
Cada prazo em contagem decrescente.
Registe um incidente e as contagens começam: 72 horas para o art.º 33.º do RGPD; 24 horas, 72 horas e um mês para a NIS2. Uma verificação baseada no Regulamento (UE) 2024/2690 assinala os incidentes significativos. No Enterprise, uma página pública de comunicação alimenta a sua fila.
Gestão de incidentes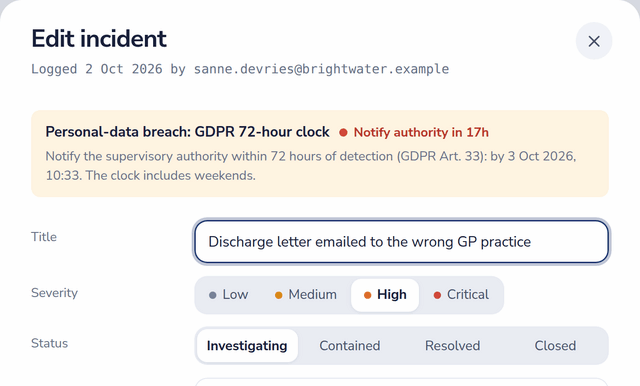
Dê ao seu auditor um acesso próprio.
Convide um auditor por um período de 1 a 60 dias. O acesso faz-se com um código de utilização única e permite ler todos os registos, com espaço para comentários. Exporte a Declaração de Aplicabilidade aprovada e uma pista de auditoria em PDF; no Enterprise, o Prepare for Audit avalia a sua preparação.
Gestão de auditorias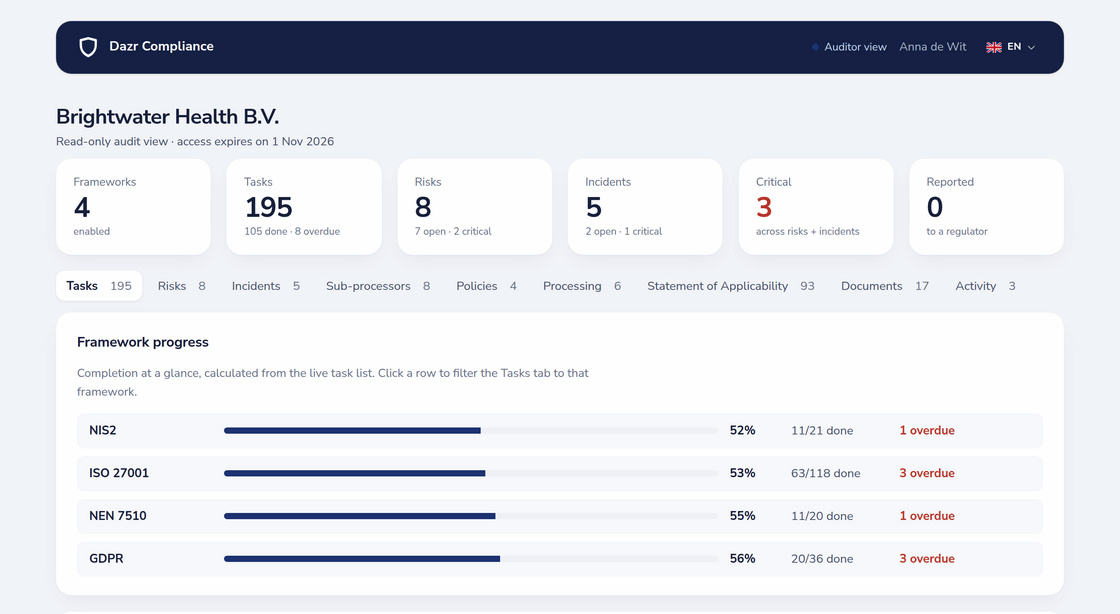
Registos de privacidade sempre atualizados.
Mantenha o registo das atividades de tratamento do art.º 30.º e as suas AIPD ligados aos fornecedores e riscos que lhes estão associados. Cada fornecedor tem o seu acordo de tratamento de dados, certificados, acesso a dados e uma data de revisão com lembrete.
Privacidade (registo de tratamento e AIPD)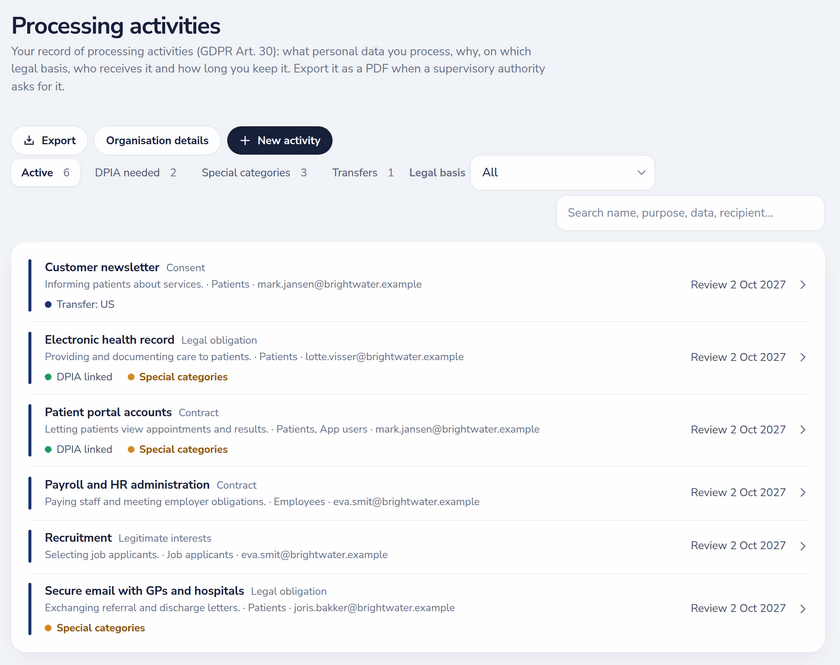
Políticas que as pessoas leem mesmo.
Comece por um modelo, aprove, publique e veja, por versão, quem confirmou a leitura. Responda uma única vez aos questionários de segurança dos clientes numa página de confiança e partilhe uma só ligação; as respostas sensíveis aguardam a sua aprovação.
Gestão de políticas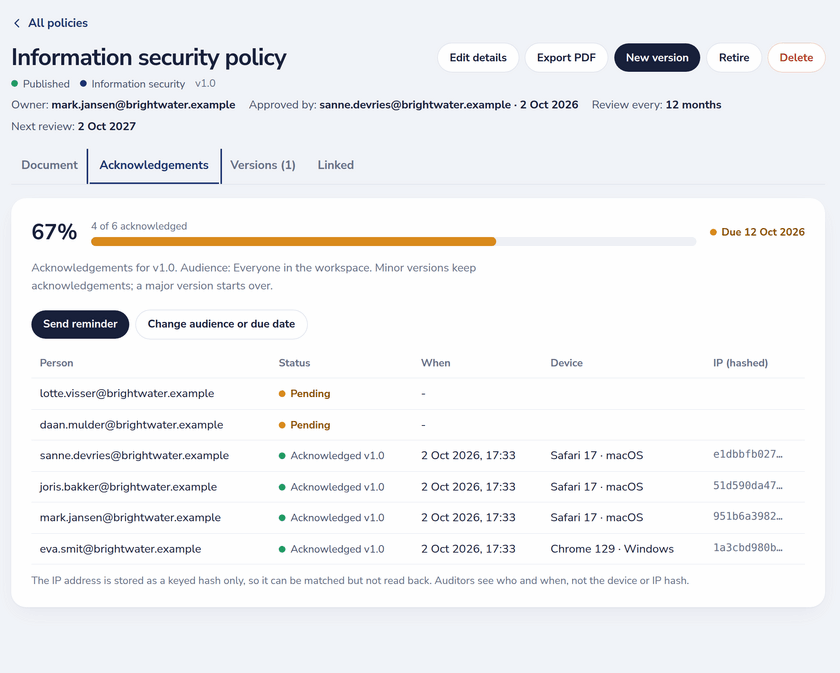
Uma plataforma, nove módulos.
Cada um com página e ficha técnica próprias.
Preparado para o escrutínio das grandes empresas.
O que as equipas de segurança e de compras vão perguntar, já respondido.
- Fornecedor
- Dazr, Itália (IVA IT 02801250065)
- Concebido para
- Prestadores de cuidados de saúde, organismos públicos, entidades financeiras e fornecedores de SaaS
- Como começar
- Início de sessão autónomo; implementação acompanhada no Enterprise
Preços públicos.
Por mês, sem IVA. Faturação mensal, cancelamento a qualquer momento.
Várias entidades, integrações personalizadas ou um gestor de sucesso dedicado? O Custom tem preço sob consulta. Comparar todas as funcionalidades
Veja-o com os seus referenciais.
Inicie sessão com Google, Microsoft ou o seu e-mail profissional, sem cartão. Ou marque uma demonstração com a nossa equipa.
Ferramentas e guias gratuitos: uma calculadora de prazos de notificação de violações, verificações de incidentes significativos e de âmbito NIS2, um estimador de auditorias ISO 27001, guias sobre a NIS2, o DORA, o AI Act e o CRA, e páginas por país para os Países Baixos e a Itália.