Início › Referenciais › PCI DSS

Software de conformidade PCI DSS para comerciantes e prestadores de serviços.

Os 12 requisitos do PCI DSS v4 como 35 controlos recorrentes com evidências, documentos de âmbito e de fluxos de dados no Prepare for Audit, e uma periodicidade trimestral de análises ASV e anual de testes de intrusão. Incluído no Enterprise, 499 € por mês.

Em resumo

  • Requisitos 1-2: Segurança da rede: firewalls, configurações seguras, segmentação do ambiente de dados dos titulares de cartões (CDE).
  • Requisitos 3-4: Proteger os dados dos titulares de cartões: minimização do armazenamento, cifragem em repouso e em trânsito.
  • Requisitos 5-6: Gestão de vulnerabilidades: antimalware, desenvolvimento seguro, controlo de alterações.
  • Requisitos 7-9: Controlo de acessos: necessidade de conhecer, identificadores únicos, autenticação multifator, acesso físico.

Nesta página

  1. O que é o PCI DSS?
  2. Quem tem de cumprir
  3. Principais controlos PCI DSS abrangidos pela Dazr
  4. O que os auditores procuram
  5. Como a Dazr ajuda com o PCI DSS

O que é o PCI DSS?

PCI DSS v4.0 (Payment Card Industry Data Security Standard). Comerciantes, prestadores de serviços, processadores de pagamentos e qualquer organização que armazene, trate ou transmita dados de titulares de cartões: comércio eletrónico, plataformas de pagamento, fintech, hotelaria e restauração, saúde com pagamentos com cartão no local.

Quem tem de cumprir

  • Comerciantes de comércio eletrónico que aceitam pagamentos com cartão online
  • Plataformas SaaS com fluxos de pagamento integrados (muitas vezes de Nível 4 ou com âmbito de prestador de serviços)
  • Prestadores de serviços de pagamento, ISV, facilitadores de pagamentos
  • Hotelaria, restauração e retalho com terminais de cartão no local
  • Prestadores de cuidados de saúde com pagamentos com cartão no local

Principais controlos PCI DSS abrangidos pela Dazr

Requisitos 1-2Segurança da rede: firewalls, configurações seguras, segmentação do ambiente de dados dos titulares de cartões (CDE).
Requisitos 3-4Proteger os dados dos titulares de cartões: minimização do armazenamento, cifragem em repouso e em trânsito.
Requisitos 5-6Gestão de vulnerabilidades: antimalware, desenvolvimento seguro, controlo de alterações.
Requisitos 7-9Controlo de acessos: necessidade de conhecer, identificadores únicos, autenticação multifator, acesso físico.
Requisitos 10-11Monitorização e testes: registo e monitorização, análises ASV (trimestrais), análises internas de vulnerabilidades, testes de intrusão (anuais), monitorização da integridade de ficheiros.
Requisito 12Política de segurança da informação, avaliação de riscos, resposta a incidentes, gestão de terceiros, formação de sensibilização.

O que os auditores procuram

Os avaliadores PCI DSS verificam por amostragem evidências dos 12 requisitos ao longo do período de auditoria: as análises ASV trimestrais foram realmente feitas, os testes de intrusão anuais aconteceram, a segmentação é comprovadamente eficaz, as revisões de acessos foram realizadas, a gestão de alterações foi seguida. A Dazr é o sistema de registo.

Como a Dazr ajuda com o PCI DSS

O Dazr Compliance é uma plataforma de gestão de compliance (software GRC) alojada na UE para organizações europeias de qualquer dimensão, desde equipas de cinco pessoas até grandes empresas. O PCI DSS é um dos seus onze referenciais, incluído no Enterprise, 499 € por mês. Na prática, isso significa:

  • Manter atualizados o âmbito do CDE e o diagrama de fluxos de dados, com os sistemas do CDE no inventário de ativos
  • Acompanhar as análises ASV trimestrais e os testes de intrusão anuais como controlos recorrentes com evidências do fornecedor
  • Manter os prestadores de serviços terceiros no registo de fornecedores, com a matriz de responsabilidades ligada como evidência
  • Realizar revisões de acessos dentro da periodicidade, com o âmbito por função e por componente do CDE
  • Entregar ao QSA uma vista só de leitura para a amostragem do RoC, ou uma pista de auditoria num único PDF
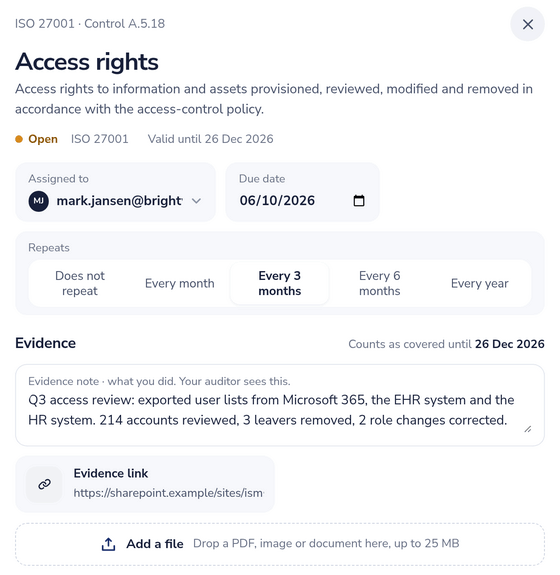
Controlo A.5.18 da ISO 27001 com responsável, data-limite, recorrência, uma nota de evidência, uma ligação para a evidência e uma data de validade
ISO 27001 A.5.18: responsável, ciclo trimestral, evidência válida até dezembro.

Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›

Perguntas sobre o PCI DSS, respondidas.

A Dazr substitui o nosso QSA?

Não. O Report on Compliance (RoC) ou o Self-Assessment Questionnaire (SAQ) é aprovado pelo seu QSA ou pela sua própria equipa interna. A Dazr é o sistema de registo de onde retiram as amostras.

Suportam a abordagem personalizada da v4.0?

Em parte. Não existe um fluxo separado para a abordagem personalizada: regista a abordagem por requisito nas evidências do controlo e liga aí a análise de riscos direcionada.

E as análises ASV e os testes de intrusão?

A Dazr acompanha a periodicidade (análises externas trimestrais, testes de intrusão anuais, análises motivadas por alterações) e liga os relatórios das análises. As análises propriamente ditas são feitas pelo seu fornecedor ASV / de testes de intrusão.

Onde estão alojados os dados?

Apenas na União Europeia. Os registos do espaço de trabalho são cifrados em repouso com AES-256-GCM na camada da aplicação; os ficheiros de evidências carregados contam com a cifragem em repouso do fornecedor de armazenamento. Entidade italiana, jurisdição da UE. Nota: a Dazr não guarda dados de titulares de cartões; guardamos evidências de conformidade sobre o seu CDE.

Pronto para começar o seu programa PCI DSS?

O PCI DSS está incluído no Enterprise (499 €/mês, autónomo via Mollie, sem IVA, cancelamento a qualquer momento). O Free e o Basic cobrem ISO 27001, RGPD e NIS2; o Pro acrescenta NEN 7510, ISO 27701, ISO 22301 e SOC 2. O Custom é o único nível com contrato, com preço sob consulta.