Início › Referenciais › ISO 27001

Software de conformidade ISO 27001.

Os 93 controlos do anexo A e as cláusulas 4 a 10 seguem o calendário, com responsáveis, evidências e lembretes. Quando o auditor chega, a declaração de aplicabilidade, o registo de riscos e o registo de atividade estão prontos. Grátis para um referencial; planos pagos a partir de 99 € por mês.

Em resumo

  • A.5 Organizacionais: 37 controlos sobre políticas, funções, relações com fornecedores, informações sobre ameaças, resposta a incidentes.
  • A.6 Pessoas: 8 controlos sobre verificação de antecedentes, condições de emprego, sensibilização, processo disciplinar.
  • A.7 Físicos: 14 controlos sobre perímetro, equipamento, eliminação segura, secretária limpa.
  • A.8 Tecnológicos: 34 controlos sobre controlo de acessos, criptografia, registo de eventos, gestão de vulnerabilidades, continuidade das TI.

Nesta página

  1. O que é a ISO 27001?
  2. Quem tem de cumprir
  3. Principais controlos ISO 27001 abrangidos pela Dazr
  4. O que os auditores procuram
  5. Como a Dazr ajuda com a ISO 27001

O que é a ISO 27001?

ISO/IEC 27001:2022. Empresas de SaaS B2B, consultoras, serviços financeiros, saúde e qualquer organização cujos clientes peçam um certificado ISO 27001 nos processos de compra.

Quem tem de cumprir

  • Empresas de SaaS B2B cujos clientes exigem a ISO 27001 nos processos de compra
  • Prestadores de serviços geridos (MSP) e consultoras
  • Serviços financeiros e fintech que se preparam para o DORA além da ISO 27001
  • Organizações de saúde que acrescentam a NEN 7510 à ISO 27001

Principais controlos ISO 27001 abrangidos pela Dazr

A.5 Organizacionais37 controlos sobre políticas, funções, relações com fornecedores, informações sobre ameaças, resposta a incidentes.
A.6 Pessoas8 controlos sobre verificação de antecedentes, condições de emprego, sensibilização, processo disciplinar.
A.7 Físicos14 controlos sobre perímetro, equipamento, eliminação segura, secretária limpa.
A.8 Tecnológicos34 controlos sobre controlo de acessos, criptografia, registo de eventos, gestão de vulnerabilidades, continuidade das TI.

O que os auditores procuram

Uma auditoria de fase 1 é uma revisão documental; a fase 2 é a verificação de evidências por amostragem. A Dazr foi concebida em torno da fase 2: cada controlo repete-se com responsável, evidências e uma entrada no registo de atividade quando é concluído.

Como a Dazr ajuda com a ISO 27001

Com a Dazr Compliance pode:

  • Manter a Declaração de Aplicabilidade no portal: aplicabilidade e justificação por controlo, versões aprovadas, exportação em PDF e XLSX
  • Realizar revisões trimestrais de acessos, revisões anuais pela gestão e revisões do tratamento de riscos dentro da periodicidade, com lembretes por e-mail
  • Manter o registo de riscos com mapas de calor inerentes e residuais, opções de tratamento e aceitação de risco registada (a partir do Pro)
  • Gerir o registo de incidentes com campos de notificação à autoridade
  • Entregar ao auditor uma vista só de leitura para a verificação por amostragem da fase 2, ou uma pista de auditoria num único PDF
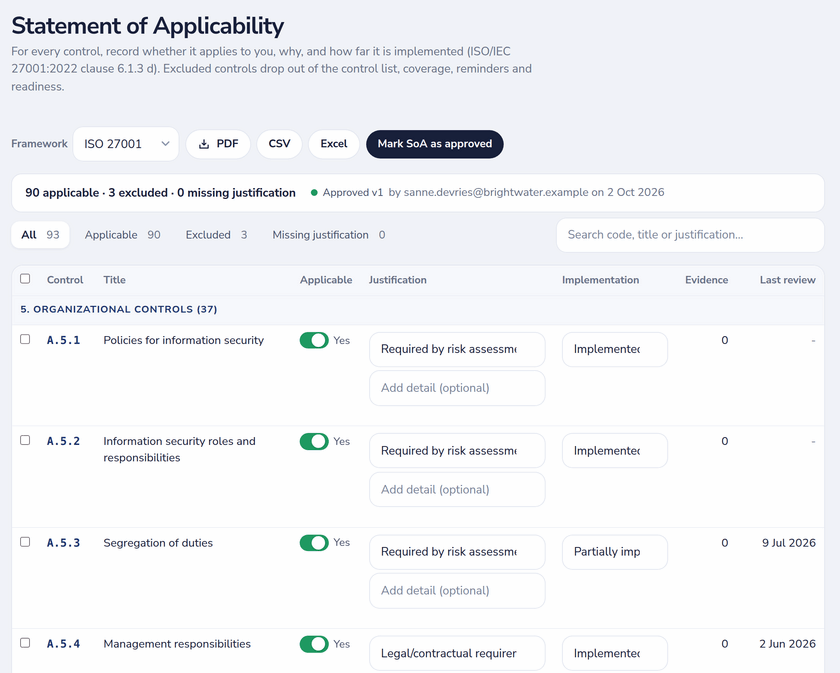
Declaração de Aplicabilidade ISO 27001 com aplicabilidade, justificação, estado de implementação e uma versão aprovada
A Declaração de Aplicabilidade: aplicabilidade, justificação e implementação por controlo, com a versão aprovada.

Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›

Perguntas sobre a ISO 27001, respondidas.

Quantos controlos cobre a plataforma?

Os 93 controlos do Anexo A da ISO 27001:2022, mais os requisitos de sistema de gestão das cláusulas 4-10 (âmbito, liderança, planeamento, suporte, operação, avaliação do desempenho, melhoria). Cada controlo tem descrição, recomendação e uma periodicidade de revisão predefinida.

Serve para a fase 1 ou para a fase 2?

Para ambas. A fase 1 é a revisão documental; a fase 2 é a verificação de evidências por amostragem. A Dazr guarda num só lugar, para ambas, a Declaração de Aplicabilidade, o registo de riscos, o registo de incidentes, as evidências dos controlos e o registo de atividade.

Posso manter a minha Declaração de Aplicabilidade na Dazr?

Sim. Marque cada controlo como aplicável ou não, com justificação e estado de implementação, aprove uma versão e exporte-a em PDF ou XLSX; os controlos excluídos saem da sua lista de controlos. Também pode continuar a ligar um documento de Declaração de Aplicabilidade existente.

O meu auditor externo vai aceitar as evidências guardadas aqui?

A Dazr dá aos auditores o que normalmente pedem: um registo de atividade com data e hora e a pessoa responsável, evidências em cada controlo, acesso de auditor só de leitura e limitado no tempo, e exportações. Se essas evidências são suficientes é sempre uma decisão do auditor.

Que software ISO 27001 é adequado para PME nos Países Baixos?

Procure quatro coisas: o conjunto completo de controlos da ISO 27001:2022 com uma declaração de aplicabilidade, uma interface no idioma de quem faz o trabalho, armazenamento na UE e um preço que não exige um processo de compras. O Dazr Compliance cumpre as quatro: a biblioteca de controlos (os 93 controlos do anexo A mais as cláusulas 4-10) está no plano gratuito, a declaração de aplicabilidade, o registo de riscos, o acesso para auditores e até cinco utilizadores chegam com o Pro por 99 € por mês, o portal está em neerlandês e em todas as outras línguas deste site, e os dados ficam na UE.

Comece o seu programa ISO 27001.