Início › Referenciais › SOC 2

Software de conformidade SOC 2, alojado na UE e pronto para auditoria.

Os Trust Services Criteria (segurança, disponibilidade, integridade do processamento, confidencialidade, privacidade) como 51 controlos recorrentes com evidências, revisões de acessos e gestão de alterações dentro da periodicidade, e um registo de fornecedores. Incluído a partir do Pro, 99 € por mês.

Em resumo

  • Common Criteria (segurança): CC1-CC9: ambiente de controlo, comunicação, avaliação de riscos, monitorização, atividades de controlo, acesso lógico e físico, operações de sistemas, alterações…
  • Disponibilidade: A1: monitorização, capacidade, ambiente, continuidade do negócio e recuperação.
  • Integridade do processamento: PI1: processamento completo, exato, atempado e autorizado.
  • Confidencialidade: C1: identificação e proteção de informação confidencial.

Nesta página

  1. O que é o SOC 2?
  2. Quem tem de cumprir
  3. Principais controlos SOC 2 abrangidos pela Dazr
  4. O que os auditores procuram
  5. Como a Dazr ajuda com o SOC 2

O que é o SOC 2?

SOC 2 (AICPA Trust Services Criteria). Empresas de SaaS B2B sediadas na UE que vendem ao mercado empresarial dos EUA, onde os relatórios SOC 2 são habitualmente exigidos nos processos de compra a par da ISO 27001.

Quem tem de cumprir

  • Empresas de SaaS B2B sediadas na UE em expansão para o mercado dos EUA
  • Empresas de plataformas de dados e de software para programadores que servem grandes empresas dos EUA
  • Plataformas de IA / ML cujos clientes pedem o SOC 2 a par da ISO 27001
  • SaaS ligado à saúde destinado a prestadores dos EUA (muitas vezes em conjunto com a HIPAA)

Principais controlos SOC 2 abrangidos pela Dazr

Common Criteria (segurança)CC1-CC9: ambiente de controlo, comunicação, avaliação de riscos, monitorização, atividades de controlo, acesso lógico e físico, operações de sistemas, gestão de alterações, mitigação de riscos.
DisponibilidadeA1: monitorização, capacidade, ambiente, continuidade do negócio e recuperação.
Integridade do processamentoPI1: processamento completo, exato, atempado e autorizado.
ConfidencialidadeC1: identificação e proteção de informação confidencial.
PrivacidadeP1-P8: aviso, escolha, recolha, utilização, conservação, divulgação, qualidade, monitorização, aplicação (alinhado com os GAPP).

O que os auditores procuram

Os auditores SOC 2 Tipo 2 verificam evidências por amostragem ao longo do período de auditoria (normalmente 6 a 12 meses): as revisões de acessos aconteceram de facto, as alterações foram revistas por pares, os incidentes foram registados, os fornecedores foram revistos. A Dazr é o sistema de registo ao longo de todo o período.

Como a Dazr ajuda com o SOC 2

O Dazr Compliance é uma plataforma de gestão de compliance (software GRC) alojada na UE para organizações europeias de qualquer dimensão, desde equipas de cinco pessoas até grandes empresas. O SOC 2 é um dos seus onze referenciais, incluído a partir do Pro, 99 € por mês. Na prática, isso significa:

  • Manter os Trust Services Criteria com controlos e evidências ligados
  • Realizar revisões trimestrais de acessos dentro da periodicidade, com lembretes por e-mail
  • Acompanhar as aprovações da gestão de alterações e as evidências de revisão por pares
  • Manter os fornecedores no registo de fornecedores com ligações para acordos de tratamento de dados e relatórios SOC 2 / ISO e datas de revisão
  • Entregar ao auditor uma vista só de leitura para a amostragem, ou uma pista de auditoria num único PDF
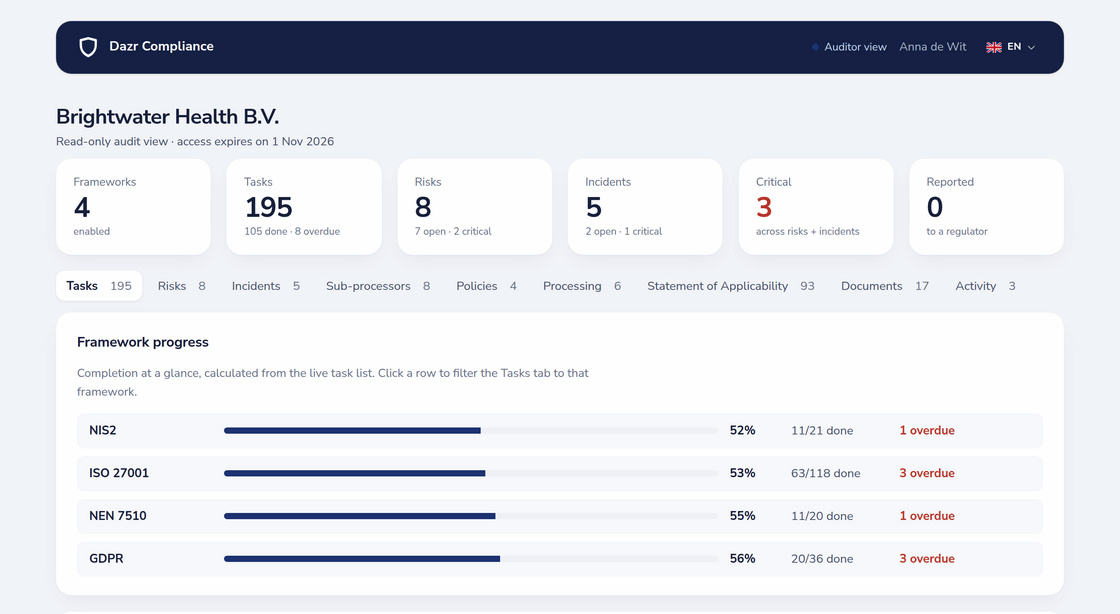
Vista de auditor só de leitura com acesso limitado no tempo, progresso por referencial e separadores para controlos, riscos, incidentes, políticas e registo de atividade
A vista de auditor: limitada no tempo e só de leitura.

Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›

Perguntas sobre o SOC 2, respondidas.

A Dazr dá-nos um relatório SOC 2?

Não. O relatório SOC 2 é emitido pela sua firma de auditoria (CPA) após a auditoria. A Dazr é o sistema de registo de onde a firma retira as amostras. Não realizamos a auditoria.

Tipo 1 ou Tipo 2?

O Tipo 1 atesta a conceção num determinado momento; o Tipo 2 atesta a eficácia operacional ao longo de um período. A Dazr adequa-se bem ao Tipo 2: os controlos recorrentes com evidências datadas e o registo de atividade mostram o que foi feito durante a janela de auditoria.

Funciona em paralelo com a ISO 27001?

Sim. Os Common Criteria e o Anexo A sobrepõem-se muito; as mesmas evidências servem muitas vezes para ambos. Ative os dois referenciais no mesmo espaço de trabalho.

Onde estão alojados os dados?

Apenas na União Europeia. Os registos do espaço de trabalho são cifrados em repouso com AES-256-GCM na camada da aplicação; os ficheiros de evidências carregados contam com a cifragem em repouso do fornecedor de armazenamento. Entidade italiana, jurisdição da UE. O SOC 2 é um referencial dos EUA, mas a auditoria e a infraestrutura podem estar na UE, e muitos clientes dos EUA preferem que assim seja.

Pronto para começar o seu programa SOC 2?

O SOC 2 está incluído no Pro (99 €/mês, até cinco referenciais e cinco utilizadores) e no Enterprise (499 €/mês); autónomo via Mollie, sem IVA, cancelamento a qualquer momento. O Free e o Basic cobrem ISO 27001, RGPD e NIS2. O Custom é o único nível com contrato, com preço sob consulta.