Início › Referenciais › ISO 27701

Software de conformidade ISO 27701 para a gestão da informação de privacidade.

Controlos SGIP ao lado da ISO 27001, com as obrigações do responsável pelo tratamento e do subcontratante como controlos separados (Anexos A e B da edição de 2019), um registo de AIPD e um registo de fornecedores. Incluído a partir do Pro, 99 € por mês.

Em resumo

  • Cláusulas 5-8: Extensões específicas do SGIP às cláusulas 4-10 da ISO 27001: contexto, liderança, planeamento, suporte, operação, avaliação do desempenho, melhoria.
  • Anexo A (responsável pelo tratamento): 31 controlos específicos do responsável pelo tratamento: fundamento jurídico, direitos dos titulares dos dados, transparência, conservação, transferências.
  • Anexo B (subcontratante): 18 controlos específicos do subcontratante: base contratual, governação de subcontratantes ulteriores, assistência ao responsável pelo tratamento, transferências.
  • Correspondência com o RGPD: cláusulas do SGIP mapeadas para os artigos 5.º-49.º do RGPD no Anexo D, para utilização conjunta.

Nesta página

  1. O que é a ISO 27701?
  2. Quem tem de cumprir
  3. Principais controlos ISO 27701 abrangidos pela Dazr
  4. O que os auditores procuram
  5. Como a Dazr ajuda com a ISO 27701

O que é a ISO 27701?

Situação a 1 de outubro de 2026. A ISO/IEC 27701:2025 foi publicada a 14 de outubro de 2025 e substitui a edição de 2019; é agora uma norma de sistema de gestão autónoma e não uma extensão da ISO 27001 (Kiwa). O conjunto de controlos da Dazr segue a estrutura de responsável pelo tratamento/subcontratante de 2019, que se mantém no essencial; confirme o calendário de transição com o seu organismo de certificação.

ISO/IEC 27701:2019 (Sistema de gestão da informação de privacidade). Organizações que já gerem um SGSI ISO 27001 e precisam de uma extensão específica para a privacidade: responsáveis pelo tratamento, subcontratantes e responsáveis conjuntos que pretendem um único SGIP certificável alinhado com o RGPD.

Quem tem de cumprir

  • Empresas de SaaS B2B já certificadas ISO 27001 que pretendem um complemento de privacidade
  • Subcontratantes (sobretudo plataformas que alojam dados pessoais de clientes)
  • Responsáveis pelo tratamento em setores regulados (saúde, finanças, setor público)
  • Grupos multinacionais que aplicam o RGPD a par de outros regimes de privacidade (CCPA, LGPD, PIPL)

Principais controlos ISO 27701 abrangidos pela Dazr

Cláusulas 5-8Extensões específicas do SGIP às cláusulas 4-10 da ISO 27001: contexto, liderança, planeamento, suporte, operação, avaliação do desempenho, melhoria.
Anexo A (responsável pelo tratamento)31 controlos específicos do responsável pelo tratamento: fundamento jurídico, direitos dos titulares dos dados, transparência, conservação, transferências.
Anexo B (subcontratante)18 controlos específicos do subcontratante: base contratual, governação de subcontratantes ulteriores, assistência ao responsável pelo tratamento, transferências.
Correspondência com o RGPDCláusulas do SGIP mapeadas para os artigos 5.º-49.º do RGPD no Anexo D, para utilização conjunta.

O que os auditores procuram

As auditorias ISO 27701 verificam por amostragem as mesmas evidências que a ISO 27001, mais as cláusulas específicas do SGIP: as obrigações do responsável pelo tratamento no Anexo A e as do subcontratante no Anexo B, com um registo de AIPD e uma lista de subcontratantes como alvos habituais de amostragem.

Como a Dazr ajuda com a ISO 27701

O Dazr Compliance é uma plataforma de gestão de compliance (software GRC) alojada na UE para organizações europeias de qualquer dimensão, desde equipas de cinco pessoas até grandes empresas. A ISO 27701 é um dos seus onze referenciais, incluída a partir do Pro, 99 € por mês. Na prática, isso significa:

  • Acrescentar os controlos da ISO 27701 a um programa ISO 27001 existente num único espaço de trabalho
  • Gerir a separação entre responsável pelo tratamento e subcontratante com conjuntos de controlos distintos
  • Manter as AIPD e o registo das atividades de tratamento nos seus próprios registos, e os subcontratantes no registo de fornecedores
  • Ligar as evidências de transferências, cláusulas contratuais-tipo e avaliações de impacto das transferências aos controlos relevantes
  • Entregar ao auditor uma vista só de leitura que abrange o SGSI e o SGIP em conjunto
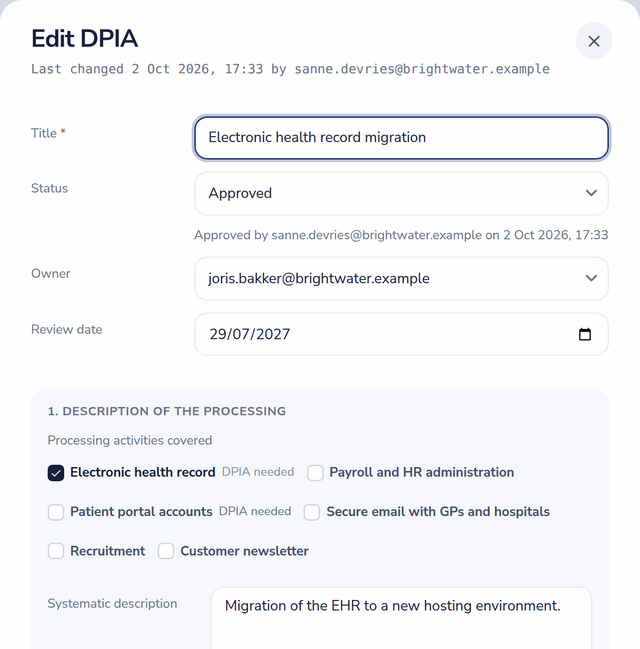
Avaliação de impacto sobre a proteção de dados com estado, carimbo de aprovação, responsável, data de revisão e as atividades de tratamento que abrange
Uma AIPD com o carimbo de aprovação, o responsável, a data de revisão e as atividades que abrange.

Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›

Perguntas sobre a ISO 27701, respondidas.

Precisamos primeiro da ISO 27001?

Na edição de 2019, sim: estende um SGSI ISO 27001. A edição de 2025 é autónoma, embora a maioria das organizações continue a geri-la ao lado da ISO 27001. A Dazr permite ativar ambos os referenciais; as mesmas evidências servem muitas vezes para os dois.

Somos responsável pelo tratamento, subcontratante ou ambos?

A maioria das empresas de SaaS B2B é subcontratante para os dados dos clientes e responsável pelo tratamento para os dados de marketing e de RH. A Dazr permite registar ambas as funções e gere em paralelo os controlos do Anexo A e do Anexo B quando se aplicam.

Em que difere do RGPD?

O RGPD é a lei; a ISO 27701 é um sistema de gestão certificável que ajuda a demonstrar a conformidade. A plataforma acompanha ambos: os artigos 30.º e 33.º do RGPD ao lado dos Anexos A e B da ISO 27701.

Onde estão alojados os dados?

Apenas na União Europeia. Os registos do espaço de trabalho são cifrados em repouso com AES-256-GCM na camada da aplicação; os ficheiros de evidências carregados contam com a cifragem em repouso do fornecedor de armazenamento. Entidade italiana, jurisdição da UE.

Pronto para começar o seu programa ISO 27701?

A ISO 27701 está incluída no Pro (99 €/mês, até cinco referenciais e cinco utilizadores) e no Enterprise (499 €/mês); autónomo via Mollie, sem IVA, cancelamento a qualquer momento. O Free e o Basic cobrem ISO 27001, RGPD e NIS2. O Custom é o único nível com contrato, com preço sob consulta.