Início › Referenciais › RGPD

Software de conformidade RGPD, nativo da UE e pronto para auditoria.

Um registo de violações com contagem decrescente de 72 horas e os campos de notificação do artigo 33.º, controlos RGPD recorrentes, registo das atividades de tratamento do artigo 30.º e registos de AIPD ligados a fornecedores e riscos, e um registo de subcontratantes a partir do Pro. Desenvolvido e alojado na UE. Grátis para um referencial; Basic a partir de 29 € por mês.

Quando tomou conhecimento?

Indicativo. As contagens começam no momento em que se toma conhecimento; verifique a sua legislação nacional e a calculadora completa para opções como prestadores de serviços de confiança ou uma data fixa.

Artigos 6.º e 9.ºRegisto do fundamento jurídico e verificações de categorias especiais por atividade de tratamento.
Artigo 28.ºRegisto de fornecedores e subcontratantes com URL dos acordos de tratamento de dados e datas de revisão (Pro e Enterprise).
Artigo 30.ºRegisto das atividades de tratamento como registo, ligado aos fornecedores envolvidos.
Artigo 32.ºMedidas técnicas e organizativas, com controlos partilhados com a ISO 27001 se ambos estiverem ativados.

O que é o RGPD?

Regulamento Geral sobre a Proteção de Dados da UE. Qualquer organização que trate dados pessoais de residentes na UE: fornecedores de SaaS, comércio eletrónico, saúde, finanças, setor público, educação.

Quem tem de cumprir

  • Empresas de SaaS B2B com clientes na UE
  • Empresas de tecnologia para a saúde, fintech e edtech com dados pessoais sensíveis
  • Operadores de comércio eletrónico e marketing que tratam dados de consumidores da UE
  • Organizações do setor público e sem fins lucrativos abrangidas pelo RGPD

Principais controlos RGPD abrangidos pela Dazr

Artigos 6.º e 9.ºRegisto do fundamento jurídico e verificações de categorias especiais por atividade de tratamento.
Artigo 28.ºRegisto de fornecedores e subcontratantes com URL dos acordos de tratamento de dados e datas de revisão (Pro e Enterprise).
Artigo 30.ºRegisto das atividades de tratamento como registo, ligado aos fornecedores envolvidos.
Artigo 32.ºMedidas técnicas e organizativas, com controlos partilhados com a ISO 27001 se ambos estiverem ativados.
Artigos 33.º-34.ºRegisto de violações com campos de notificação à autoridade e contagem de 72 horas.
Artigo 35.ºRegisto de AIPD ligado às atividades de tratamento e aos riscos, com revisão recorrente.

O que os auditores procuram

As autoridades de controlo verificam evidências por amostragem: o registo das atividades de tratamento está atualizado, o registo de violações existe e está preenchido, as alterações de subcontratantes são comunicadas, existem AIPD para os tratamentos de risco elevado. A plataforma guarda cada uma delas.

Como a Dazr ajuda com o RGPD

O Dazr Compliance é uma plataforma de gestão de compliance (software GRC) alojada na UE para organizações europeias de qualquer dimensão, desde equipas de cinco pessoas até grandes empresas. O RGPD é um dos seus onze referenciais, disponível a partir do plano gratuito. Na prática, isso significa:

  • Manter o registo das atividades de tratamento no registo do artigo 30.º, ou ligar o seu registo existente e revê-lo periodicamente
  • Gerir o registo de violações com gravidade, registos temporais, bloco de notificação à autoridade e causa raiz
  • Manter o registo de subcontratantes com URL dos acordos de tratamento de dados, datas de revisão e alertas de fim de contrato (Pro e Enterprise)
  • Acompanhar as AIPD como controlos recorrentes por atividade de tratamento de risco elevado
  • Entregar à autoridade de controlo uma pista de auditoria clara quando há verificação por amostragem
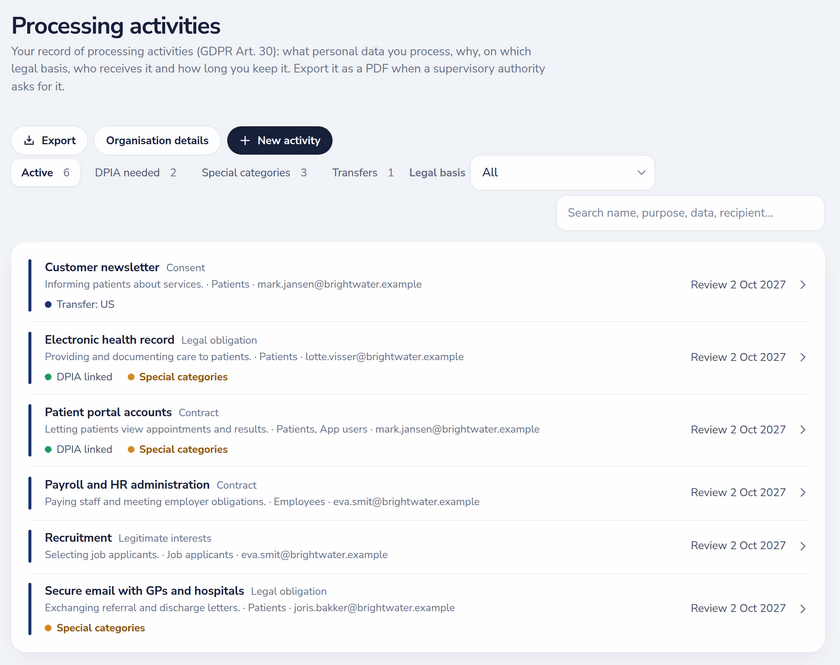
Registo das atividades de tratamento do artigo 30.º do RGPD com fundamento jurídico, titulares dos dados, categorias especiais, transferências e AIPD associadas
Atividades de tratamento com fundamento jurídico, transferências e AIPD.

Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›

Perguntas sobre o RGPD, respondidas.

A Dazr submete a notificação da violação à autoridade de controlo por mim?

Não. A Dazr guarda os campos de notificação do artigo 33.º, regista a data e a hora de cada mudança de estado e mostra uma contagem decrescente de 72 horas no incidente, mas a submissão é feita através do portal da sua autoridade. Calcule um prazo com a calculadora gratuita de prazos de notificação de violações em compliance.dazr.eu/tools/breach-deadline-calculator.

Posso usar a Dazr com um EPD externo?

Sim. Registe o nome e o e-mail do EPD no perfil de compliance e acrescente-o como membro (ou como auditor só de leitura), para que veja os registos e receba lembretes.

Onde estão alojados os dados?

Apenas na União Europeia. Os registos do espaço de trabalho são cifrados em repouso com AES-256-GCM na camada da aplicação; os ficheiros de evidências carregados contam com a cifragem em repouso do fornecedor de armazenamento.

A Dazr é um subcontratante?

Sim. Somos um subcontratante italiano seu, nos termos do artigo 28.º do RGPD; o acordo de tratamento de dados em /legal/dpa entra em vigor automaticamente quando é criado um espaço de trabalho, e publicamos a lista atual de subcontratantes em /legal/subprocessors.

Pronto para começar o seu programa RGPD?

Grátis para um utilizador e um referencial (ISO 27001, RGPD ou NIS2). O Basic, a 29 €/mês, cobre dois deles para um utilizador; o Pro, a 99 €/mês, cobre cinco referenciais (entre ISO 27001, RGPD, NIS2, NEN 7510, ISO 27701, ISO 22301 e SOC 2) para até cinco utilizadores; o Enterprise, a 499 €/mês, acrescenta os onze. Autónomo via Mollie, preços sem IVA. O Custom é o único nível com contrato, com preço sob consulta.