O que é o EU AI Act?
EU AI Act (Regulamento (UE) 2024/1689). Prestadores e responsáveis pela implantação de sistemas de IA colocados no mercado da UE: criadores de IA de finalidade geral, prestadores de IA de risco elevado nas áreas da segurança, recrutamento, educação, avaliação de crédito, identificação biométrica, aplicação da lei, migração e justiça, e qualquer responsável pela implantação que utilize IA de risco elevado nesses setores.
Quando se aplica o AI Act
Situação a 1 de outubro de 2026. O Digital Omnibus sobre a IA, Regulamento (UE) 2026/1744, foi publicado no Jornal Oficial a 24 de julho de 2026 e entrou em vigor a 27 de julho de 2026. Adiou os prazos de risco elevado; os marcos anteriores mantêm-se.
- 2 de fevereiro de 2025: práticas proibidas (artigo 5.º).
- 2 de agosto de 2025: obrigações relativas a modelos de IA de finalidade geral.
- 2 de agosto de 2026: a maioria das obrigações de transparência (artigo 50.º), governação e sanções.
- 2 de dezembro de 2027: sistemas de IA de risco elevado enumerados no Anexo III (emprego, educação, crédito, serviços essenciais, biometria, infraestruturas críticas, aplicação da lei, migração, justiça). Anteriormente 2 de agosto de 2026.
- 2 de agosto de 2028: IA de risco elevado que seja um produto ou componente de segurança abrangido pela legislação de harmonização do Anexo I. Anteriormente 2 de agosto de 2027.
Fontes: Regulamento (UE) 2024/1689 no EUR-Lex e Regulamento (UE) 2026/1744 no EUR-Lex. Leia o calendário do AI Act após o Digital Omnibus para saber o que mudou e porquê.
Quem tem de cumprir
- Prestadores de sistemas de IA de risco elevado enumerados no Anexo III (emprego, educação, crédito, identificação biométrica, infraestruturas críticas, justiça, migração)
- Prestadores de modelos de IA de finalidade geral, incluindo os que apresentam risco sistémico
- Fornecedores de sistemas de IA com obrigações de transparência nos termos do artigo 50.º, como chatbots e geradores de texto, imagem, áudio ou vídeo, incluindo funcionalidades de IA em aplicações e dispositivos comuns
- Todas as organizações que usam IA no trabalho, para a literacia em IA (artigo 4.º)
- Responsáveis pela implantação de sistemas de IA de risco elevado nas suas próprias operações
- Importadores e distribuidores de sistemas de IA no mercado da UE
- Autoridades públicas que implantam IA em contextos regulados
O seu papel, o seu risco, o seu plano
O AI Act organiza as obrigações pelo papel (fornecedor ou responsável pela implantação) e pelo risco do sistema. Encontre a sua linha:
| O seu papel e risco | O que se aplica | Plano Dazr |
|---|---|---|
| Responsável pela implantação de IA de risco mínimo ou limitado: usa ferramentas de IA de terceiros, como um assistente de IA ou a IA do seu CRM | Literacia em IA do pessoal (artigo 4.º), nenhuma prática proibida (artigo 5.º) e transparência quando publica deepfakes ou texto gerado por IA sobre assuntos de interesse público (artigo 50.º) | Todos os planos, incluindo o Free |
| Fornecedor de uma funcionalidade de risco limitado (artigo 50.º): um chatbot, assistente ou gerador de texto, imagem, áudio ou vídeo na sua aplicação ou dispositivo | Artigos 4.º e 5.º, mais o artigo 50.º: informar as pessoas de que interagem com IA e marcar o conteúdo gerado em formato legível por máquina. Sem avaliação da conformidade nem marcação CE ao abrigo do AI Act | Todos os planos, incluindo o Free |
| Responsável pela implantação de IA de risco elevado (anexo III), como a triagem de currículos ou a avaliação de crédito | Artigo 26.º: utilização conforme as instruções, supervisão humana, conservação de registos, informação dos trabalhadores e das pessoas afetadas; uma avaliação de impacto sobre os direitos fundamentais (artigo 27.º) para organismos públicos e alguns responsáveis privados | Artigo 26.º em todos os planos; a avaliação de impacto no Enterprise |
| Fornecedor de IA de risco elevado (anexo III, ou componente de segurança de um produto do anexo I) | Artigos 9.º a 20.º: gestão de riscos, governação de dados, documentação técnica, registos, supervisão humana, gestão da qualidade, avaliação da conformidade, marcação CE, registo na base de dados da UE, acompanhamento pós-comercialização e comunicação de incidentes graves | Enterprise |
| Fornecedor de um modelo de IA de finalidade geral (GPAI) | Artigo 53.º: documentação técnica, informação para fornecedores a jusante, uma política de direitos de autor e um resumo dos dados de treino; mais o artigo 55.º para modelos com risco sistémico | Enterprise |
Onde se enquadra uma funcionalidade de IA num produto comum. A maioria dos fabricantes de software e dispositivos que acrescentam IA, por exemplo um chatbot de suporte ou um assistente de escrita baseado num modelo de linguagem alojado, é fornecedora de um sistema de IA de risco limitado. Aplica-se-lhes o artigo 50.º, não as regras de risco elevado, a menos que a funcionalidade sirva uma finalidade do anexo III ou seja componente de segurança de um produto regulamentado. Construir sobre o modelo de outra empresa não faz de si fornecedor de GPAI. Isto está incluído em todos os planos, incluindo o Free.
Principais controlos do EU AI Act abrangidos pela Dazr
O que os auditores procuram
As autoridades de fiscalização do mercado verificam três coisas: se classificou corretamente o seu sistema (proibido / risco elevado / limitado / mínimo), se a documentação técnica do Anexo IV existe e está atualizada e se o acompanhamento pós-comercialização e a comunicação de incidentes graves (artigo 73.º) funcionam de facto. A Dazr guarda as evidências.
Como a Dazr ajuda com o EU AI Act
Com a Dazr Compliance pode:
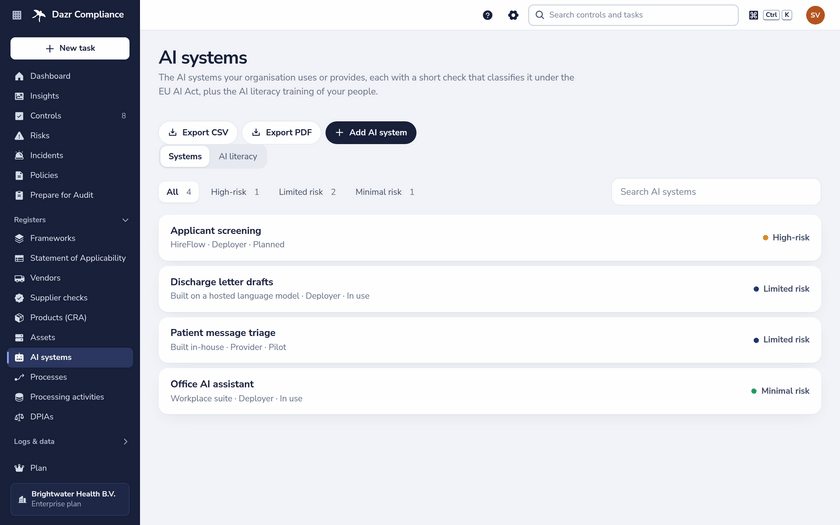
- Manter um inventário dos sistemas de IA que fornece ou implanta, com papel, pessoas utilizadoras e dados, e classificar cada um com uma verificação guiada curta que mostra os motivos e os controlos aplicáveis
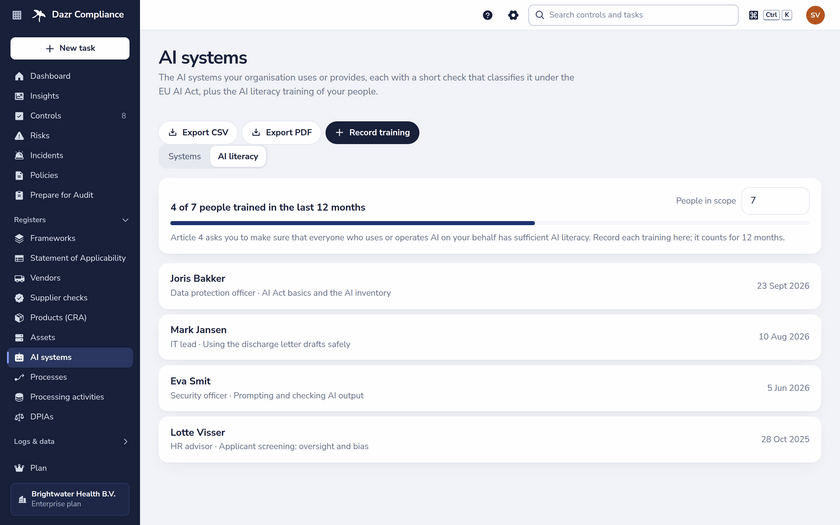
- Registar quem recebeu formação em literacia de IA, quando e sobre que tema, com o certificado, e ver a cobertura nos últimos 12 meses (artigo 4.º)
- Exportar o inventário de IA e os registos de formação em CSV ou PDF
- Guardar as ligações para a documentação técnica do Anexo IV e atualizá-la periodicamente
- Gerir o sistema de gestão de riscos como controlos recorrentes nos termos do artigo 9.º
- Acompanhar as métricas e revisões do acompanhamento pós-comercialização nos termos do artigo 72.º
- Registar os incidentes graves no registo de incidentes com registos temporais e referências dos processos da autoridade, face aos prazos do artigo 73.º
- Entregar à autoridade de fiscalização do mercado uma pista de auditoria num único PDF ou uma vista só de leitura
Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›