Início › Referenciais › NIS2

Conformidade NIS2 e notificação de incidentes.

As medidas do artigo 21.º funcionam como controlos recorrentes, e o registo de incidentes faz a contagem decrescente dos prazos de 24 horas, 72 horas e um mês. Um verificador de incidentes significativos e o acompanhamento da aprovação pela direção completam o quadro. Grátis para um referencial; planos pagos a partir de 99 € por mês.

O seu setor e dimensão

Anexos I e II da Diretiva (UE) 2022/2555, dimensão segundo a Recomendação 2003/361/CE da Comissão. Funciona no seu navegador.

Artigo 21.ºMedidas de gestão dos riscos de cibersegurança: política de risco, gestão de incidentes, continuidade do negócio, cadeia de abastecimento, gestão de vulnerabilidades, criptografia, ciber-higiene básica, autenticação multifator.
Artigo 23.ºNotificação de incidentes: alerta precoce no prazo de 24 horas, relatório intercalar no prazo de 72 horas, relatório final no prazo de 1 mês.
Artigo 27.ºRegisto junto da autoridade nacional competente, com a data de registo e o nome da autoridade no perfil do espaço de trabalho.
Artigos 32.º-34.ºSupervisão e execução: verificação de evidências por amostragem e registo de atividade.

O que é a NIS2?

Diretiva NIS2 da UE (Diretiva (UE) 2022/2555). Entidades essenciais e importantes ao abrigo da NIS2: energia, transportes, banca, infraestruturas do mercado financeiro, saúde, água potável, águas residuais, infraestruturas digitais, gestão de serviços de TIC, administração pública, serviços postais e de estafeta, alimentação, produtos químicos, indústria transformadora, investigação.

Quem tem de cumprir

Ser entidade essencial ou importante depende do setor do anexo I ou II da diretiva e da dimensão. A verificação do âmbito NIS2 aplica as mesmas regras.

  • Setores do anexo I (energia, transportes, setor bancário, infraestruturas do mercado financeiro, saúde, água potável, águas residuais, infraestruturas digitais, gestão de serviços TIC, administração pública e espaço): essencial se grande, importante se média.
  • A gestão de serviços TIC abrange os prestadores de serviços geridos (MSP) e de serviços de segurança geridos (MSSP) que servem clientes empresariais. Um MSP com 150 trabalhadores é normalmente uma empresa média, logo uma entidade importante; acima dos limiares das médias empresas é essencial.
  • Setores do anexo II (serviços postais e de estafeta, gestão de resíduos, produtos químicos, alimentos, indústria transformadora, prestadores digitais e investigação): importante se média ou grande.
  • Independentemente da dimensão: os prestadores qualificados de serviços de confiança, os registos de nomes de domínio de topo, os prestadores de serviços de DNS e a administração central são essenciais; os fornecedores de redes ou serviços de comunicações eletrónicas públicos e os prestadores não qualificados de serviços de confiança são essenciais se grandes ou, no caso das comunicações eletrónicas, médios, e importantes nos restantes casos.
  • Abaixo do limiar: as micro e pequenas empresas dos setores dos anexos I e II estão excluídas, salvo se se aplicarem as regras independentes da dimensão acima ou se a autoridade as designar.

Média empresa significa 50 a 249 trabalhadores e um volume de negócios anual até 50 milhões de euros ou um balanço total até 43 milhões de euros (Recomendação 2003/361/CE da Comissão); acima disso é grande. As leis nacionais podem acrescentar setores ou designar entidades mais pequenas; a Itália, por exemplo, acrescenta anexos próprios.

Principais controlos NIS2 abrangidos pela Dazr

Artigo 21.ºMedidas de gestão dos riscos de cibersegurança: política de risco, gestão de incidentes, continuidade do negócio, cadeia de abastecimento, gestão de vulnerabilidades, criptografia, ciber-higiene básica, autenticação multifator.
Artigo 23.ºNotificação de incidentes: alerta precoce no prazo de 24 horas, relatório intercalar no prazo de 72 horas, relatório final no prazo de 1 mês.
Artigo 27.ºRegisto junto da autoridade nacional competente, com a data de registo e o nome da autoridade no perfil do espaço de trabalho.
Artigos 32.º-34.ºSupervisão e execução: verificação de evidências por amostragem e registo de atividade.

Transposição nacional

Situação em 19 de outubro de 2026. A NIS2 é uma diretiva, pelo que as obrigações que realmente o afetam decorrem da lei e da autoridade nacionais. Para Portugal: NIS2 em Portugal: Decreto-Lei n.º 125/2025 e MyCiber.

Referenciais nacionais prontos a usar. Ao lado da NIS2 da UE, a Dazr inclui como referenciais próprios as medidas de base da ACN para Itália (ACN) e as medidas do NÚKIB dos decretos 409/2025 e 410/2025 para a Chéquia (NÚKIB), com os prazos nacionais de notificação.

Países Baixos: CyberbeveiligingswetEm vigor desde 15 de agosto de 2026, com o Cyberbeveiligingsbesluit (Stb. 2026, 189). A supervisão está organizada por setor. Valt mijn organisatie eronder?
Itália: D.Lgs. 138/2024Em vigor desde 16 de outubro de 2024. A Agenzia per la Cybersicurezza Nazionale (ACN) é a autoridade competente. Si applica alla mia azienda? A Dazr inclui as medidas de base da ACN como referencial pronto a usar: ACN na Dazr.
Chéquia: Lei 264/2025Em vigor desde 1 de novembro de 2025, com os decretos do NÚKIB 409/2025 (regime superior) e 410/2025 (regime inferior). Os serviços registam-se junto do NÚKIB através do Portál NÚKIB. A Dazr inclui as medidas do NÚKIB como referencial pronto a usar: NÚKIB na Dazr.
Bélgica: lei NIS2 de 26 de abril de 2024Em vigor desde 18 de outubro de 2024. As entidades registam-se junto do Centre for Cybersecurity Belgium (CCB) através do Safeonweb@Work, e o CCB recebe também as notificações do Cyber Resilience Act enquanto CSIRT nacional. NIS2 in België · NIS2 en Belgique
Polónia: lei KSC alteradaA lei alterada sobre o sistema nacional de cibersegurança (Dz.U. 2026 poz. 252) aplica-se desde 3 de abril de 2026. As entidades essenciais e importantes inscrevem-se na lista do sistema S46 do Ministério dos Assuntos Digitais; para as entidades abrangidas desde o início, o prazo terminou a 3 de outubro de 2026. NIS2 w Polsce
Alemanha: NIS2UmsuCGEm vigor desde 6 de dezembro de 2025, alterando a lei do BSI. O BSI é a autoridade competente.

Mais guias por país, na língua local. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.

Regulamento de Execução (UE) 2024/2690. Para prestadores de serviços de DNS, registos de nomes de TLD, prestadores de serviços de computação em nuvem e de centros de dados, redes de distribuição de conteúdos, prestadores de serviços (de segurança) geridos, mercados em linha, motores de pesquisa, redes sociais e prestadores de serviços de confiança, este regulamento da Comissão especifica os requisitos técnicos e metodológicos por trás das medidas do artigo 21.º e quando um incidente é considerado significativo. Consulte a lista de verificação do 2024/2690 e a verificação de incidentes significativos.

Fontes: Diretiva (UE) 2022/2555, Regulamento de Execução (UE) 2024/2690, Forvis Mazars sobre a Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 na Polónia (biznes.gov.pl).

O que os auditores procuram

A NIS2 exige especificamente evidências da aprovação pelo órgão de administração, avaliações de risco da cadeia de abastecimento e o ciclo de notificação de incidentes com alerta precoce de 24 horas, relatório intercalar de 72 horas e relatório final de 1 mês. A Dazr guarda as evidências dos três.

Como a Dazr ajuda com a NIS2

Com a Dazr Compliance pode:

  • Manter as medidas de gestão dos riscos de cibersegurança do artigo 21.º como controlos recorrentes
  • Gerir o registo de incidentes com os registos temporais de notificação de 24 h / 72 h / 1 mês e as referências dos processos da autoridade
  • Rever os fornecedores no registo de fornecedores com ligações para acordos de tratamento de dados e certificados, datas de revisão e de expiração (Pro e Enterprise)
  • Guardar a data de aprovação pelo órgão de administração no perfil de compliance, atualizada anualmente
  • Entregar à autoridade competente uma pista de auditoria num único PDF ou uma vista só de leitura
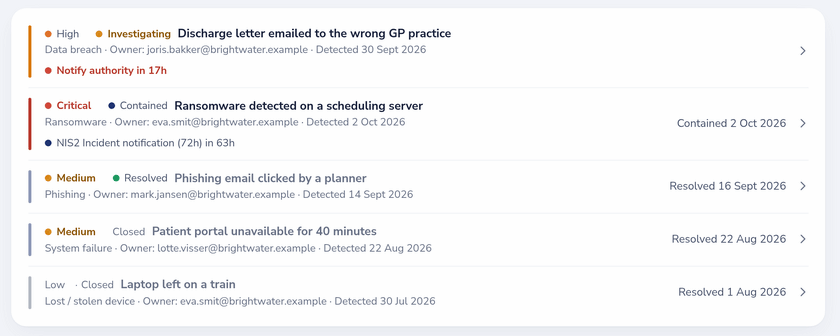
Registo de incidentes com uma contagem decrescente de notificação RGPD e um marco de notificação de incidente NIS2
O registo com uma contagem decrescente de notificação RGPD e o próximo marco NIS2.

Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›

Perguntas sobre a NIS2, respondidas.

Somos uma entidade essencial ou importante?

Depende do setor e da dimensão. Nos setores do anexo I, as entidades grandes são essenciais e as médias importantes; nos setores do anexo II, as entidades médias e grandes são importantes. Alguns tipos, como os prestadores de serviços de DNS e os prestadores qualificados de serviços de confiança, estão abrangidos independentemente da dimensão. Os pormenores são definidos pelas leis nacionais: as transposições italiana, belga, alemã, neerlandesa e polaca estão todas em vigor. A Dazr não o classifica, mas o espaço de trabalho regista a classificação aplicável. Experimente a verificação gratuita do âmbito NIS2.

A Dazr submete o alerta precoce de 24 horas por mim?

Não. O alerta precoce e os relatórios intercalar e final são submetidos através do portal da sua autoridade competente. A Dazr guarda os campos de notificação e os registos temporais de cada fase, e o registo de atividade mostra quem fez o quê e quando.

E se também estivermos a trabalhar na ISO 27001?

Ative ambos os referenciais; a Dazr cria controlos separados mas relacionados. As medidas do artigo 21.º têm muito em comum com o Anexo A da ISO 27001, pelo que as mesmas evidências servem muitas vezes para ambos.

Onde estão alojados os dados?

Apenas na União Europeia. Os registos do espaço de trabalho são cifrados em repouso com AES-256-GCM na camada da aplicação; os ficheiros de evidências carregados contam com a cifragem em repouso do fornecedor de armazenamento. Entidade italiana.

Comece o seu programa NIS2.