La compliance che non si ferma.
ISO 27001, GDPR, NIS2 e altri otto framework come controlli ricorrenti con responsabili, evidenze e promemoria. Timer per gli incidenti, registri e un accesso per l'auditor in un unico spazio di lavoro ospitato nell'UE, per team di ogni dimensione fino alla grande impresa.
Gratis per un utente. Nessuna carta richiesta.
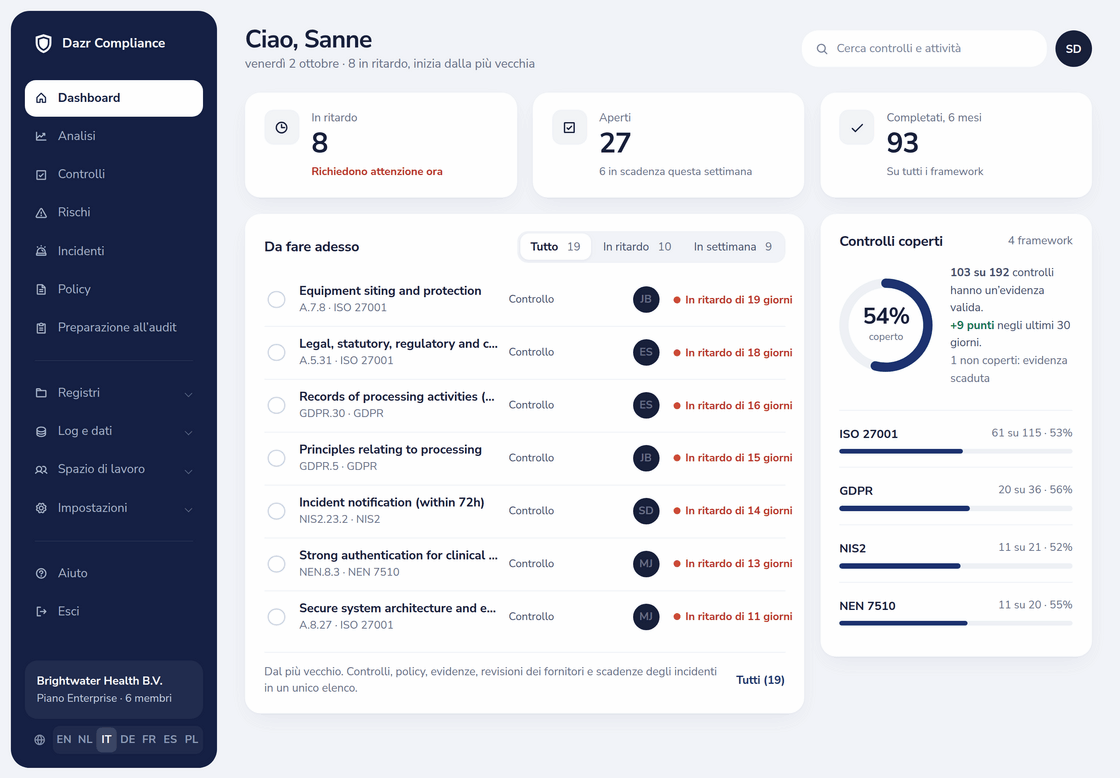
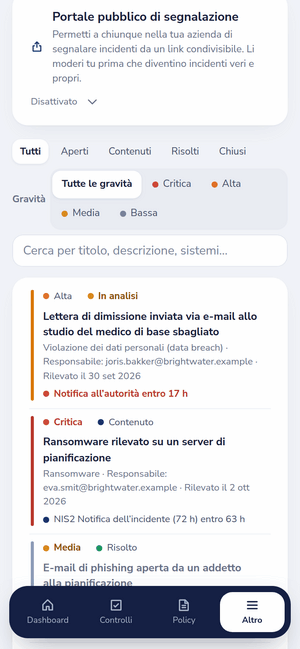
La dashboard: attività scadute, quelle della settimana e la copertura per framework. A destra, il registro incidenti su smartphone.
Aggiungi framework senza ricominciare da capo. ISO 27001:2022 comprende tutti i 93 controlli dell'Annex A e le clausole 4-10.
Scegli un modulo, guarda la schermata.
Schermate reali da uno spazio di lavoro dimostrativo. Clicca su una scheda per cambiare.
Ogni controllo con un responsabile e nei tempi.
Ogni controllo arriva con una descrizione, una raccomandazione e una cadenza di revisione. Assegna un responsabile, allega le evidenze e indica per quanto restano valide, poi collegalo ai rischi, alle policy e ai processi che copre. Promemoria, solleciti settimanali per i ritardi e un riepilogo giornaliero delle evidenze in scadenza mandano avanti il lavoro, con o senza consulente.
ISMS e controlli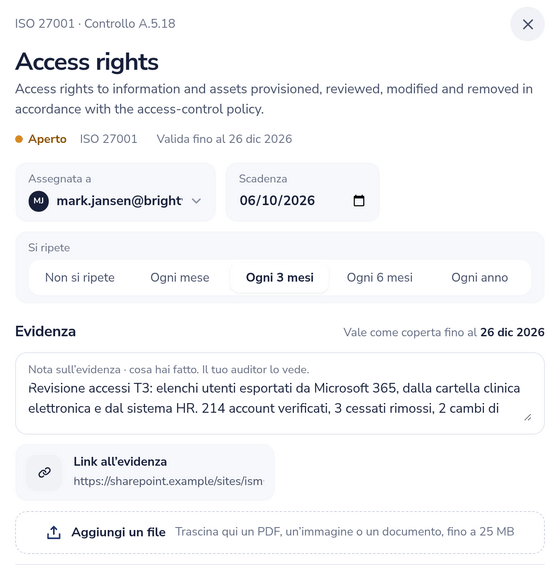
Vedi il rischio prima e dopo i controlli.
Valuta probabilità e impatto su scale da 1 a 5, rischio inerente e residuo affiancati. Scegli un trattamento, un responsabile e una scadenza. Quando accetti un rischio vengono registrate la motivazione e l'approvatore, con timbro del server.
Gestione dei rischi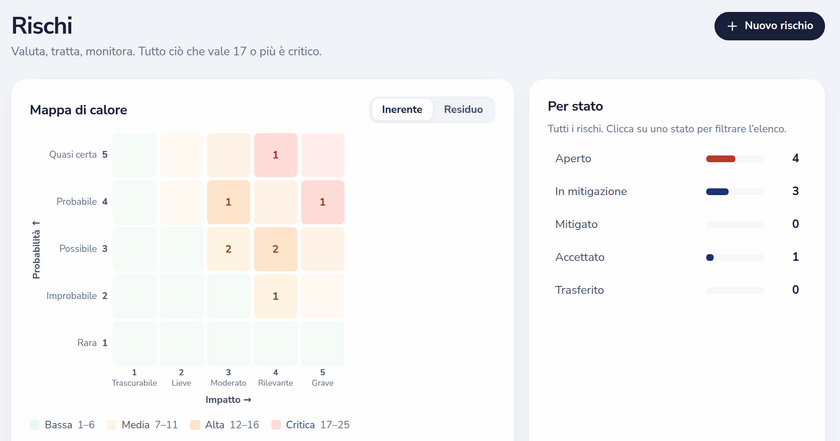
Ogni scadenza, col conto alla rovescia.
Registra un incidente e partono i timer: 72 ore per l'art. 33 GDPR; 24 ore, 72 ore e un mese per la NIS2. Una verifica basata sul Regolamento (UE) 2024/2690 segnala gli incidenti significativi. Con Enterprise, una pagina pubblica di segnalazione alimenta la tua coda.
Gestione degli incidenti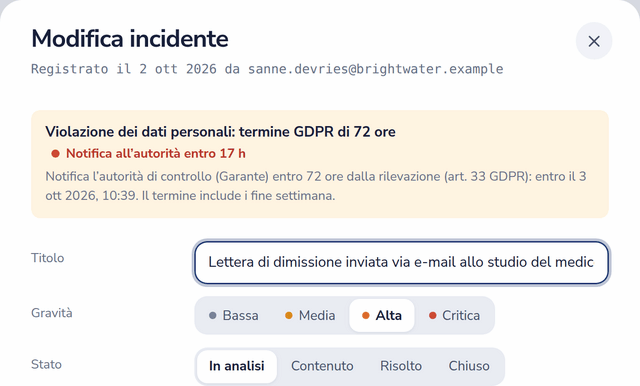
Dai al tuo auditor un accesso.
Invita un auditor per un periodo da 1 a 60 giorni. Accede con un codice monouso e consulta ogni registro, con la possibilità di commentare. Esporta la Dichiarazione di applicabilità approvata e un audit trail in PDF; con Enterprise, Prepare for Audit misura la tua preparazione.
Gestione degli audit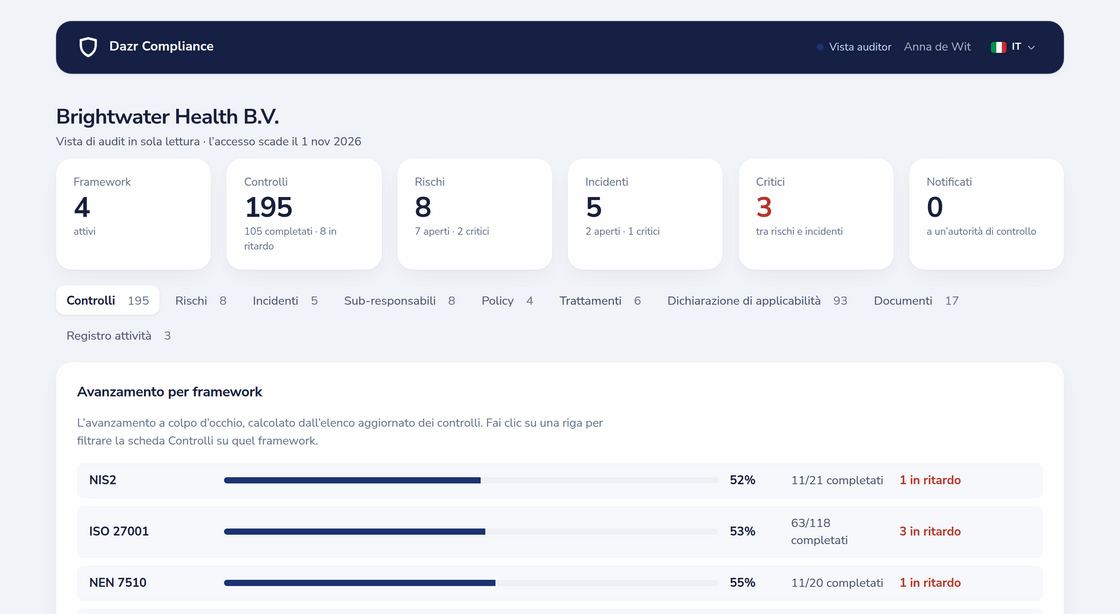
Registri privacy sempre aggiornati.
Tieni il registro dei trattamenti (art. 30) e le tue DPIA collegati ai fornitori e ai rischi che li riguardano. Ogni fornitore ha il suo DPA, le certificazioni, l'accesso ai dati e una data di revisione che te lo ricorda.
Privacy (registro dei trattamenti e DPIA)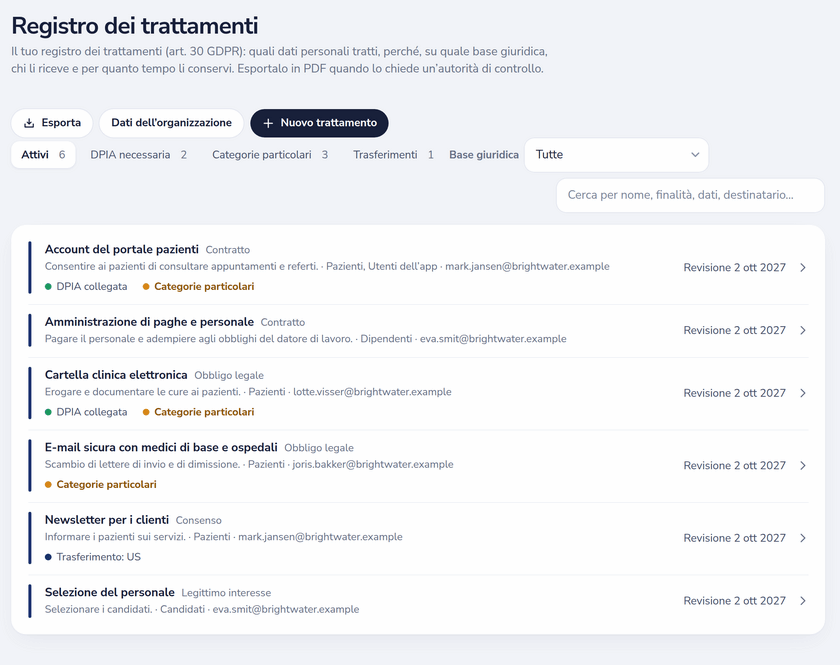
Policy che le persone leggono davvero.
Parti da un modello, approva, pubblica e vedi per ogni versione chi ne ha preso visione. Rispondi una volta sola ai questionari di sicurezza dei clienti su una trust page e condividi un unico link; le risposte riservate attendono la tua approvazione.
Gestione delle policy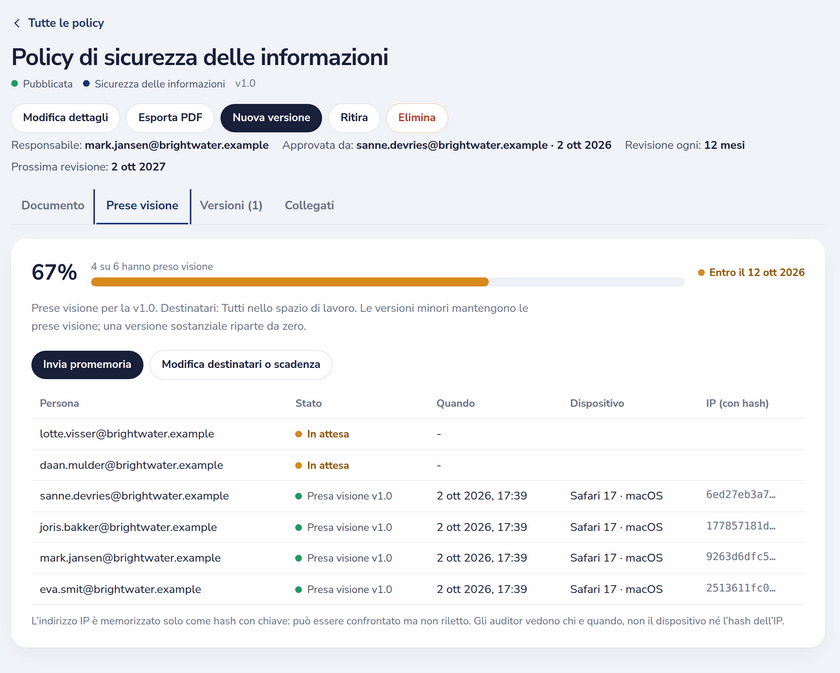
Una piattaforma, nove moduli.
Ognuno con la sua pagina e la sua scheda.
Pensato per le verifiche enterprise.
Le domande di sicurezza e procurement, con le risposte.
- Fornitore
- Dazr, Italia (P. IVA IT 02801250065)
- Pensato per
- Strutture sanitarie, enti pubblici, entità finanziarie e fornitori SaaS
- Per iniziare
- Registrazione in autonomia; implementazione guidata con Enterprise
Prezzi pubblici.
Al mese, IVA esclusa. Fatturazione mensile, disdici quando vuoi.
Più entità, integrazioni su misura o un success manager dedicato? Il piano Custom ha un prezzo su richiesta. Confronta tutte le funzionalità
Provalo con i tuoi framework.
Accedi con Google, Microsoft o la tua email di lavoro, senza carta. Oppure prenota una demo con il nostro team.
Strumenti e guide gratuiti: un calcolatore delle scadenze di notifica dei data breach, verifiche NIS2 su incidenti significativi e ambito, una stima delle giornate di audit ISO 27001, guide su NIS2, DORA, AI Act e CRA, e pagine dedicate a Paesi Bassi e Italia.