Che cos’è l’EU AI Act?
AI Act (Regolamento (UE) 2024/1689). Fornitori e deployer di sistemi di IA immessi sul mercato UE: sviluppatori di IA per finalità generali, fornitori di IA ad alto rischio in sicurezza, selezione del personale, istruzione, valutazione del merito creditizio, identificazione biometrica, attività di contrasto, migrazione, giustizia, e qualsiasi deployer che usi un’IA ad alto rischio in questi settori.
Quando si applica l’AI Act
Situazione al 1° ottobre 2026. Il Digital Omnibus sull’IA, Regolamento (UE) 2026/1744, è stato pubblicato nella Gazzetta ufficiale il 24 luglio 2026 ed è entrato in vigore il 27 luglio 2026. Ha spostato le scadenze per l’alto rischio; le tappe precedenti restano invariate.
- 2 febbraio 2025: pratiche vietate (articolo 5).
- 2 agosto 2025: obblighi per i modelli di IA per finalità generali.
- 2 agosto 2026: gran parte degli obblighi di trasparenza (articolo 50), governance e sanzioni.
- 2 dicembre 2027: sistemi di IA ad alto rischio elencati nell’Allegato III (occupazione, istruzione, credito, servizi essenziali, biometria, infrastrutture critiche, attività di contrasto, migrazione, giustizia). In precedenza 2 agosto 2026.
- 2 agosto 2028: IA ad alto rischio che è un prodotto o un componente di sicurezza ai sensi della normativa di armonizzazione dell’Allegato I. In precedenza 2 agosto 2027.
Fonti: Regolamento (UE) 2024/1689 su EUR-Lex e Regolamento (UE) 2026/1744 su EUR-Lex. Legga le scadenze dell’AI Act dopo il Digital Omnibus per sapere cosa è cambiato e perché.
Chi deve conformarsi
- Fornitori di sistemi di IA ad alto rischio elencati nell’Allegato III (occupazione, istruzione, credito, identificazione biometrica, infrastrutture critiche, giustizia, migrazione)
- Fornitori di modelli di IA per finalità generali, compresi quelli con rischio sistemico
- Fornitori di sistemi di IA con obblighi di trasparenza ai sensi dell’articolo 50, come chatbot e generatori di testo, immagini, audio o video, comprese le funzioni di IA in app e dispositivi comuni
- Ogni organizzazione che usa l’IA sul lavoro, per l’alfabetizzazione in materia di IA (articolo 4)
- Deployer di sistemi di IA ad alto rischio nelle proprie attività
- Importatori e distributori di sistemi di IA sul mercato UE
- Autorità pubbliche che usano l’IA in contesti regolamentati
Il Suo ruolo, il Suo rischio, il Suo piano
L’AI Act ordina gli obblighi in base al ruolo (fornitore o deployer) e al rischio del sistema. Trovi la Sua riga:
| Il Suo ruolo e il rischio | Cosa si applica | Piano Dazr |
|---|---|---|
| Deployer di IA a rischio minimo o limitato: usa strumenti di IA di altri, come un assistente IA o l’IA del Suo CRM | Alfabetizzazione in materia di IA del personale (articolo 4), nessuna pratica vietata (articolo 5) e trasparenza quando pubblicate deepfake o testi scritti dall’IA su questioni di interesse pubblico (articolo 50) | Ogni piano, incluso Free |
| Fornitore di una funzione a rischio limitato (articolo 50): un chatbot, un assistente o un generatore di testo, immagini, audio o video nella Sua app o nel Suo dispositivo | Articoli 4 e 5, più l’articolo 50: informare le persone che interagiscono con l’IA e marcare i contenuti generati in formato leggibile dalle macchine. Nessuna valutazione della conformità e nessuna marcatura CE ai sensi dell’AI Act | Ogni piano, incluso Free |
| Deployer di IA ad alto rischio (allegato III), come lo screening dei CV o la valutazione del merito creditizio | Articolo 26: uso conforme alle istruzioni, sorveglianza umana, conservazione dei log, informazione dei lavoratori e delle persone interessate; una valutazione d’impatto sui diritti fondamentali (articolo 27) per gli enti pubblici e alcuni deployer privati | Articolo 26 in ogni piano; la valutazione d’impatto in Enterprise |
| Fornitore di IA ad alto rischio (allegato III, o componente di sicurezza di un prodotto dell’allegato I) | Articoli 9-20: gestione dei rischi, governance dei dati, documentazione tecnica, log, sorveglianza umana, gestione della qualità, valutazione della conformità, marcatura CE, registrazione nella banca dati UE, monitoraggio successivo all’immissione sul mercato e segnalazione degli incidenti gravi | Enterprise |
| Fornitore di un modello di IA per finalità generali (GPAI) | Articolo 53: documentazione tecnica, informazioni per i fornitori a valle, una politica sul diritto d’autore e una sintesi dei contenuti di addestramento; in più l’articolo 55 per i modelli con rischio sistemico | Enterprise |
Dove si colloca una funzione di IA in un prodotto comune. La maggior parte dei produttori di software e dispositivi che aggiungono IA, ad esempio un chatbot di assistenza o un assistente di scrittura basato su un modello linguistico ospitato, è fornitore di un sistema di IA a rischio limitato. A loro si applica l’articolo 50, non le regole sull’alto rischio, salvo che la funzione serva a una finalità dell’allegato III o sia un componente di sicurezza di un prodotto regolamentato. Basarsi sul modello di un altro non La rende fornitore di un modello GPAI. Rientra in ogni piano, incluso Free.
I principali controlli EU AI Act coperti da Dazr
Cosa verificano gli auditor
Le autorità di vigilanza del mercato verificano tre cose: che abbiate classificato correttamente il sistema (vietato / alto rischio / limitato / minimo), che la documentazione tecnica dell’Allegato IV esista e sia aggiornata, e che il monitoraggio successivo all’immissione sul mercato e la segnalazione degli incidenti gravi (articolo 73) funzionino davvero. Dazr conserva le evidenze.
Come Dazr aiuta con l’EU AI Act
Con Dazr Compliance può:
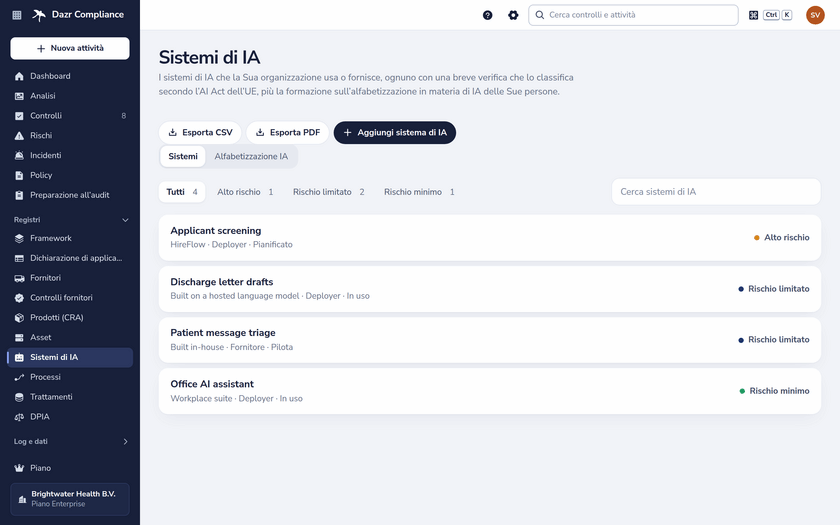
- Tenere un inventario dei sistemi di IA che fornisce o usa, con ruolo, utenti e dati, e classificare ciascuno con una breve verifica guidata che mostra i motivi e i controlli applicabili
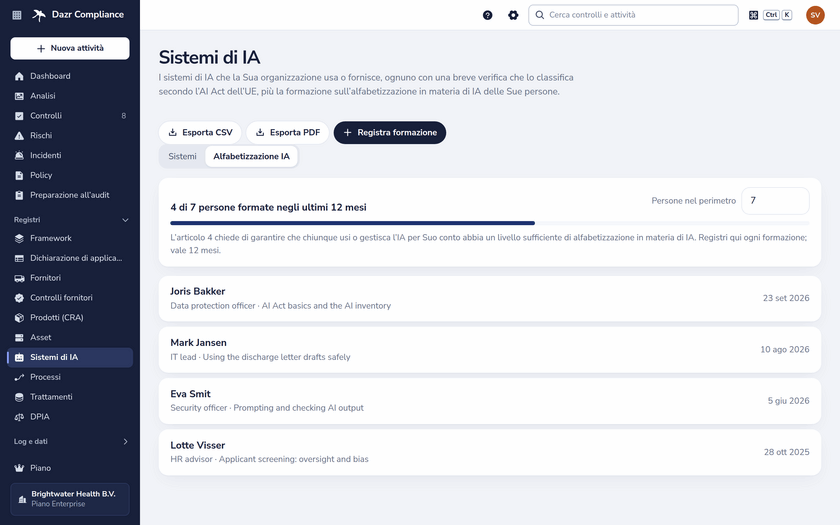
- Registrare chi ha ricevuto la formazione sull’alfabetizzazione IA, quando e su quale tema, con l’attestato, e vedere la copertura negli ultimi 12 mesi (articolo 4)
- Esportare l’inventario dell’IA e i registri di formazione in CSV o PDF
- Conservare i link alla documentazione tecnica dell’Allegato IV e aggiornarli con regolarità
- Gestire il sistema di gestione dei rischi come controlli ricorrenti secondo l’articolo 9
- Seguire metriche e revisioni del monitoraggio successivo all’immissione sul mercato secondo l’articolo 72
- Registrare gli incidenti gravi nel registro degli incidenti con orari e riferimenti delle pratiche presso l’autorità, rispetto alle scadenze dell’articolo 73
- Consegnare all’autorità di vigilanza del mercato un audit trail in un unico PDF o una vista in sola lettura
Torni alla panoramica completa di Dazr Compliance › | Si registri gratis ›