Home › Framework › GDPR

Conformità GDPR, con le evidenze.

Controlli GDPR ricorrenti e un registro delle violazioni con il conto alla rovescia di 72 ore, gratis. Da Pro il registro dei trattamenti e le DPIA stanno accanto ai fornitori e ai rischi collegati. Ospitato nell’UE.

Quando lo ha scoperto?

Indicativo. I termini decorrono dalla presa di conoscenza; verifichi la normativa nazionale e il calcolatore completo per opzioni come i prestatori di servizi fiduciari o la data di una correzione.

Articoli 6, 9Basi giuridiche e verifiche sulle categorie particolari per ogni trattamento.
Articolo 28Registro di fornitori e sub-responsabili con link ai DPA e date di revisione (Pro ed Enterprise).
Articolo 30Registro delle attività di trattamento, collegato ai fornitori coinvolti.
Articolo 32Misure tecniche e organizzative, con controlli condivisi con la ISO 27001 se sono attivi entrambi.

Che cos’è il GDPR?

Regolamento generale sulla protezione dei dati dell’UE. Qualsiasi organizzazione che tratti dati personali di persone residenti nell’UE: fornitori SaaS, e-commerce, sanità, finanza, settore pubblico, istruzione.

Chi deve conformarsi

  • Aziende SaaS B2B con clienti nell’UE
  • Health-tech, fintech ed edtech che trattano dati personali sensibili
  • Operatori di e-commerce e marketing che trattano dati di consumatori dell’UE
  • Enti pubblici e organizzazioni non profit soggetti al GDPR

I principali controlli GDPR coperti da Dazr

Articoli 6, 9Basi giuridiche e verifiche sulle categorie particolari per ogni trattamento.
Articolo 28Registro di fornitori e sub-responsabili con link ai DPA e date di revisione (Pro ed Enterprise).
Articolo 30Registro delle attività di trattamento, collegato ai fornitori coinvolti.
Articolo 32Misure tecniche e organizzative, con controlli condivisi con la ISO 27001 se sono attivi entrambi.
Articoli 33-34Registro dei data breach con i campi per la notifica all’autorità e il termine di 72 ore.
Articolo 35Registro DPIA collegato a trattamenti e rischi, più una revisione ricorrente.

Cosa verificano gli auditor

Le autorità di controllo verificano a campione le evidenze: il registro dei trattamenti è aggiornato, il registro delle violazioni esiste ed è compilato, le modifiche ai sub-responsabili seguono il preavviso, esistono DPIA per i trattamenti ad alto rischio. La piattaforma le conserva tutte.

Come Dazr aiuta con il GDPR

Con Dazr Compliance può:

  • Tenere il registro dei trattamenti dell’art. 30, oppure collegare quello esistente e riesaminarlo con regolarità
  • Gestire il registro delle violazioni con gravità, orari, sezione per la notifica all’autorità e causa principale
  • Aggiornare il registro dei sub-responsabili con link ai DPA, date di revisione e segnalazioni di scadenza del contratto (Pro ed Enterprise)
  • Seguire le DPIA come controlli ricorrenti per ogni trattamento ad alto rischio
  • Consegnare all’autorità di controllo un audit trail chiaro in caso di verifica
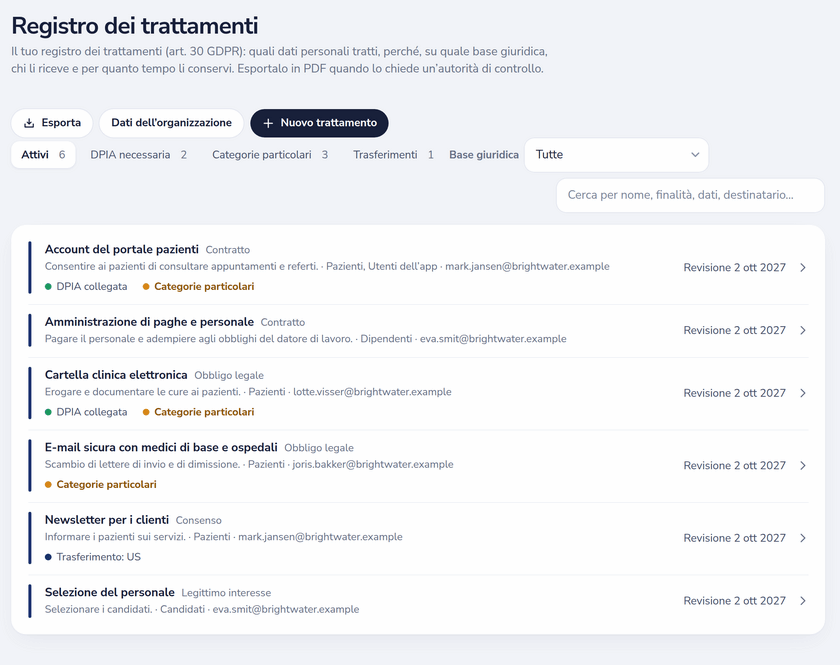
Registro dei trattamenti ex articolo 30 GDPR con base giuridica, interessati, categorie particolari, trasferimenti e DPIA collegate
Trattamenti con base giuridica, trasferimenti e DPIA.

Torni alla panoramica completa di Dazr Compliance › | Si registri gratis ›

GDPR: le risposte alle Sue domande.

Dazr invia per me la notifica della violazione all’autorità di controllo?

No. Dazr conserva i campi di notifica dell’articolo 33, registra l’orario di ogni cambio di stato e mostra un conto alla rovescia di 72 ore sull’incidente, ma la notifica vera e propria passa dal portale della Sua autorità. Calcoli una scadenza con il calcolatore delle scadenze di notifica gratuito.

Posso usare Dazr insieme a un RPD/DPO esterno?

Sì. Registri nome ed email del RPD nel profilo di compliance e lo aggiunga come membro (o come auditor in sola lettura), così vede i registri e riceve i promemoria.

Dove sono ospitati i dati?

Solo nell’Unione europea. I record dello spazio di lavoro sono cifrati a riposo con AES-256-GCM a livello applicativo; i file di evidenza caricati si affidano alla cifratura a riposo del fornitore di storage.

Dazr è un sub-responsabile del trattamento?

Sì. Siamo un Suo responsabile del trattamento italiano ai sensi dell’art. 28 GDPR; il DPA su /legal/dpa si attiva automaticamente alla creazione di uno spazio di lavoro e pubblichiamo l’elenco aggiornato dei sub-responsabili su /legal/subprocessors.

Avvii il programma GDPR.