Home › Framework › ISO 27001

Software di compliance ISO 27001.

Tutti i 93 controlli dell’Annex A e le clausole da 4 a 10 procedono secondo il calendario, con responsabili, evidenze e promemoria. Quando arriva l’auditor, Dichiarazione di applicabilità, registro dei rischi e registro delle attività sono pronti. Gratis per un framework; piani a pagamento da 99 € al mese. Esempio di dichiarazione di applicabilità.

In sintesi

  • A.5 Organizzativi: 37 controlli su policy, ruoli, rapporti con i fornitori, threat intelligence, risposta agli incidenti.
  • A.6 Persone: 8 controlli su screening, condizioni di impiego, consapevolezza, processo disciplinare.
  • A.7 Fisici: 14 controlli su perimetro, apparecchiature, smaltimento sicuro, scrivania pulita.
  • A.8 Tecnologici: 34 controlli su controllo degli accessi, crittografia, logging, gestione delle vulnerabilità, continuità IT.

In questa pagina

  1. Che cos’è la ISO 27001?
  2. Chi deve conformarsi
  3. I principali controlli ISO 27001 coperti da Dazr
  4. Cosa verificano gli auditor
  5. Come Dazr aiuta con la ISO 27001

Che cos’è la ISO 27001?

ISO/IEC 27001:2022. Aziende SaaS B2B, società di consulenza, servizi finanziari, sanità e qualsiasi organizzazione i cui clienti chiedano un certificato ISO 27001 in fase di acquisto.

Chi deve conformarsi

  • Aziende SaaS B2B i cui clienti richiedono la ISO 27001 negli acquisti
  • Fornitori di servizi gestiti (MSP) e società di consulenza
  • Servizi finanziari e fintech che si preparano al DORA oltre alla ISO 27001
  • Organizzazioni sanitarie che aggiungono la NEN 7510 alla ISO 27001

I principali controlli ISO 27001 coperti da Dazr

A.5 Organizzativi37 controlli su policy, ruoli, rapporti con i fornitori, threat intelligence, risposta agli incidenti.
A.6 Persone8 controlli su screening, condizioni di impiego, consapevolezza, processo disciplinare.
A.7 Fisici14 controlli su perimetro, apparecchiature, smaltimento sicuro, scrivania pulita.
A.8 Tecnologici34 controlli su controllo degli accessi, crittografia, logging, gestione delle vulnerabilità, continuità IT.

Cosa verificano gli auditor

L’audit di stage 1 è una revisione documentale; lo stage 2 è un campionamento delle evidenze. Dazr è costruito attorno allo stage 2: ogni controllo si ripete con un responsabile, le evidenze e una voce nel registro attività al completamento.

Come Dazr aiuta con la ISO 27001

Con Dazr Compliance può:

  • Gestire la Dichiarazione di applicabilità nel portale: applicabilità e giustificazione per controllo, versioni approvate, export PDF e XLSX
  • Svolgere con regolarità le revisioni trimestrali degli accessi, i riesami annuali della direzione e le revisioni del trattamento dei rischi, con promemoria via email
  • Tenere il registro dei rischi con heatmap inerente e residuo, opzioni di trattamento e accettazione del rischio registrata (da Pro)
  • Gestire il registro degli incidenti con i campi per la notifica all’autorità
  • Dare all’auditor una vista in sola lettura per il campionamento dello stage 2, oppure un audit trail in un unico PDF
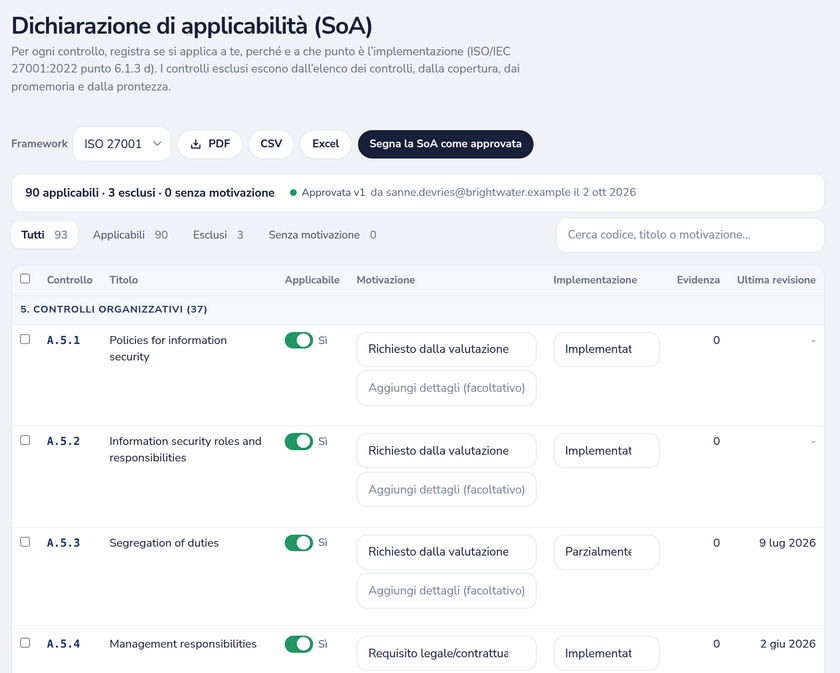
Dichiarazione di applicabilità ISO 27001 con applicabilità, giustificazione, stato di attuazione e una versione approvata
La Dichiarazione di applicabilità: applicabilità, giustificazione e attuazione per controllo, con la versione approvata.

Torni alla panoramica completa di Dazr Compliance › | Si registri gratis ›

ISO 27001: le risposte alle Sue domande.

Quanti controlli copre la piattaforma?

Tutti i 93 controlli dell’Annex A della ISO 27001:2022, più i requisiti del sistema di gestione delle clausole 4-10 (campo di applicazione, leadership, pianificazione, supporto, attività operative, valutazione delle prestazioni, miglioramento). Ogni controllo ha una descrizione, una raccomandazione e una frequenza di revisione predefinita.

Serve per lo stage 1 o per lo stage 2?

Per entrambi. Lo stage 1 è la revisione documentale; lo stage 2 è il campionamento delle evidenze. Dazr tiene in un unico posto SoA, registro dei rischi, registro degli incidenti, evidenze dei controlli e registro attività per entrambi.

Posso tenere la Dichiarazione di applicabilità in Dazr?

Sì. Indichi per ogni controllo se è applicabile, con giustificazione e stato di attuazione, approvi una versione e la esporti in PDF o XLSX; i controlli esclusi escono dall’elenco dei controlli. Può anche continuare a collegare un documento SoA esistente.

Il mio auditor esterno accetterà le evidenze conservate qui?

Dazr offre agli auditor ciò che di solito chiedono: un registro attività con data, ora e responsabile, evidenze su ogni controllo, accesso auditor in sola lettura a tempo ed export. Se le evidenze siano sufficienti lo decide sempre l’auditor.

Quale software ISO 27001 è adatto alle PMI nei Paesi Bassi?

Guardi quattro cose: l’intero insieme di controlli della ISO 27001:2022 con una Dichiarazione di applicabilità, un’interfaccia nella lingua di chi fa il lavoro, l’archiviazione nell’UE e un prezzo che non richiede un progetto di acquisto. Dazr Compliance le copre tutte e quattro: la libreria dei controlli (tutti i 93 controlli dell’Annex A più le clausole 4-10) è nel piano gratuito, la Dichiarazione di applicabilità, il registro dei rischi, l’accesso per l’auditor e fino a cinque utenti arrivano con Pro a 99 € al mese, il portale è disponibile in olandese e in tutte le altre lingue di questo sito, e i dati restano nell’UE.

Avvii il programma ISO 27001.