Che cos’è il SOC 2?
SOC 2 (Trust Services Criteria dell’AICPA). SaaS B2B con sede nell’UE che vendono alle grandi aziende statunitensi, dove nei processi di acquisto il report SOC 2 viene chiesto di routine insieme alla ISO 27001.
Chi deve conformarsi
- SaaS B2B europei che si espandono sul mercato USA
- Piattaforme dati e strumenti per sviluppatori con clienti enterprise negli USA
- Piattaforme di IA / ML i cui clienti chiedono il SOC 2 insieme alla ISO 27001
- SaaS per il settore sanitario rivolti a strutture USA (spesso insieme all’HIPAA)
I principali controlli SOC 2 coperti da Dazr
Common Criteria (Security)CC1-CC9: ambiente di controllo, comunicazione, valutazione dei rischi, monitoraggio, attività di controllo, accesso logico e fisico, operatività dei sistemi, change management, mitigazione dei rischi.
AvailabilityA1: monitoraggio, capacità, controlli ambientali, BCP e ripristino.
Processing IntegrityPI1: trattamento completo, accurato, tempestivo e autorizzato.
ConfidentialityC1: identificazione e protezione delle informazioni riservate.
PrivacyP1-P8: informativa, scelta, raccolta, utilizzo, conservazione, comunicazione, qualità, monitoraggio, applicazione (in linea con i GAPP).
Cosa verificano gli auditor
Gli auditor SOC 2 Type 2 campionano le evidenze lungo il periodo di audit (di solito da 6 a 12 mesi): le revisioni degli accessi sono state fatte davvero, le modifiche sono state revisionate da un collega, gli incidenti registrati, i fornitori riesaminati. Dazr è il sistema di registrazione per tutto il periodo.
Come Dazr aiuta con il SOC 2
Con Dazr Compliance può:
- Tenere i Trust Services Criteria con controlli ed evidenze collegati
- Svolgere con regolarità le revisioni trimestrali degli accessi, con promemoria via email
- Seguire le approvazioni del change management e le evidenze di revisione tra pari
- Tenere i fornitori nel relativo registro con link a DPA e report SOC 2 / certificati ISO e date di revisione
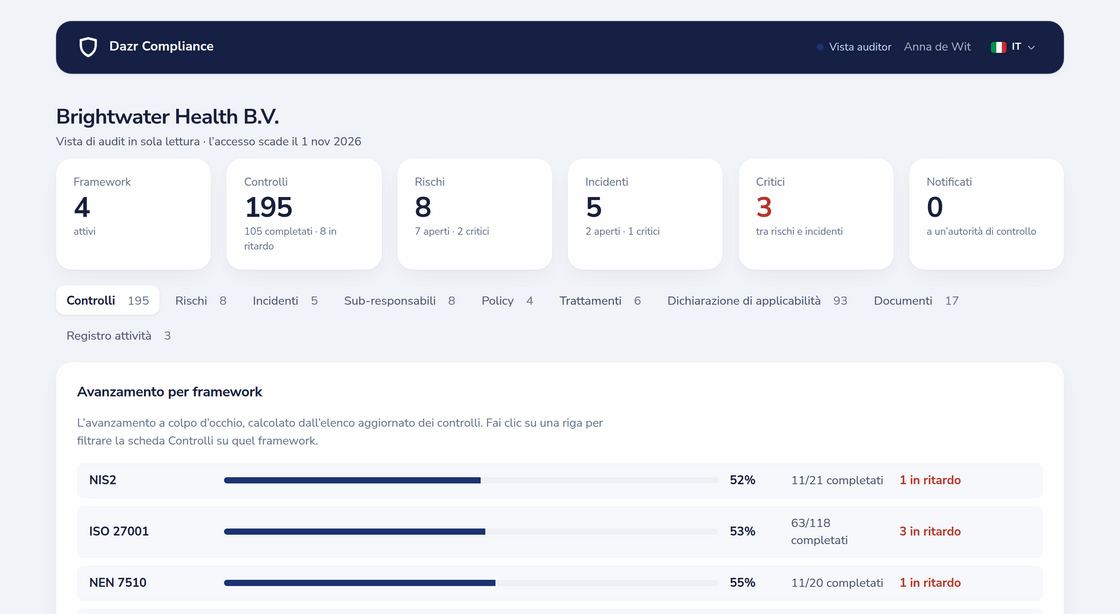
- Dare all’auditor una vista in sola lettura per il campionamento, oppure un audit trail in un unico PDF
Torni alla panoramica completa di Dazr Compliance › | Si registri gratis ›