Home › Framework › PCI DSS

PCI DSS v4, dall’ambito alla prossima scansione ASV.

I 12 requisiti diventano 35 controlli ricorrenti con evidenze, e scansioni trimestrali e penetration test annuali non slittano più. Incluso in Enterprise, 499 € al mese.

In sintesi

  • Requisiti 1-2: Sicurezza di rete: firewall, configurazioni sicure, segmentazione dell’ambiente dei dati dei titolari di carta (CDE).
  • Requisiti 3-4: Protezione dei dati dei titolari di carta: minimizzazione della conservazione, cifratura a riposo e in transito.
  • Requisiti 5-6: Gestione delle vulnerabilità: anti-malware, sviluppo sicuro, controllo delle modifiche.
  • Requisiti 7-9: Controllo degli accessi: need-to-know, ID univoci, MFA, accesso fisico.

In questa pagina

  1. Che cos’è il PCI DSS?
  2. Chi deve conformarsi
  3. I principali controlli PCI DSS coperti da Dazr
  4. Cosa verificano gli auditor
  5. Come Dazr aiuta con il PCI DSS

Che cos’è il PCI DSS?

PCI DSS v4.0 (Payment Card Industry Data Security Standard). Esercenti, fornitori di servizi, processori di pagamento e qualsiasi organizzazione che conservi, tratti o trasmetta dati dei titolari di carta: e-commerce, piattaforme di pagamento, fintech, ospitalità, sanità con pagamenti con carta in sede.

Chi deve conformarsi

  • Esercenti e-commerce che accettano pagamenti con carta online
  • Piattaforme SaaS con flussi di pagamento integrati (spesso Level 4 o perimetro da fornitore di servizi)
  • Prestatori di servizi di pagamento, ISV, payment facilitator
  • Ospitalità e retail con terminali di pagamento in sede
  • Strutture sanitarie con pagamenti con carta in sede

I principali controlli PCI DSS coperti da Dazr

Requisiti 1-2Sicurezza di rete: firewall, configurazioni sicure, segmentazione dell’ambiente dei dati dei titolari di carta (CDE).
Requisiti 3-4Protezione dei dati dei titolari di carta: minimizzazione della conservazione, cifratura a riposo e in transito.
Requisiti 5-6Gestione delle vulnerabilità: anti-malware, sviluppo sicuro, controllo delle modifiche.
Requisiti 7-9Controllo degli accessi: need-to-know, ID univoci, MFA, accesso fisico.
Requisiti 10-11Monitoraggio e test: logging e monitoraggio, scansioni ASV (trimestrali), scansioni interne delle vulnerabilità, penetration test (annuali), monitoraggio dell’integrità dei file.
Requisito 12Policy di sicurezza delle informazioni, valutazione dei rischi, risposta agli incidenti, gestione delle terze parti, formazione di sensibilizzazione.

Cosa verificano gli auditor

Gli assessor PCI DSS campionano le evidenze sui 12 requisiti lungo il periodo di audit: le scansioni ASV trimestrali sono state eseguite davvero, i penetration test annuali sono stati fatti, la segmentazione è dimostrabilmente efficace, le revisioni degli accessi sono state svolte, il change management è stato rispettato. Dazr è il sistema di registrazione.

Come Dazr aiuta con il PCI DSS

Con Dazr Compliance può:

  • Tenere aggiornati il perimetro del CDE e il diagramma dei flussi di dati, con i sistemi del CDE nell’inventario degli asset
  • Seguire le scansioni ASV trimestrali e i penetration test annuali come controlli ricorrenti con le evidenze del fornitore
  • Tenere i fornitori terzi di servizi nel registro dei fornitori, con la matrice delle responsabilità collegata come evidenza
  • Svolgere con regolarità le revisioni degli accessi, per ruolo e componente del CDE
  • Dare al QSA una vista in sola lettura per il campionamento del RoC, oppure un audit trail in un unico PDF
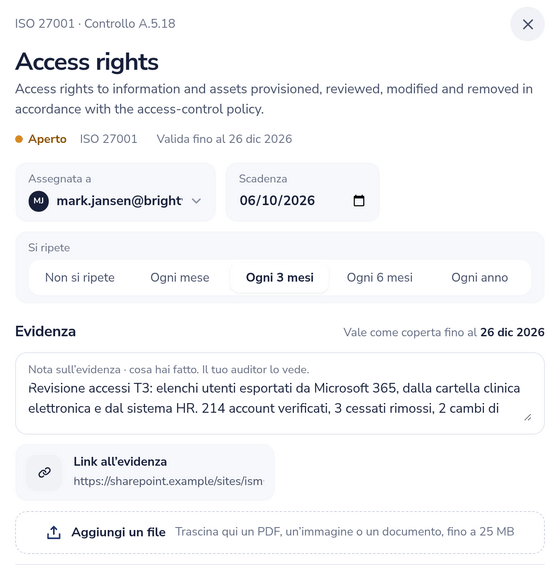
Controllo A.5.18 della ISO 27001 con responsabile, scadenza, ricorrenza, una nota di evidenza, un link all’evidenza e una data di validità
ISO 27001 A.5.18: responsabile, ciclo trimestrale, evidenza valida fino a dicembre.

Torni alla panoramica completa di Dazr Compliance › | Si registri gratis ›

PCI DSS: le risposte alle Sue domande.

Dazr sostituisce il nostro QSA?

No. Il Report on Compliance (RoC) o il Self-Assessment Questionnaire (SAQ) li firma il Suo QSA o il Suo team interno. Dazr è il sistema di registrazione da cui campionano le evidenze.

Supportate l’approccio personalizzato della v4.0?

In parte. Non esiste un flusso dedicato all’approccio personalizzato: registrate l’approccio per requisito nelle evidenze del controllo e lì collegate l’analisi mirata dei rischi.

E le scansioni ASV e i penetration test?

Dazr segue la frequenza (scansioni esterne trimestrali, penetration test annuali, scansioni dopo modifiche) e collega i report effettivi. Le scansioni le esegue il Suo fornitore ASV / di penetration test.

Dove sono ospitati i dati?

Solo nell’Unione europea. I record dello spazio di lavoro sono cifrati a riposo con AES-256-GCM a livello applicativo; i file di evidenza caricati si affidano alla cifratura a riposo del fornitore di storage. Società italiana, giurisdizione UE. Note: Dazr does not store cardholder data; we hold compliance evidence about your CDE.

Avvii il programma PCI DSS.