Home › Framework › DORA

Conformità DORA, dal rischio ICT al registro dei fornitori terzi.

Gli articoli del DORA diventano 27 controlli ricorrenti con responsabili ed evidenze. Classificazione degli incidenti, test di resilienza e registro degli accordi contrattuali restano aggiornati, ospitati nell’UE. Incluso in Enterprise, 499 € al mese.

Quando lo ha scoperto?

Indicativo. I termini decorrono dalla presa di conoscenza; verifichi la normativa nazionale e il calcolatore completo per opzioni come i prestatori di servizi fiduciari o la data di una correzione.

Articoli 5-15Quadro per la gestione dei rischi ICT: governance, identificazione, protezione, individuazione, risposta e ripristino, apprendimento ed evoluzione, comunicazione.
Articoli 17-23Gestione, classificazione (articolo 18) e segnalazione degli incidenti connessi alle TIC.
Articoli 26-27Test di penetrazione basati su minacce (TLPT) almeno ogni 3 anni per i soggetti significativi.
Articoli 28-44Rischio ICT derivante da terzi: registro degli accordi contrattuali (articolo 28), analisi della concentrazione, strategia di uscita, controlli sui subappalti.

Che cos’è il DORA?

Regolamento UE sulla resilienza operativa digitale (Regolamento (UE) 2022/2554). Banche, imprese di investimento, istituti di pagamento, imprese di assicurazione e riassicurazione, prestatori di servizi per le cripto-attività, controparti centrali, repertori di dati sulle negoziazioni e i fornitori terzi di servizi ICT che li servono.

Vende software a soggetti finanziari invece di esserlo? Legga DORA per i fornitori SaaS.

Chi deve conformarsi

  • Banche ed enti creditizi
  • Imprese di investimento, istituti di pagamento e di moneta elettronica
  • Imprese di assicurazione e riassicurazione
  • Prestatori di servizi per le cripto-attività ai sensi del MiCA
  • Fornitori terzi critici di servizi ICT per uno qualsiasi dei soggetti sopra

I principali controlli DORA coperti da Dazr

Articoli 5-15Quadro per la gestione dei rischi ICT: governance, identificazione, protezione, individuazione, risposta e ripristino, apprendimento ed evoluzione, comunicazione.
Articoli 17-23Gestione, classificazione (articolo 18) e segnalazione degli incidenti connessi alle TIC.
Articoli 26-27Test di penetrazione basati su minacce (TLPT) almeno ogni 3 anni per i soggetti significativi.
Articoli 28-44Rischio ICT derivante da terzi: registro degli accordi contrattuali (articolo 28), analisi della concentrazione, strategia di uscita, controlli sui subappalti.

Cosa verificano gli auditor

Le autorità di vigilanza DORA cercano un quadro per i rischi ICT approvato dall’organo di gestione, un registro delle terze parti con analisi della concentrazione, evidenze di TLPT recenti e una traccia della classificazione degli incidenti gravi. Dazr conserva controlli ed evidenze per ognuna di queste quattro aree.

Come Dazr aiuta con il DORA

Con Dazr Compliance può:

  • Gestire il quadro per i rischi ICT come controlli ricorrenti riesaminati dall’organo di gestione
  • Tenere i fornitori terzi di servizi ICT nel registro dei fornitori e svolgere come controllo la valutazione del rischio di concentrazione (articolo 29)
  • Seguire pianificazione, esecuzione e rimedio dei TLPT come controlli ciclici (almeno ogni 3 anni per i soggetti significativi)
  • Registrare gli incidenti connessi alle TIC con gravità, orari e riferimenti dell’autorità, con la classificazione dell’articolo 18 e la segnalazione dell’articolo 19 come controlli
  • Consegnare all’autorità di vigilanza un audit trail in un unico PDF o una vista di audit in sola lettura
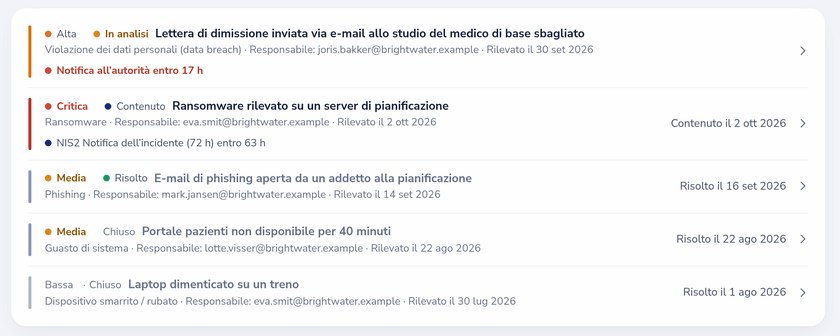
Registro incidenti con il conto alla rovescia della notifica GDPR e la scadenza NIS2 della notifica dell’incidente
Il registro con il conto alla rovescia della notifica GDPR e la prossima scadenza NIS2.

Torni alla panoramica completa di Dazr Compliance › | Si registri gratis ›

DORA: le risposte alle Sue domande.

Che differenza c’è tra DORA e NIS2 nella piattaforma?

La NIS2 è una direttiva recepita dagli Stati membri; il DORA è un regolamento direttamente applicabile. Si sovrappongono sulla segnalazione degli incidenti e sul rischio della catena di approvvigionamento e delle terze parti; differiscono sulla frequenza dei TLPT (esplicita nel DORA) e sul registro degli accordi contrattuali (specifico del DORA). Dazr Le permette di attivarli entrambi; i controlli restano distinti.

Supportate la definizione dell’ambito dei TLPT?

Seguiamo il ciclo TLPT come insieme di controlli ricorrenti (definizione dell’ambito, esecuzione del red team, revisione del blue team, rimedio). Il TLPT vero e proprio lo svolge un red team esterno da Lei incaricato; Dazr è il sistema di registrazione.

Posso usare Dazr se sono un fornitore terzo critico di servizi ICT di primo livello?

Sì. Il piano Custom copre la configurazione multi-società, il CSM dedicato e i contratti adatti agli uffici acquisti di cui i fornitori ICT di primo livello hanno in genere bisogno.

Dove sono ospitati i dati?

Solo nell’Unione europea. I record dello spazio di lavoro sono cifrati a riposo con AES-256-GCM a livello applicativo; i file di evidenza caricati si affidano alla cifratura a riposo del fornitore di storage. Società italiana, giurisdizione UE.

Avvii il programma DORA.