Che cos’è la NIS2?
Direttiva NIS2 (Direttiva (UE) 2022/2555). Soggetti essenziali e importanti ai sensi della NIS2: energia, trasporti, settore bancario, infrastrutture dei mercati finanziari, sanità, acqua potabile, acque reflue, infrastrutture digitali, gestione dei servizi TIC, pubblica amministrazione, servizi postali e di corriere, alimenti, sostanze chimiche, fabbricazione, ricerca.
Chi deve conformarsi
Essere soggetto essenziale o importante dipende dal settore dell’allegato I o II della direttiva e dalle dimensioni. Lo strumento di verifica dell’ambito NIS2 applica le stesse regole.
- Settori dell’allegato I (energia, trasporti, settore bancario, infrastrutture dei mercati finanziari, sanità, acqua potabile, acque reflue, infrastrutture digitali, gestione dei servizi TIC, pubblica amministrazione e spazio): essenziale se grande, importante se media.
- La gestione dei servizi TIC comprende i fornitori di servizi gestiti (MSP) e di servizi di sicurezza gestiti (MSSP) che servono clienti aziendali. Un MSP con 150 addetti è di solito un’impresa media, quindi un soggetto importante; oltre le soglie delle medie imprese è essenziale.
- Settori dell’allegato II (servizi postali e di corriere, gestione dei rifiuti, sostanze chimiche, alimenti, fabbricazione, fornitori digitali e ricerca): importante se media o grande.
- A prescindere dalle dimensioni: i prestatori di servizi fiduciari qualificati, i registri dei nomi di dominio di primo livello, i fornitori di servizi DNS e l’amministrazione centrale sono essenziali; i fornitori di reti o servizi di comunicazione elettronica pubblici e i prestatori di servizi fiduciari non qualificati sono essenziali se grandi o, per le comunicazioni elettroniche, medi, e importanti negli altri casi.
- Sotto la soglia: le micro e piccole imprese dei settori degli allegati I e II sono escluse, salvo che si applichino le regole indipendenti dalle dimensioni indicate sopra o che l’autorità le designi.
Media impresa significa da 50 a 249 addetti e un fatturato annuo fino a 50 milioni di euro o un totale di bilancio fino a 43 milioni di euro (raccomandazione 2003/361/CE della Commissione); oltre queste soglie è grande. Le leggi nazionali possono aggiungere settori o individuare soggetti più piccoli; l’Italia, ad esempio, aggiunge propri allegati.
I principali controlli NIS2 coperti da Dazr
Recepimento nazionale
Situazione al 19 ottobre 2026. La NIS2 è una direttiva, quindi gli obblighi che La riguardano davvero derivano dalla legge e dall’autorità nazionali. Per l’Italia: NIS2 in Italia: D.Lgs. 138/2024 e ACN.
Framework nazionali pronti. Accanto alla NIS2 dell’UE, Dazr include come framework a sé stanti le misure di base dell’ACN per l’Italia (ACN) e le misure NÚKIB dei decreti 409/2025 e 410/2025 per la Repubblica Ceca (NÚKIB), con le scadenze nazionali di notifica.
Altre guide per Paese, nella lingua locale. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Regolamento di esecuzione (UE) 2024/2690. Per fornitori di servizi DNS, registri dei nomi di dominio di primo livello, fornitori di cloud e data center, reti di distribuzione dei contenuti, fornitori di servizi gestiti (di sicurezza), mercati online, motori di ricerca, social network e prestatori di servizi fiduciari, questo regolamento della Commissione precisa i requisiti tecnici e metodologici delle misure dell’art. 21 e quando un incidente è da considerare significativo. Veda la checklist 2024/2690 e la verifica dell’incidente significativo.
Fonti: direttiva (UE) 2022/2555, regolamento di esecuzione (UE) 2024/2690, Forvis Mazars sulla Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 in Polonia (biznes.gov.pl).
Cosa verificano gli auditor
La NIS2 richiede in particolare evidenze dell’approvazione da parte degli organi di amministrazione, valutazioni dei rischi della catena di approvvigionamento e il ciclo di notifica degli incidenti: preallarme entro 24 ore, notifica entro 72 ore, relazione finale entro 1 mese. Dazr conserva le evidenze per tutti e tre.
Come Dazr aiuta con la NIS2
Con Dazr Compliance può:
- Gestire come controlli ricorrenti le misure di gestione dei rischi di cybersicurezza dell’art. 21
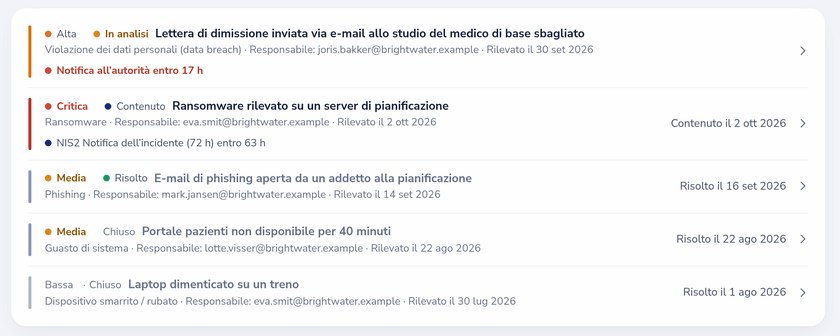
- Tenere il registro degli incidenti con gli orari delle notifiche a 24 h / 72 h / 1 mese e i riferimenti delle pratiche presso l’autorità
- Riesaminare i fornitori nel relativo registro, con link a DPA e certificati, date di revisione e di scadenza (Pro ed Enterprise)
- Registrare nel profilo di compliance la data di approvazione degli organi di amministrazione, aggiornata ogni anno
- Consegnare all’autorità competente un audit trail in un unico PDF o una vista in sola lettura
Torni alla panoramica completa di Dazr Compliance › | Si registri gratis ›