Compliance die blijft draaien.
ISO 27001, AVG, NIS2 en acht andere frameworks als terugkerende beheersmaatregelen met eigenaren, bewijs en herinneringen. Incidentklokken, registers en een auditorlogin in één werkruimte in de EU, voor teams van elke omvang tot en met de enterprise.
Gratis voor één gebruiker. Geen creditcard nodig.
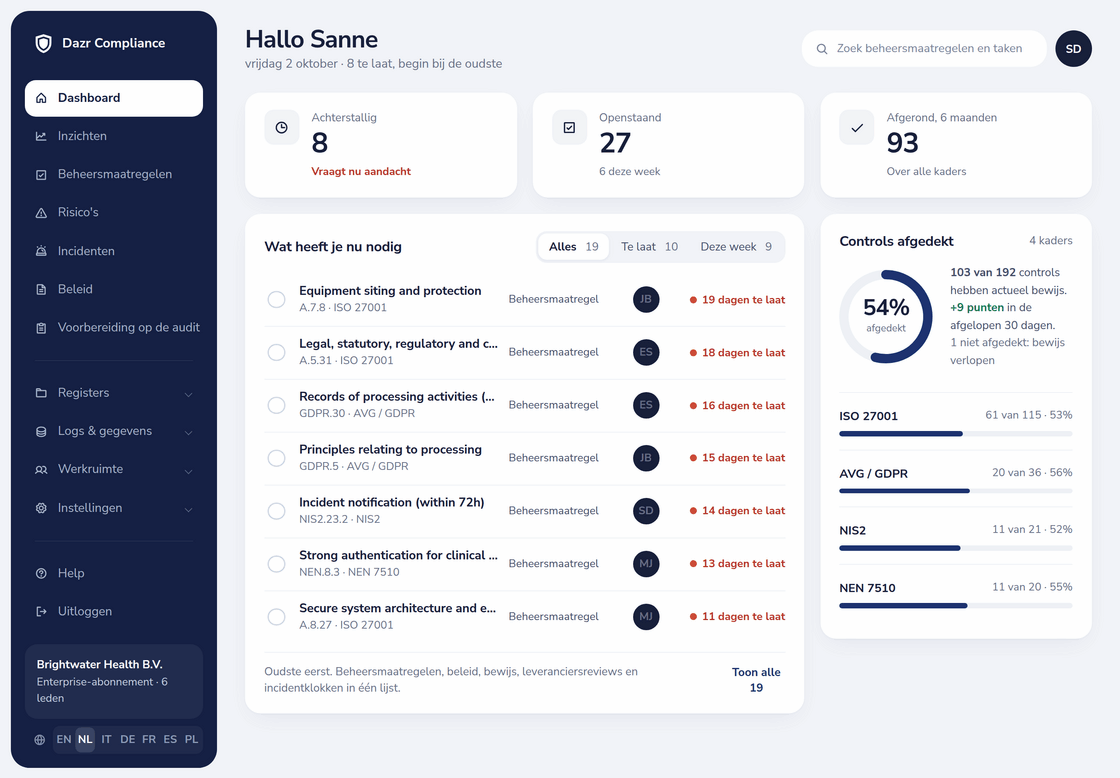
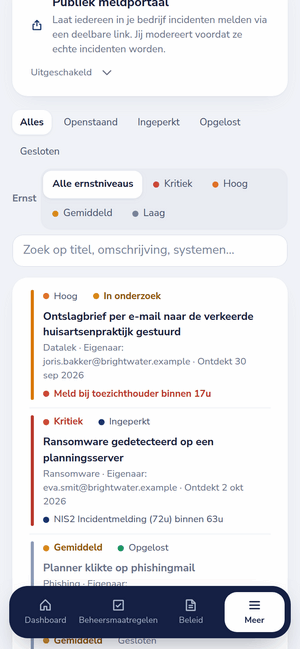
Het dashboard: achterstallig werk, deze week en de dekking per framework. Rechts het incidentregister op een telefoon.
Voeg frameworks toe zonder opnieuw te beginnen. ISO 27001:2022 bevat alle 93 Annex A-maatregelen en de clausules 4-10.
Kies een module, zie het scherm.
Echte schermen uit een demowerkruimte. Klik op een tab om te wisselen.
Elke maatregel met een eigenaar en op schema.
Elke beheersmaatregel komt met een beschrijving, een aanbeveling en een reviewritme. Wijs een eigenaar toe, voeg bewijs toe en bepaal hoe lang het geldig blijft, en koppel de maatregel aan de risico's, het beleid en de processen die hij afdekt. Herinneringen, wekelijkse rappels bij achterstand en een dagelijkse samenvatting van verlopend bewijs houden alles in beweging, met of zonder consultant.
ISMS en beheersmaatregelen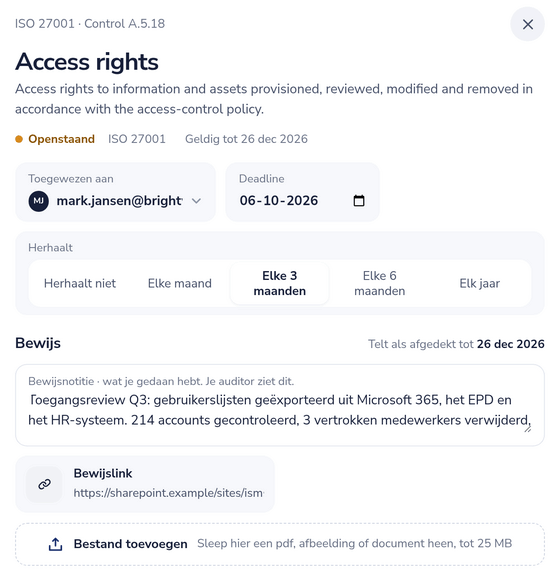
Zie risico voor en na maatregelen.
Scoor kans en impact op schalen van 1 tot 5, inherent en rest naast elkaar. Kies een behandeling, een eigenaar en een deadline. Bij het accepteren van een risico leggen we de onderbouwing vast en stempelt de server wie het goedkeurde.
Risicobeheer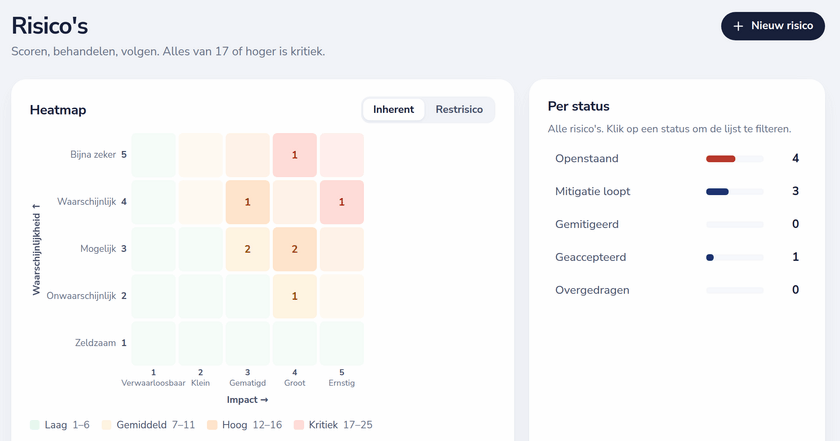
Elke deadline telt af.
Leg een incident vast en de klokken lopen: 72 uur voor AVG art. 33; 24 uur, 72 uur en één maand voor NIS2. Een check op basis van Verordening (EU) 2024/2690 markeert significante incidenten. Op Enterprise vult een openbare meldpagina je wachtrij.
Incidentbeheer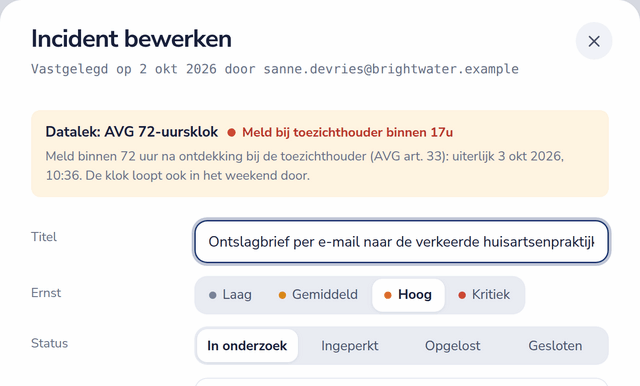
Geef je auditor een login.
Nodig een auditor uit voor 1 tot 60 dagen. Die logt in met een eenmalige code en leest elk register, met ruimte voor opmerkingen. Exporteer de goedgekeurde verklaring van toepasselijkheid en een PDF-audittrail; op Enterprise geeft Prepare for Audit je gereedheid een score.
Auditbeheer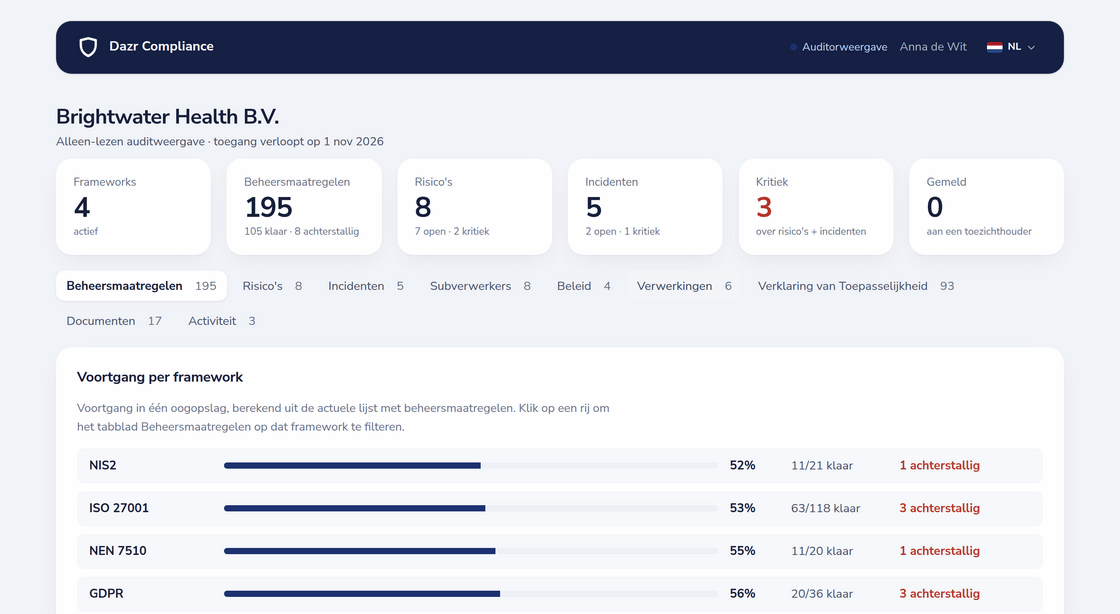
Privacyregisters die actueel blijven.
Houd het verwerkingsregister (art. 30) en je DPIA's gekoppeld aan de leveranciers en risico's erachter. Elke leverancier heeft zijn verwerkersovereenkomst, certificaten, gegevenstoegang en een reviewdatum die je eraan herinnert.
Privacy (verwerkingsregister en DPIA)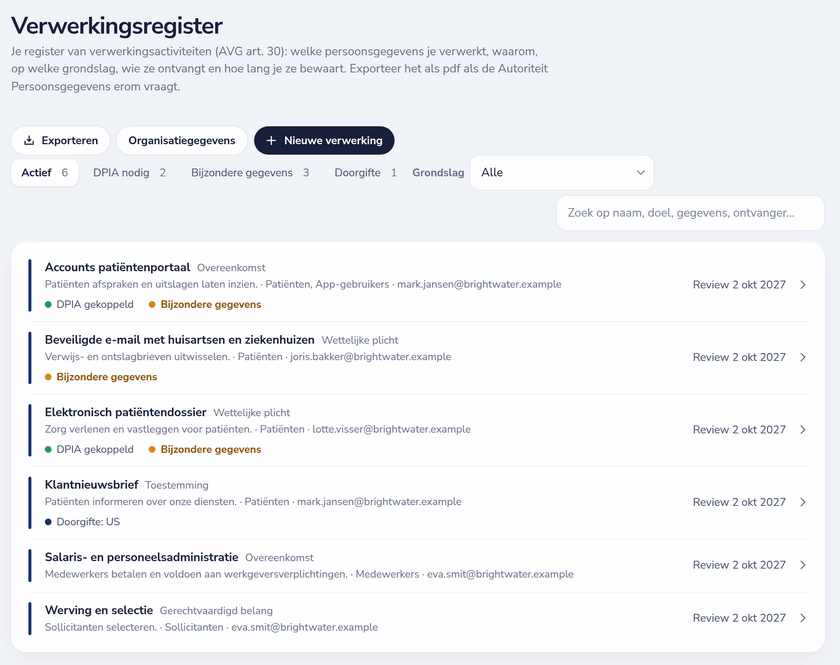
Beleid dat mensen echt lezen.
Begin met een sjabloon, keur goed, publiceer en zie per versie wie het heeft bevestigd. Beantwoord de securityvragenlijsten van klanten één keer op een trust page en deel één link; gevoelige antwoorden wachten op jouw goedkeuring.
Beleidsbeheer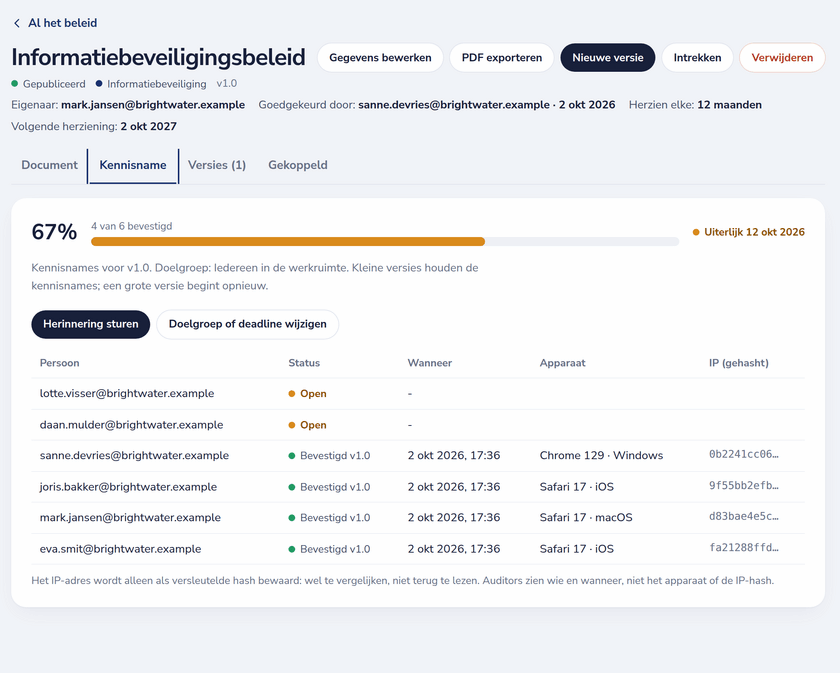
Eén platform, negen modules.
Elk met een eigen pagina en factsheet.
Gebouwd voor enterprise-toetsing.
Wat security en inkoop gaan vragen, beantwoord.
- Leverancier
- Dazr, Italië (btw IT 02801250065)
- Gemaakt voor
- Zorgaanbieders, overheden, financiële instellingen en SaaS-leveranciers
- Aan de slag
- Zelf aanmelden; begeleide implementatie op Enterprise
Openbare prijzen.
Per maand, excl. btw. Maandelijks gefactureerd, altijd opzegbaar.
Meerdere entiteiten, eigen koppelingen of een vaste success manager? Custom is geprijsd op aanvraag. Vergelijk alle functies
Bekijk het met jouw frameworks.
Log in met Google, Microsoft of je zakelijke e-mail, zonder creditcard. Of vraag een demo aan bij ons team.
Gratis tools en gidsen: een calculator voor de meldtermijn bij een datalek, checks voor significante NIS2-incidenten en de reikwijdte, een schatting van ISO 27001-auditdagen, gidsen over NIS2, DORA, de AI-verordening en de CRA, en landenpagina's voor Nederland en Italië.