Home › Kaders › ISO 27001

Compliancesoftware voor ISO 27001.

Alle 93 Annex A-maatregelen en de hoofdstukken 4 tot 10 lopen op schema, met eigenaars, bewijs en herinneringen. Als de auditor komt, liggen je verklaring van toepasselijkheid, risicoregister en activiteitenlog klaar. Gratis voor één kader; betaalde abonnementen vanaf € 99 per maand. Voorbeeld van een verklaring van toepasselijkheid.

In het kort

  • A.5 Organisatorisch: 37 maatregelen over beleid, rollen, leveranciersrelaties, dreigingsinformatie en incidentrespons.
  • A.6 Mensen: 8 maatregelen over screening, arbeidsvoorwaarden, bewustwording en het disciplinaire proces.
  • A.7 Fysiek: 14 maatregelen over de fysieke beveiligingszone, apparatuur, veilige verwijdering en een opgeruimd bureau.
  • A.8 Technologisch: 34 maatregelen over toegangsbeveiliging, cryptografie, logging, kwetsbaarheidsbeheer en IT-continuïteit.

Op deze pagina

  1. Wat is ISO 27001?
  2. Voor wie het geldt
  3. De belangrijkste ISO 27001-maatregelen in Dazr
  4. Waar auditors naar kijken
  5. Hoe Dazr helpt met ISO 27001

Wat is ISO 27001?

ISO/IEC 27001:2022. Voor B2B-SaaS-bedrijven, adviesbureaus, financiële dienstverleners, de zorg en elke organisatie waarvan klanten bij de inkoop om een ISO 27001-certificaat vragen.

Voor wie het geldt

  • B2B-SaaS-bedrijven waarvan klanten ISO 27001 eisen bij de inkoop
  • Managed service providers (MSP’s) en adviesbureaus
  • Financiële dienstverleners en fintechs die zich bovenop ISO 27001 voorbereiden op DORA
  • Zorgorganisaties die NEN 7510 op ISO 27001 bouwen

De belangrijkste ISO 27001-maatregelen in Dazr

A.5 Organisatorisch37 maatregelen over beleid, rollen, leveranciersrelaties, dreigingsinformatie en incidentrespons.
A.6 Mensen8 maatregelen over screening, arbeidsvoorwaarden, bewustwording en het disciplinaire proces.
A.7 Fysiek14 maatregelen over de fysieke beveiligingszone, apparatuur, veilige verwijdering en een opgeruimd bureau.
A.8 Technologisch34 maatregelen over toegangsbeveiliging, cryptografie, logging, kwetsbaarheidsbeheer en IT-continuïteit.

Waar auditors naar kijken

Een fase 1-audit is een documentbeoordeling; in fase 2 neemt de auditor steekproeven van het bewijs. Dazr is gebouwd rond fase 2: elke beheersmaatregel komt terug met een eigenaar, bewijs en een regel in het activiteitenlog zodra hij is afgerond.

Hoe Dazr helpt met ISO 27001

Met Dazr Compliance kun je:

  • Beheer de verklaring van toepasselijkheid in het portaal: toepasselijkheid en motivering per maatregel, goedgekeurde versies, export naar PDF en XLSX
  • Voer elk kwartaal toegangsreviews, elk jaar de directiebeoordeling en op vaste momenten reviews van de risicobehandeling uit, met herinneringen per e-mail
  • Houd het risicoregister bij met inherente en rest-heatmaps, behandelopties en vastgelegde risicoacceptatie (vanaf Pro)
  • Werk met het incidentregister, inclusief de velden voor meldingen aan de toezichthouder
  • Geef de auditor een alleen-lezen weergave voor de steekproeven in fase 2, of één PDF met de volledige audittrail
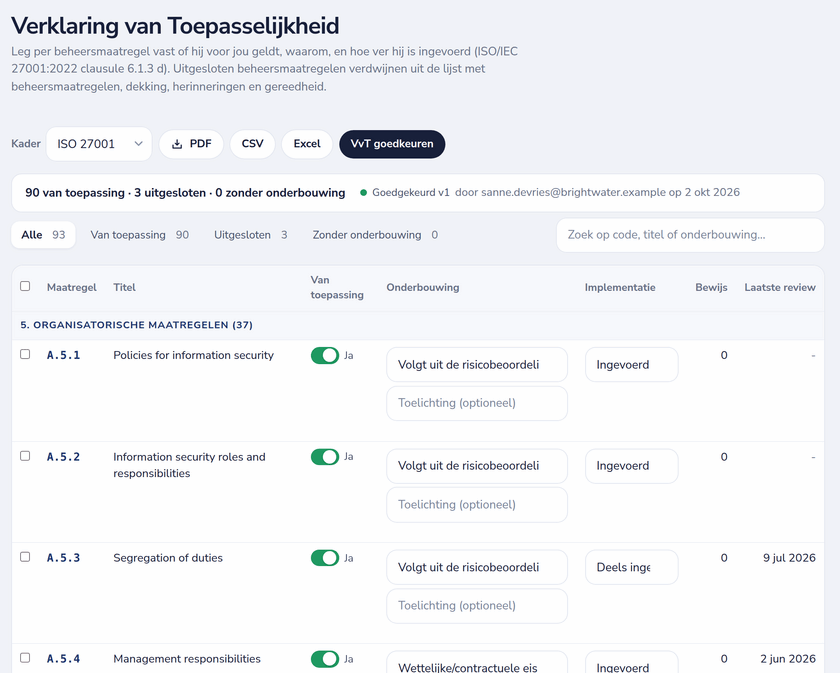
ISO 27001-verklaring van toepasselijkheid met toepasselijkheid, onderbouwing, implementatiestatus en een goedgekeurde versie
De verklaring van toepasselijkheid: toepasselijkheid, onderbouwing en implementatie per maatregel, met de goedgekeurde versie.

Terug naar het volledige overzicht van Dazr Compliance › | Gratis aanmelden ›

Vragen over ISO 27001, beantwoord.

Hoeveel maatregelen dekt het platform?

Alle 93 Annex A-maatregelen uit ISO 27001:2022, plus de eisen aan het managementsysteem uit de hoofdstukken 4-10 (context en scope, leiderschap, planning, ondersteuning, uitvoering, evaluatie, verbetering). Elke maatregel heeft een beschrijving, een aanbeveling en een standaard reviewfrequentie.

Is dit voor fase 1 of fase 2?

Allebei. Fase 1 is een documentbeoordeling; in fase 2 neemt de auditor steekproeven van het bewijs. Dazr houdt de VvT, het risicoregister, het incidentregister, het bewijs bij beheersmaatregelen en het activiteitenlog voor beide op één plek bij.

Kan ik mijn verklaring van toepasselijkheid in Dazr bijhouden?

Ja. Markeer elke maatregel als van toepassing of niet, met motivering en implementatiestatus, keur een versie goed en exporteer die als PDF of XLSX; uitgesloten maatregelen verdwijnen uit je lijst met beheersmaatregelen. Je kunt ook blijven verwijzen naar een bestaand VvT-document.

Accepteert mijn externe auditor het bewijs dat hier staat?

Dazr geeft auditors waar ze doorgaans om vragen: een activiteitenlog met tijdstempels en de verantwoordelijke persoon, bewijs bij elke maatregel, tijdelijke alleen-lezen auditortoegang en exports. Of dat bewijs voldoende is, bepaalt altijd de auditor.

Welke ISO 27001-software is geschikt voor het mkb in Nederland?

Let op vier dingen: de volledige set maatregelen van ISO 27001:2022 met een verklaring van toepasselijkheid, een interface in de taal van de mensen die het werk doen, opslag in de EU en een prijs waarvoor je geen inkooptraject nodig hebt. Dazr Compliance biedt alle vier: de bibliotheek met maatregelen (alle 93 Annex A-maatregelen plus de hoofdstukken 4-10) zit in het gratis abonnement, de verklaring van toepasselijkheid, het risicoregister, toegang voor de auditor en maximaal vijf gebruikers komen met Pro voor € 99 per maand, het portaal is er in het Nederlands en in elke andere taal van deze website, en de data blijven in de EU.

Begin met je ISO 27001-programma.