Wat is NIS2?
De Europese NIS2-richtlijn (Richtlijn (EU) 2022/2555). Geldt voor essentiële en belangrijke entiteiten in onder meer energie, vervoer, bankwezen, infrastructuur voor de financiële markt, gezondheidszorg, drinkwater, afvalwater, digitale infrastructuur, beheer van ICT-diensten, overheid, post- en koeriersdiensten, levensmiddelen, chemische stoffen, vervaardiging en onderzoek.
Voor wie het geldt
Of je essentieel of belangrijk bent, hangt af van de sector in bijlage I of II van de richtlijn en van je omvang. De NIS2-check past dezelfde regels toe.
- Sectoren uit bijlage I (energie, vervoer, bankwezen, infrastructuur voor de financiële markt, gezondheidszorg, drinkwater, afvalwater, digitale infrastructuur, beheer van ICT-diensten, overheid en ruimtevaart): essentieel bij een grote, belangrijk bij een middelgrote organisatie.
- Beheer van ICT-diensten omvat managed service providers (MSP’s) en managed security service providers (MSSP’s) met zakelijke klanten. Een MSP met 150 medewerkers is meestal middelgroot en dus een belangrijke entiteit; boven de drempels voor middelgrote ondernemingen is hij essentieel.
- Sectoren uit bijlage II (post- en koeriersdiensten, afvalbeheer, chemie, levensmiddelen, maakindustrie, digitale aanbieders en onderzoek): belangrijk bij een middelgrote of grote organisatie.
- Ongeacht omvang: gekwalificeerde verleners van vertrouwensdiensten, registers voor topleveldomeinnamen, DNS-dienstverleners en de centrale overheid zijn essentieel; aanbieders van openbare elektronische communicatienetwerken of -diensten en niet-gekwalificeerde verleners van vertrouwensdiensten zijn essentieel als ze groot zijn of, bij elektronische communicatie, middelgroot, en anders belangrijk.
- Onder de drempel: micro- en kleine ondernemingen in sectoren uit bijlage I en II vallen erbuiten, tenzij de omvangsonafhankelijke regels hierboven gelden of de toezichthouder ze aanwijst.
Middelgroot betekent 50 tot 249 medewerkers, en een jaaromzet tot € 50 miljoen of een balanstotaal tot € 43 miljoen (Aanbeveling 2003/361/EG van de Commissie); groot is daarboven. Nationale wetten kunnen sectoren toevoegen of kleinere entiteiten aanwijzen; Italië voegt bijvoorbeeld eigen bijlagen toe.
De belangrijkste NIS2-maatregelen in Dazr
Nationale omzetting
Stand van zaken op 19 oktober 2026. NIS2 is een richtlijn, dus de plichten die echt voor je gelden, komen uit je nationale wet en van je toezichthouder. Voor Nederland: valt je organisatie onder de Cyberbeveiligingswet?; voor België: NIS2 in België.
Kant-en-klare nationale kaders. Naast EU-NIS2 bevat Dazr de Italiaanse ACN-basismaatregelen (ACN) en de Tsjechische NÚKIB-maatregelen uit de besluiten 409/2025 en 410/2025 (NÚKIB) als eigen kaders, met de nationale meldtermijnen.
Meer landenpagina’s, in de taal van het land. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Uitvoeringsverordening (EU) 2024/2690. Voor DNS-dienstverleners, TLD-registers, cloud- en datacenterdiensten, netwerken voor de levering van content, managed (security) service providers, online marktplaatsen, zoekmachines, socialenetwerkplatforms en verleners van vertrouwensdiensten werkt deze verordening van de Commissie de technische en methodologische eisen achter de maatregelen van artikel 21 uit, en bepaalt ze wanneer een incident significant is. Zie de checklist bij 2024/2690 en de check op significante incidenten.
Bronnen: Richtlijn (EU) 2022/2555, Uitvoeringsverordening (EU) 2024/2690, Forvis Mazars over de Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 in Polen (biznes.gov.pl).
Waar auditors naar kijken
NIS2 vraagt specifiek om bewijs van goedkeuring door het bestuur, risicobeoordelingen van de toeleveringsketen en de meldcyclus van vroegtijdige waarschuwing binnen 24 uur, incidentmelding binnen 72 uur en eindverslag binnen een maand. Dazr bewaart het bewijs voor alle drie.
Hoe Dazr helpt met NIS2
Met Dazr Compliance kun je:
- Houd de maatregelen voor cybersecurityrisicobeheer uit artikel 21 bij als terugkerende beheersmaatregelen
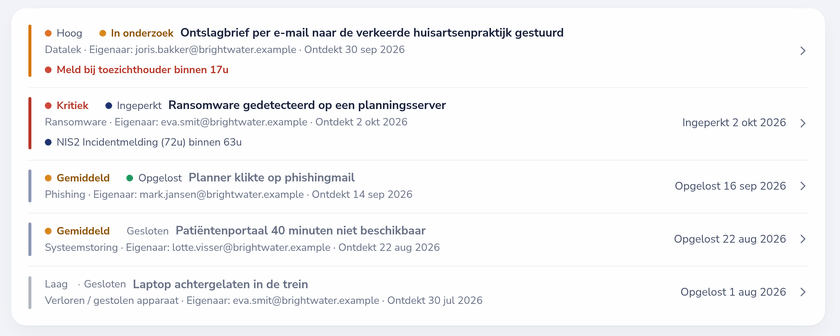
- Werk met het incidentregister, met tijdstempels voor de meldingen na 24 uur, 72 uur en een maand en de zaaknummers van de autoriteit
- Review leveranciers in het leveranciersregister, met links naar verwerkersovereenkomsten en certificaten, review- en einddatums (Pro en Enterprise)
- Leg de datum van goedkeuring door het bestuur vast in het complianceprofiel, en vernieuw die elk jaar
- Geef de bevoegde autoriteit één PDF met de audittrail of een alleen-lezen weergave
Terug naar het volledige overzicht van Dazr Compliance › | Gratis aanmelden ›