Home › Kaders › DORA

DORA-naleving, van ICT-risico tot het register van derde partijen.

De DORA-artikelen worden 27 terugkerende maatregelen met eigenaars en bewijs. Incidentclassificatie, weerbaarheidstests en het register van contractuele regelingen blijven actueel, gehost in de EU. Inbegrepen in Enterprise, € 499 per maand.

Wanneer werd je je ervan bewust?

Indicatief. De termijnen lopen vanaf het moment dat je het wist; controleer je nationale wetgeving en de volledige rekenhulp voor opties zoals vertrouwensdienstverleners of een datum voor een oplossing.

Artikelen 5-15ICT-risicobeheerkader: governance, identificatie, bescherming, detectie, respons en herstel, leren en ontwikkelen, communicatie.
Artikelen 17-23Beheer, classificatie (artikel 18) en melding van ICT-gerelateerde incidenten.
Artikel 26-27Dreigingsgestuurde penetratietests (TLPT) minstens eens per 3 jaar voor significante entiteiten.
Artikelen 28-44ICT-risico van derde partijen: register van contractuele regelingen (artikel 28), concentratieanalyse, exitstrategie, controle op onderaanneming.

Wat is DORA?

De Europese Digital Operational Resilience Act (Verordening (EU) 2022/2554). Geldt voor banken, beleggingsondernemingen, betaalinstellingen, verzekeraars en herverzekeraars, aanbieders van cryptoactivadiensten, centrale tegenpartijen, transactieregisters en de externe ICT-dienstverleners die hen bedienen.

Verkoop je software aan financiële entiteiten in plaats van er zelf een te zijn? Lees DORA voor SaaS-leveranciers.

Voor wie het geldt

  • Banken en kredietinstellingen
  • Beleggingsondernemingen, betaal- en elektronischgeldinstellingen
  • Verzekeraars en herverzekeraars
  • Aanbieders van cryptoactivadiensten onder MiCA
  • Kritieke externe ICT-dienstverleners van een van deze partijen

De belangrijkste DORA-maatregelen in Dazr

Artikelen 5-15ICT-risicobeheerkader: governance, identificatie, bescherming, detectie, respons en herstel, leren en ontwikkelen, communicatie.
Artikelen 17-23Beheer, classificatie (artikel 18) en melding van ICT-gerelateerde incidenten.
Artikel 26-27Dreigingsgestuurde penetratietests (TLPT) minstens eens per 3 jaar voor significante entiteiten.
Artikelen 28-44ICT-risico van derde partijen: register van contractuele regelingen (artikel 28), concentratieanalyse, exitstrategie, controle op onderaanneming.

Waar auditors naar kijken

DORA-toezichthouders kijken naar een ICT-risicokader dat door het leidinggevend orgaan is goedgekeurd, een register van derde partijen met concentratieanalyse, recent TLPT-bewijs en een spoor van de classificatie van ernstige incidenten. Dazr houdt de beheersmaatregelen en het bewijs voor elk van deze vier gebieden bij.

Hoe Dazr helpt met DORA

Met Dazr Compliance kun je:

  • Houd het ICT-risicokader bij als terugkerende beheersmaatregelen die het leidinggevend orgaan beoordeelt
  • Neem externe ICT-dienstverleners op in het leveranciersregister en voer de beoordeling van concentratierisico (artikel 29) uit als beheersmaatregel
  • Volg planning, uitvoering en herstel van TLPT als cyclische beheersmaatregelen (minstens elke 3 jaar voor significante entiteiten)
  • Leg ICT-gerelateerde incidenten vast met ernst, tijdstempels en kenmerken van de autoriteit, met de classificatie (artikel 18) en melding (artikel 19) als beheersmaatregelen
  • Geef de toezichthouder één PDF met de audittrail of een alleen-lezen auditweergave
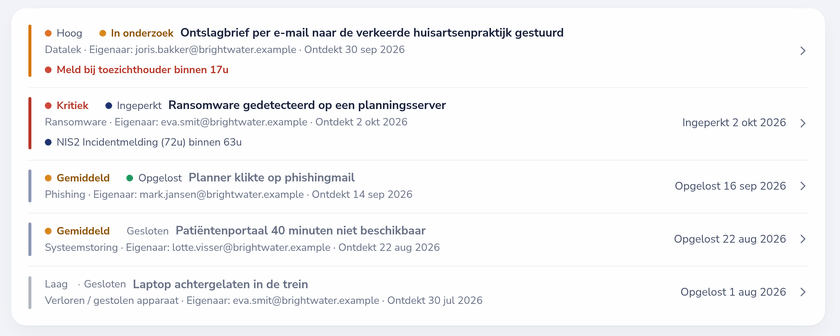
Incidentregister met een aftelklok voor de AVG-melding en een NIS2-mijlpaal voor de incidentmelding
Het register met een aftelklok voor de AVG-melding en de volgende NIS2-mijlpaal.

Terug naar het volledige overzicht van Dazr Compliance › | Gratis aanmelden ›

Vragen over DORA, beantwoord.

Wat is in dit platform het verschil tussen DORA en NIS2?

NIS2 is een richtlijn die lidstaten omzetten in nationale wetgeving; DORA is een verordening die direct geldt. Ze overlappen op het melden van incidenten en op risico’s in de toeleveringsketen en bij derde partijen; ze verschillen in de TLPT-frequentie (expliciet in DORA) en in het register van contractuele regelingen (specifiek voor DORA). In Dazr zet je beide aan; de beheersmaatregelen blijven gescheiden.

Ondersteunen jullie het afbakenen van een TLPT?

We volgen de TLPT-cyclus als een terugkerende set beheersmaatregelen (afbakening, uitvoering door het red team, review door het blue team, herstel). De TLPT zelf voert een extern red team uit dat je inhuurt; Dazr is de plek waar alles wordt vastgelegd.

Kan ik Dazr gebruiken als kritieke externe ICT-dienstverlener (Tier 1)?

Ja. Custom dekt de inrichting voor meerdere entiteiten, een vaste CSM en de contractvorm die Tier 1-ICT-dienstverleners doorgaans nodig hebben voor hun inkoopproces.

Waar staan de gegevens?

Alleen in de Europese Unie. Records in je omgeving zijn op applicatieniveau versleuteld met AES-256-GCM; geüploade bewijsbestanden vallen onder de versleuteling van de opslagleverancier. Italiaanse onderneming, Europese jurisdictie.

Begin met je DORA-programma.