Home › Kaders › SOC 2

Klaar voor de SOC 2-audit.

De Trust Services Criteria worden 51 terugkerende maatregelen met eigenaars en bewijs. Toegangsreviews, wijzigingsbeheer en leveranciersreviews lopen op schema, gehost in de EU. Inbegrepen vanaf Pro, € 99 per maand.

In het kort

  • Common Criteria (Security): CC1-CC9: beheersomgeving, communicatie, risicobeoordeling, monitoring, beheersactiviteiten, logische en fysieke toegang, systeembeheer, wijzigingsbeheer, risicobeperking.
  • Availability: A1: monitoring, capaciteit, omgevingsfactoren, BCP en herstel.
  • Processing Integrity: PI1: volledige, juiste, tijdige en geautoriseerde verwerking.
  • Confidentiality: C1: identificatie en bescherming van vertrouwelijke informatie.

Op deze pagina

  1. Wat is SOC 2?
  2. Voor wie het geldt
  3. De belangrijkste SOC 2-maatregelen in Dazr
  4. Waar auditors naar kijken
  5. Hoe Dazr helpt met SOC 2

Wat is SOC 2?

SOC 2 (AICPA Trust Services Criteria). Voor Europese B2B-SaaS-bedrijven die aan de Amerikaanse zakelijke markt verkopen, waar inkopers naast ISO 27001 standaard om een SOC 2-rapport vragen.

Voor wie het geldt

  • Europese B2B-SaaS-bedrijven die de Amerikaanse markt op gaan
  • Dataplatforms en bedrijven met developer tools die Amerikaanse ondernemingen bedienen
  • AI- en ML-platforms waarvan klanten naast ISO 27001 om SOC 2 vragen
  • SaaS rond de zorg die zich richt op Amerikaanse zorgaanbieders (vaak samen met HIPAA)

De belangrijkste SOC 2-maatregelen in Dazr

Common Criteria (Security)CC1-CC9: beheersomgeving, communicatie, risicobeoordeling, monitoring, beheersactiviteiten, logische en fysieke toegang, systeembeheer, wijzigingsbeheer, risicobeperking.
AvailabilityA1: monitoring, capaciteit, omgevingsfactoren, BCP en herstel.
Processing IntegrityPI1: volledige, juiste, tijdige en geautoriseerde verwerking.
ConfidentialityC1: identificatie en bescherming van vertrouwelijke informatie.
PrivacyP1-P8: kennisgeving, keuze, verzameling, gebruik, bewaring, verstrekking, kwaliteit, monitoring, handhaving (in lijn met GAPP).

Waar auditors naar kijken

Auditors van SOC 2 Type 2 nemen steekproeven van bewijs over de hele auditperiode (meestal 6 tot 12 maanden): toegangsreviews zijn echt gedaan, wijzigingen zijn door een collega beoordeeld, incidenten zijn vastgelegd, leveranciers zijn gereviewd. Dazr is gedurende de hele periode de plek waar dat wordt vastgelegd.

Hoe Dazr helpt met SOC 2

Met Dazr Compliance kun je:

  • Houd de Trust Services Criteria bij met gekoppelde maatregelen en bewijs
  • Voer elk kwartaal toegangsreviews uit volgens een vast ritme, met herinneringen per e-mail
  • Volg goedkeuringen in het wijzigingsbeheer en bewijs van peer reviews
  • Houd leveranciers bij in het leveranciersregister, met links naar verwerkersovereenkomsten en SOC 2- of ISO-rapporten en reviewdatums
  • Geef de auditor een alleen-lezen weergave voor de steekproeven, of één PDF met de audittrail
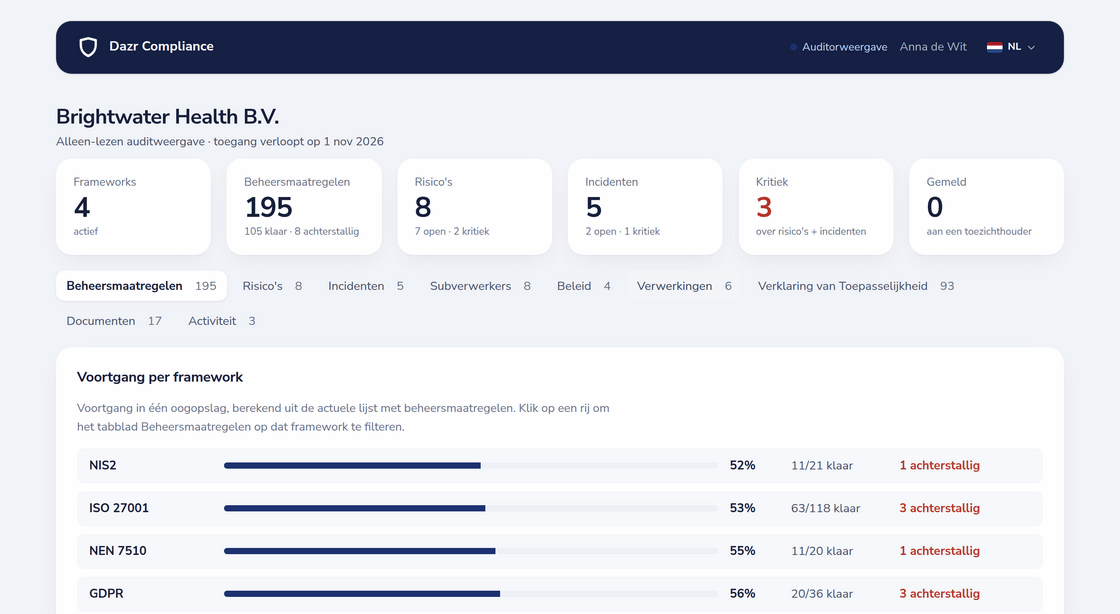
Alleen-lezen auditorweergave met tijdelijke toegang, voortgang per kader en tabs voor beheersmaatregelen, risico’s, incidenten, beleid en het activiteitenlog
De auditorweergave: tijdelijk en alleen-lezen.

Terug naar het volledige overzicht van Dazr Compliance › | Gratis aanmelden ›

Vragen over SOC 2, beantwoord.

Krijgen we van Dazr een SOC 2-rapport?

Nee. Het SOC 2-rapport wordt na de audit uitgegeven door je CPA-kantoor. Dazr is de bron waaruit zij hun steekproeven nemen. Wij voeren de audit niet uit.

Type 1 of Type 2?

Type 1 bevestigt het ontwerp op één moment; Type 2 bevestigt de werking over een periode. Dazr past goed bij Type 2: terugkerende beheersmaatregelen met gedateerd bewijs en het activiteitenlog laten zien wat er gedurende de auditperiode is gedaan.

Werkt dit naast ISO 27001?

Ja. De Common Criteria en Annex A overlappen sterk; hetzelfde bewijs dient vaak voor allebei. Zet beide kaders in dezelfde omgeving aan.

Waar staan de gegevens?

Alleen in de Europese Unie. Records in je omgeving zijn op applicatieniveau versleuteld met AES-256-GCM; geüploade bewijsbestanden vallen onder de versleuteling van de opslagleverancier. Italiaanse onderneming, Europese jurisdictie. SOC 2 is een Amerikaans kader, maar de audit en de infrastructuur kunnen in de EU zitten, en veel Amerikaanse klanten geven daar de voorkeur aan.

Begin met je SOC 2-programma.