Wat is PCI DSS?
PCI DSS v4.0 (Payment Card Industry Data Security Standard). Voor merchants, serviceproviders, betaalverwerkers en elke organisatie die kaarthoudergegevens opslaat, verwerkt of verstuurt: e-commerce, betaalplatforms, fintech, horeca en zorg met kaartbetalingen ter plaatse.
Voor wie het geldt
- Webwinkels die online kaartbetalingen accepteren
- SaaS-platforms met ingebouwde betaalstromen (vaak Level 4 of scope als serviceprovider)
- Betaaldienstverleners, ISV’s en payment facilitators
- Horeca en retail met betaalterminals ter plaatse
- Zorgaanbieders met kaartbetalingen ter plaatse
De belangrijkste PCI DSS-maatregelen in Dazr
Eisen 1-2Netwerkbeveiliging: firewalls, veilige configuraties, segmentatie van de kaarthouderdata-omgeving (CDE).
Eisen 3-4Kaarthoudergegevens beschermen: minimale opslag, versleuteling in opslag en tijdens transport.
Eisen 5-6Kwetsbaarheidsbeheer: anti-malware, veilige ontwikkeling, wijzigingsbeheer.
Eisen 7-9Toegangsbeheer: need-to-know, unieke ID’s, MFA, fysieke toegang.
Eisen 10-11Monitoring en testen: logging en monitoring, ASV-scans (per kwartaal), interne kwetsbaarheidsscans, penetratietests (jaarlijks), monitoring van bestandsintegriteit.
Eis 12Informatiebeveiligingsbeleid, risicobeoordeling, incidentrespons, beheer van derde partijen, bewustwordingstraining.
Waar auditors naar kijken
PCI DSS-assessoren nemen over de hele auditperiode steekproeven van bewijs voor de 12 eisen: ASV-scans zijn echt elk kwartaal gedraaid, jaarlijkse penetratietests hebben plaatsgevonden, segmentatie werkt aantoonbaar, toegangsreviews zijn uitgevoerd en wijzigingsbeheer is gevolgd. Dazr is de plek waar dat wordt vastgelegd.
Hoe Dazr helpt met PCI DSS
Met Dazr Compliance kun je:
- Houd de CDE-scope en het dataflowdiagram actueel, met de CDE-systemen in de assetinventaris
- Volg ASV-scans per kwartaal en jaarlijkse penetratietests als terugkerende beheersmaatregelen met bewijs van de leverancier
- Houd externe serviceproviders bij in het leveranciersregister, met de verantwoordelijkheidsmatrix als gekoppeld bewijs
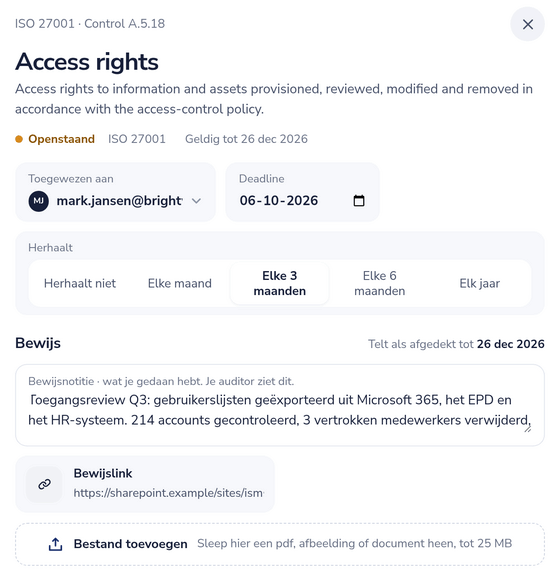
- Voer toegangsreviews uit volgens een vast ritme, met de scope per rol en CDE-component
- Geef de QSA een alleen-lezen weergave voor de steekproeven voor het RoC, of één PDF met de audittrail
Terug naar het volledige overzicht van Dazr Compliance › | Gratis aanmelden ›