Wat is de Cyber Resilience Act?
De Cyber Resilience Act (Verordening (EU) 2024/2847) stelt cyberbeveiligingsregels voor producten met digitale elementen: hardware en software die verbinding maken met een apparaat of netwerk, inclusief hun gegevensverwerking op afstand. Fabrikanten ontwerpen producten volgens de essentiële eisen van bijlage I, behandelen kwetsbaarheden gedurende de hele ondersteuningsperiode, melden ernstige beveiligingsgebeurtenissen en tonen conformiteit aan voordat de CE-markering erop gaat.
Wanneer de CRA geldt
- 10 december 2024: de verordening trad in werking.
- 11 juni 2026: regels voor aangemelde instanties (hoofdstuk IV).
- 11 september 2026: melden van actief misbruikte kwetsbaarheden en ernstige incidenten (artikel 14), ook voor producten die vóór 11 december 2027 in de handel zijn gebracht.
- 11 december 2027: alle andere verplichtingen, waaronder de essentiële eisen, conformiteitsbeoordeling en CE-markering.
ENISA opende het centrale meldplatform op 11 september 2026. De Commissie beschreef de categorieën belangrijke en kritieke producten in Uitvoeringsverordening (EU) 2025/2392 en publiceerde in juli 2026 richtsnoeren voor de toepassing van de CRA. Bron: Verordening (EU) 2024/2847 op EUR-Lex.
Voor wie het geldt
- Fabrikanten van hardware en software die op de EU-markt worden gebracht, betaald of gratis, in het kader van een handelsactiviteit
- Importeurs en distributeurs, die vóór de verkoop de CE-markering, documentatie en contactgegevens controleren
- Iedereen die een product onder eigen naam verkoopt of het wezenlijk wijzigt, en daarmee fabrikant wordt
- Beheerders van opensourcesoftware, met een eigen, lichtere regeling (artikel 24)
Productklassen en conformiteitsbeoordeling
Het gaat om de kernfunctionaliteit van het product. Vrije en opensourcesoftware uit bijlage III mag interne controle gebruiken als de technische documentatie openbaar is.
Melden volgens artikel 14
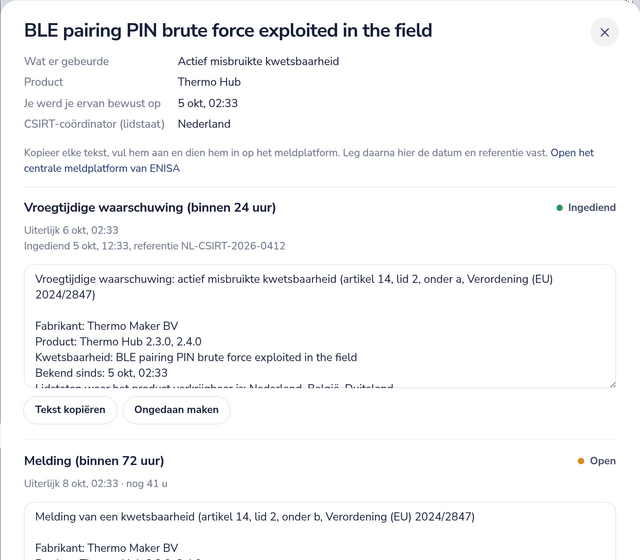
- Vroegtijdige waarschuwing binnen 24 uur nadat je je bewust werd van een actief misbruikte kwetsbaarheid of een ernstig incident.
- Melding binnen 72 uur, met de aard van het misbruik of incident en de genomen maatregelen.
- Eindverslag uiterlijk 14 dagen nadat een oplossing beschikbaar is voor een kwetsbaarheid, of een maand na de melding van een incident.
Meldingen gaan via het centrale meldplatform van ENISA naar de als coördinator aangewezen CSIRT in de lidstaat van je hoofdvestiging. Je informeert ook de getroffen gebruikers.
Belangrijkste CRA-maatregelen in Dazr
Zo helpt Dazr met de CRA
Dazr Compliance is een in de EU gehost compliance-managementplatform (GRC-software) voor Europese organisaties van elke omvang, van een team van vijf tot de enterprise. De Cyber Resilience Act is een van de twaalf frameworks: 42 terugkerende maatregelen plus een productmodule. In de praktijk betekent dat:
- Een productregister met versies, ondersteuningsperiode, conformiteitsroute, CE-markering en status van de verklaring
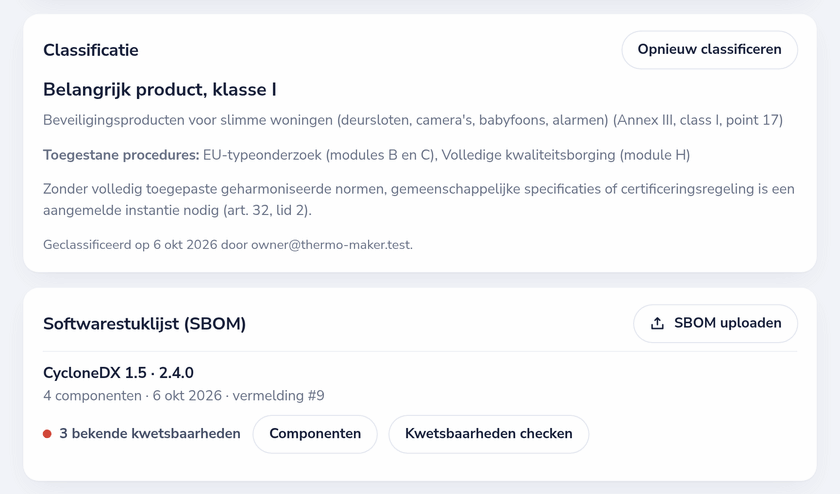
- Een begeleide classificatie volgens artikel 2 en bijlage III en IV, die laat zien welke procedures voor conformiteitsbeoordeling zijn toegestaan
- SBOM uploaden (CycloneDX of SPDX in JSON) met componenten, licenties en een check op bekende kwetsbaarheden bij OSV.dev
- Kwetsbaarheden met CVE- en GHSA-nummers, getroffen en opgeloste versies en status van openbaarmaking
- Meldingen volgens artikel 14 met live klokken voor 24 uur, 72 uur en het eindverslag, een concepttekst per stap en herinneringen per e-mail
- Technische documentatie (bijlage VII) en de EU-conformiteitsverklaring (bijlage V) als pdf, plus een beleid voor gecoördineerde openbaarmaking van kwetsbaarheden om onder Beleid vast te stellen
Een verzegeld bewijsspoor
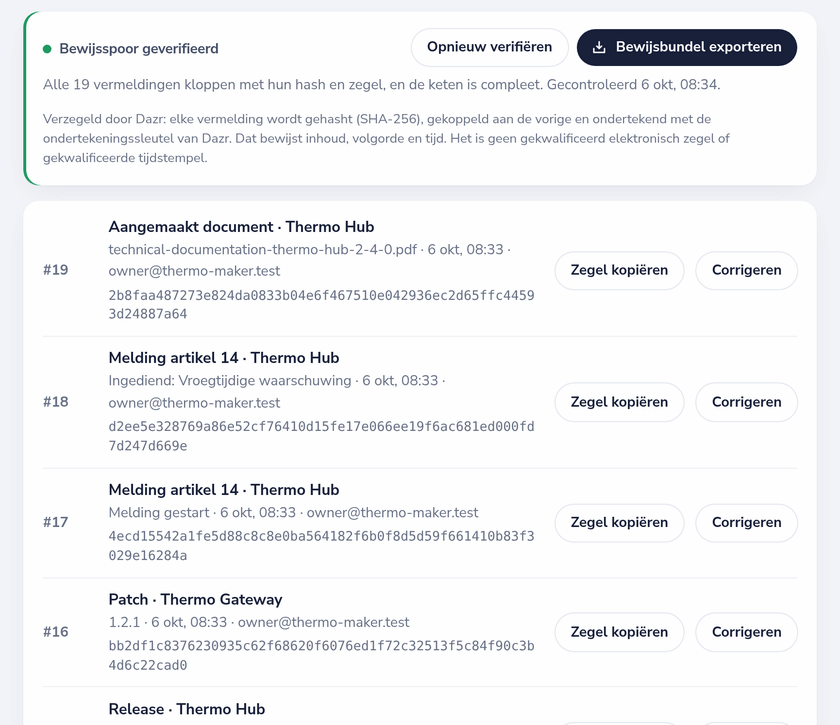
Alles wat je in de CRA-module vastlegt, wordt een vermelding in je bewijsspoor: producten, classificaties, SBOM's, releases en patches, kwetsbaarheden, meldingen en aangemaakte documenten. Elke vermelding wordt gehasht met SHA-256, bevat de hash van de vorige vermelding en wordt door Dazr ondertekend. Vermeldingen worden nooit bewerkt; een correctie is een nieuwe vermelding die naar de oude verwijst. Wijzig, verwijder of verwissel een vermelding en de verificatie faalt.
- Het portaal verifieert op verzoek de hele keten en elke handtekening
- Een bewijsbundel bevat de vermeldingen, de bestanden, de handtekeningen, de publieke sleutels, een leesbare pdf-samenvatting en een klein programma dat offline verifieert
- Markttoezichthouders en aangemelde instanties kunnen de bundel controleren zonder toegang tot je werkruimte
Verzegeld door Dazr betekent dat de ondertekeningssleutel van Dazr inhoud, volgorde en tijd bevestigt. Het is geen gekwalificeerd elektronisch zegel of gekwalificeerde tijdstempel onder eIDAS.
Een zegel verifiëren
Plak een zegel, de manifest.jws van een bewijsbundel of een hash van een vermelding. Dazr controleert de handtekening en bevestigt of Dazr die heeft afgegeven. Verder wordt niets verstuurd of getoond.
Waar markttoezichthouders naar kijken
Op een met redenen omkleed verzoek vragen toezichthouders om de technische documentatie, de EU-conformiteitsverklaring en zo nodig de SBOM. Ze controleren of de classificatie en de conformiteitsroute bij het product passen, of kwetsbaarheden op tijd zijn behandeld en gemeld, en of de ondersteuningsperiode wordt nagekomen. Dazr bewaart alles op één plek, minstens tien jaar of zo lang als de ondersteuningsperiode.
Terug naar het volledige overzicht van Dazr Compliance › | Gratis aanmelden ›