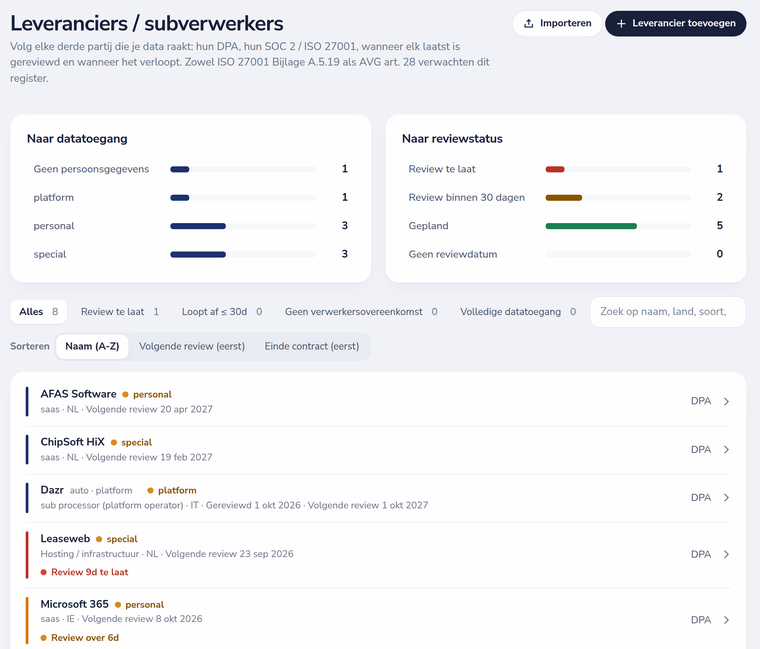
Het register van leveranciers en subverwerkers
ISO 27001 Annex A.5.19 en artikel 28 AVG verwachten allebei een register van de derde partijen waarop je leunt. Per leverancier leg je de soort vast (SaaS, hosting, betalingen en meer), het land, de gegevens waar ze bij kan (geen, persoonsgegevens of bijzondere categorieën), een link naar de verwerkersovereenkomst en certificaten zoals ISO 27001 of SOC 2, notities, een volgende reviewdatum en de einddatum van het contract.
- Twee grafieken tonen leveranciers per gegevenstoegang en per reviewstatus: achterstallig, binnen 30 dagen, gepland of zonder datum.
- Filter op achterstallige review, contract dat binnen 30 dagen afloopt, geen verwerkersovereenkomst of volledige gegevenstoegang; sorteer op naam, volgende review of einde contract.
- Leveranciersreviews die eraan komen staan in dezelfde dagelijkse samenvatting als verlopend bewijs.
De assetinventaris
Eén inventaris voor hardware, applicaties, databases en andere assets, elk met een eigenaar, een kritikaliteit en een classificatie. Assets koppel je aan verwerkingen, risico's, processen en beheersmaatregelen, zodat je ziet wat van wat afhangt.
Import, export en de trust page
- Download het leveranciers- en assetregister als Excel en CSV vanaf Basic.
- Op Enterprise importeer je bestaande registers vanuit Excel of CSV met kolomtoewijzing en een voorbeeld.
- Kies welke leveranciers als subverwerker op je openbare trust page staan.
- Auditors lezen beide registers in hun eigen portaal; op Enterprise gaan leveranciersgebeurtenissen als webhooks de deur uit.