Elf frameworks, klaar voor gebruik
Zet een framework aan en de beheersmaatregelen komen binnen als terugkerend werk. Elke maatregel heeft een beschrijving, een aanbeveling en een standaard reviewritme, dus niemand begint met een leeg vel. Frameworks staan naast elkaar in één werkruimte: eerst ISO 27001, dan de AVG, dan NIS2, zonder iets opnieuw op te bouwen.
| Framework | Maatregelen in Dazr | Plan |
|---|---|---|
| ISO 27001:2022 | 118 (93 Annex A-maatregelen plus clausules 4-10) | Alle plannen |
| AVG (GDPR) | 36 | Alle plannen |
| NIS2 | 21 | Alle plannen |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 en 51 | Pro en Enterprise |
| DORA, AI-verordening, BIO, PCI DSS | 27, 27, 15 en 35 | Enterprise |
Free bevat één van ISO 27001, AVG of NIS2, Basic twee, Pro vijf en Enterprise alle elf.
Terugkerende maatregelen met eigenaren
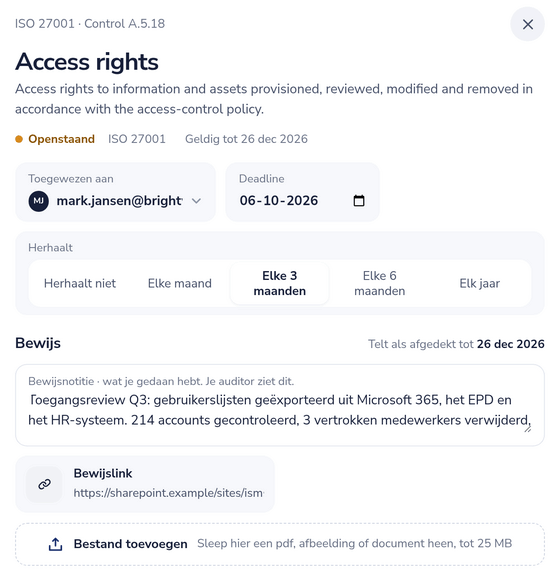
- Wijs een eigenaar en een deadline toe. De eigenaar krijgt een e-mail bij toewijzing, 7 dagen voor de deadline en elke week zolang de maatregel achterloopt.
- Kies een ritme: eenmalig, elke maand, elke 3 maanden, elke 6 maanden of elk jaar. Op Enterprise stel je per maatregel een eigen interval in.
- Een afgeronde maatregel zet het bewijs vast en plant de volgende cyclus, zodat de geschiedenis van elke review intact blijft.
- Opmerkingen per maatregel houden de discussie naast het bewijs; externe auditors kunnen ook reageren.
- Vanaf Basic voeg je eigen taken toe naast de maatregelen uit de frameworks, voor werk dat geen norm voorschrijft.
Bewijs dat niet stilletjes verloopt
Voeg bewijs toe als notitie, link of bestand tot 25 MB en geef het een geldig-tot-datum. Een maatregel telt alleen als gedekt zolang het bewijs geldig is. Voordat bewijs verloopt, hoort de eigenaar het in één dagelijkse samenvatting per e-mail, samen met leveranciersreviews die eraan komen. Geldigheid van bewijs en meldingen bij verlopen zitten in het plan vanaf Basic.
Verklaring van toepasselijkheid
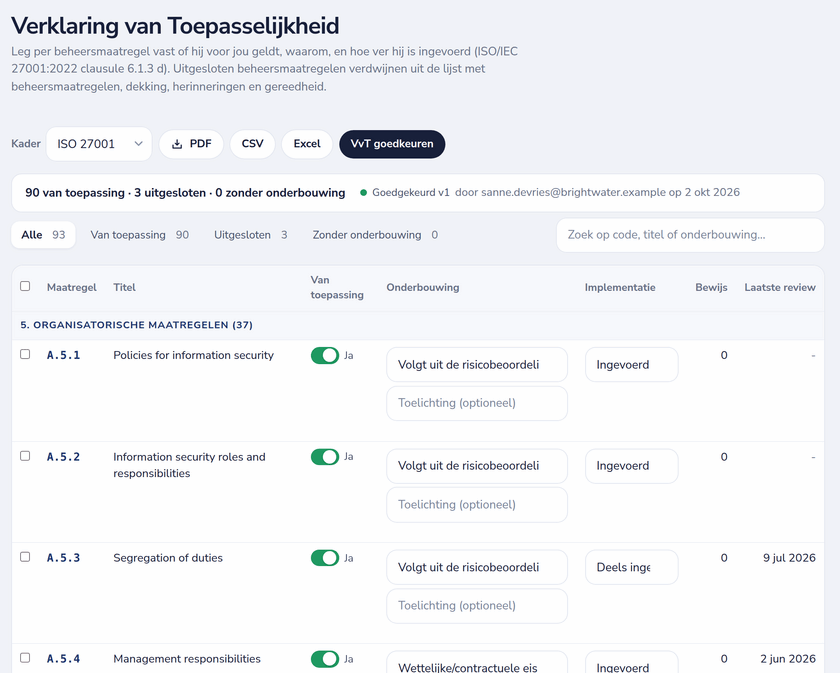
Markeer elke ISO 27001-maatregel als van toepassing of niet, geef de reden (risicobeoordeling, wettelijke of contractuele eis, bedrijfseis of best practice) en leg de implementatiestatus vast: geïmplementeerd, gedeeltelijk, gepland of niet geïmplementeerd. Uitsluiten vraagt om een onderbouwing, zoals clausule 6.1.3 d verwacht. Uitgesloten maatregelen vallen uit je lijst en uit de dekking.
Keur een versie goed als de verklaring klaar is: Dazr bewaart elke goedgekeurde versie met wie hem goedkeurde en wanneer, en exporteert hem als PDF of XLSX. Inbegrepen vanaf Basic.
Maatregelen, risico's, beleid en processen, gekoppeld
Alles in de werkruimte kan naar al het andere verwijzen: beheersmaatregelen, risico's, beleid, processen, assets, leveranciers en verwerkingen. Een risico toont de maatregelen die het behandelen, een beleid de maatregelen die het ondersteunt en een proces de maatregelen, risico's en assets waarvan het afhangt. Auditors zien de koppelingen ook, alleen-lezen.
Het procesregister (Pro en Enterprise) bevat je bedrijfsprocessen met een beschrijving, een kritikaliteit en een eigenaar, tot 500 per werkruimte, zodat continuïteits- en risicowerk hangt aan de processen die ertoe doen.
Een dashboard dat de trend laat zien
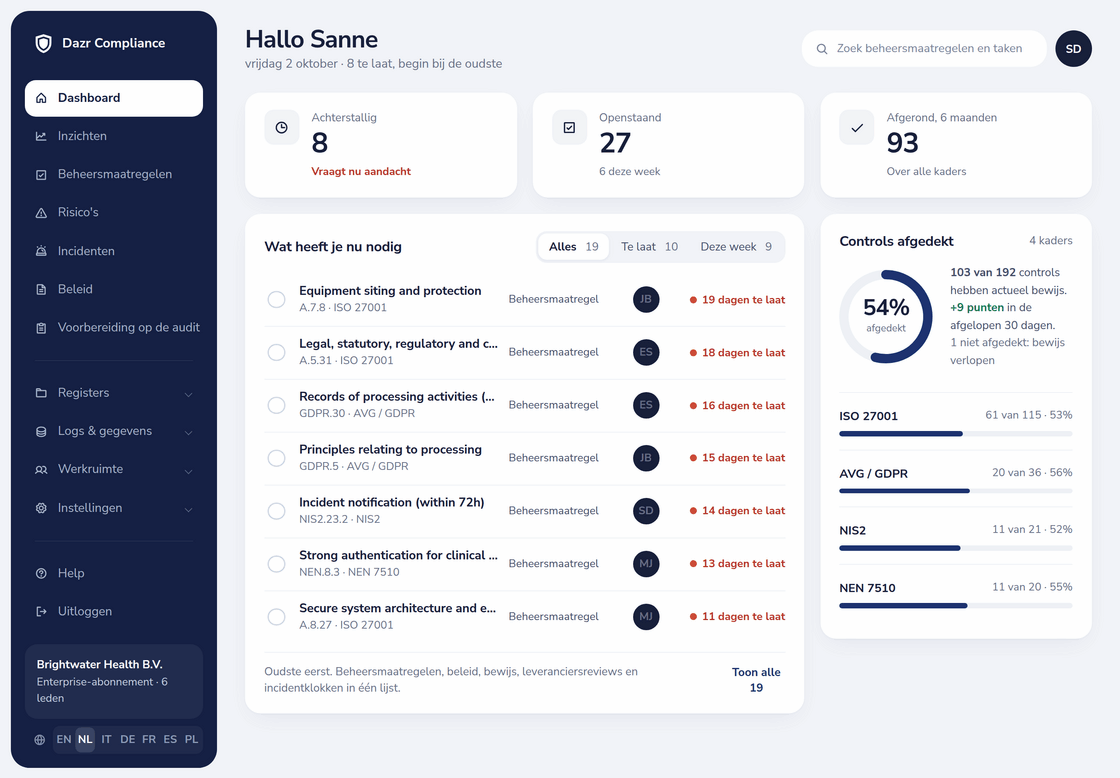
- Gedekte maatregelen per framework: hoeveel maatregelen geldig bewijs hebben, met de verandering over de afgelopen 30 dagen.
- Wat nu je aandacht vraagt: achterstallige en bijna verlopen maatregelen, beleid, bewijs en leveranciersreviews in één lijst, oudste eerst.
- Dagelijkse momentopnamen van de dekking tekenen de trend, zodat je ziet of het programma verbetert of wegzakt.
- Op Enterprise staat er een kaart met de auditgereedheid uit Prepare for Audit naast.