Wat vraagt wet 264/2025?
Wet 264/2025 over cyberbeveiliging zet NIS2 om in Tsjechië en verving op 1 november 2025 wet 181/2014. Een aanbieder van een dienst die aan de voorwaarden voldoet, meldt die binnen 60 dagen bij het Nationaal Bureau voor Cyber- en Informatiebeveiliging (NÚKIB), dat beslist over de registratie als gereguleerde dienst. Binnen 30 dagen na dat besluit geeft de aanbieder zijn contact- en aanvullende gegevens door, en wijzigingen binnen 14 dagen. Meldingen lopen via het Portál NÚKIB.
Hoger of lager regime
- Hoger regime: aanbieders met een aanzienlijk economisch, maatschappelijk of veiligheidsbelang volgen besluit 409/2025, met een volledig managementsysteem, beveiligingsrollen, een risicobeoordeling, audits en technische maatregelen.
- Lager regime: de overige aanbieders volgen besluit 410/2025, een kortere set minimale maatregelen met een maatregelenoverzicht dat elk jaar wordt bijgewerkt.
- Termijn: de beveiligingsmaatregelen en het melden van incidenten moeten binnen een jaar na het registratiebesluit op orde zijn.
In Dazr leg je je regime vast in één controle. De controles van het andere regime worden in de verklaring van toepasselijkheid als niet van toepassing gemarkeerd, met het registratiebesluit als reden.
Wat je krijgt in Dazr
Elke controle noemt de paragraaf, zoals besluit 409/2025 § 8, en maakt van de eisen stappen met een standaard reviewcadans.
Incidenten melden aan NÚKIB of Národní CERT
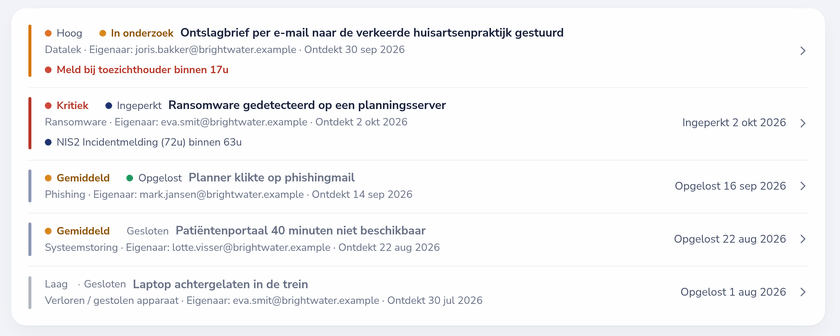
Volgens § 16 van wet 264/2025 is een eerste melding verschuldigd zonder onnodige vertraging en binnen 24 uur na het ontdekken van het incident. Een incident met significante gevolgen vraagt daarnaast een melding binnen 72 uur na ontdekking, een tussentijds rapport op verzoek en een eindrapport binnen 30 dagen na de melding. Aanbieders in het hogere regime melden aan NÚKIB, aanbieders in het lagere regime melden incidenten met significante gevolgen aan Národní CERT, beide via het Portál NÚKIB. Met het NÚKIB-kader aan telt het incidentregister in Dazr elk van deze termijnen af.
De besluiten naast NIS2
Elke maatregel in Dazr noemt de ISO 27001-maatregelen en het NIS2-artikel waarop hij aansluit. Zet het NÚKIB-kader aan naast NIS2 of ISO 27001 en koppel hetzelfde bewijs aan elk ervan.
| Onderdeel | Hoger regime (409/2025) | Lager regime (410/2025) | NIS2 |
|---|---|---|---|
| Governance en rollen | § 3 tot en met § 6 | § 3 en § 4 | Art. 20; art. 21, lid 2, onder a |
| Middelen, risico’s en leveranciers | § 7 tot en met § 9 | § 3 | Art. 21, lid 2, onder a en d |
| Mensen en bewustzijn | § 10 | § 5 | Art. 20, lid 2; art. 21, lid 2, onder g en i |
| Wijzigingen, aanschaf en toegang | § 11 tot en met § 13 | § 7 | Art. 21, lid 2, onder e en i |
| Incidenten en continuïteit | § 14 en § 15 | § 6, § 10 en § 14 | Art. 21, lid 2, onder b en c; art. 23 |
| Audit en beoordeling | § 16 | § 3 (jaarlijkse beoordeling van de doeltreffendheid) | Art. 21, lid 2, onder f |
| Technische maatregelen | § 17 tot en met § 27 | § 7 tot en met § 9 en § 11 tot en met § 13 | Art. 21, lid 2, onder b, e, h en j |
Zo helpt Dazr met de NÚKIB-maatregelen
Met Dazr Compliance kun je:
- Het registratiebesluit, je regime en de termijn van een jaar vastleggen en de doorgegeven gegevens actueel houden
- De maatregelen van je regime volgens planning uitvoeren, met eigenaars, bewijs, herinneringen en een wekelijkse herinnering bij achterstand
- Goedkeuringen en training van het topmanagement vastleggen
- Incidenten op tijd melden: het incidentregister telt de termijnen van 24 uur, 72 uur en 30 dagen af
- Je auditor een tijdelijke alleen-lezen login geven, of een PDF-audittrail overhandigen
Bronnen: wet 264/2025 over cyberbeveiliging, besluit 409/2025, besluit 410/2025, NÚKIB, incidenten melden, Portál NÚKIB.