Pensato per organizzazioni di ogni dimensione
La stessa piattaforma serve il singolo responsabile compliance sul piano gratuito e un’organizzazione con centinaia di utenti su Enterprise. Quando cresce non si ricostruisce nulla: framework, registri, evidenze e storico restano nello spazio di lavoro, e il piano cambia solo ciò che è sbloccato.
| Pro | Enterprise | |
|---|---|---|
| Utenti | Fino a 5 | Fino a 999 |
| Framework | 5 | Tutti e 15 |
| Registro attività | 25.000 eventi | 50.000 eventi |
| Audit trail in PDF | Il nome della Sua azienda | White-label: logo, sottotitolo, piè di pagina, firmatario |
| Preparazione | Anteprima delle lacune | Prepare for Audit con punteggio completo |
| Integrazioni | Esportazione Excel / CSV | In più REST API, webhook firmati, importazione massiva |
| Supporto | Prioritario, specialista di implementazione dedicato, business review annuale |
Identità, ruoli e sicurezza
- Accesso con account Google o Microsoft (account di lavoro Entra ID) tramite OpenID Connect con PKCE, state e nonce, oppure con un codice monouso via email.
- Ruoli: un owner, amministratori che gestiscono registri e impostazioni, membri che lavorano sui controlli assegnati e leggono i registri, e auditor esterni con un proprio accesso a tempo in sola lettura.
- Sessioni: ogni richiesta viene verificata rispetto all’appartenenza attuale e resta limitata al Suo spazio di lavoro; “Esci ovunque” revoca tutte le sessioni.
- Hosting: dati applicativi e backup nell’UE; record dello spazio di lavoro cifrati a riposo con AES-256-GCM a livello applicativo; le visualizzazioni di pagina sono contate senza cookie, senza pixel pubblicitari né tracker di terze parti.
- Registro attività di ogni azione che modifica qualcosa, comprese le azioni del supporto Dazr, con ricerca, filtri ed export; 50.000 eventi su Enterprise.
Audit e garanzia
- Gestione degli auditor: invita auditor esterni per 1-60 giorni con verifica tramite codice via email, revoca l’accesso in qualsiasi momento e lascia che commentino i controlli.
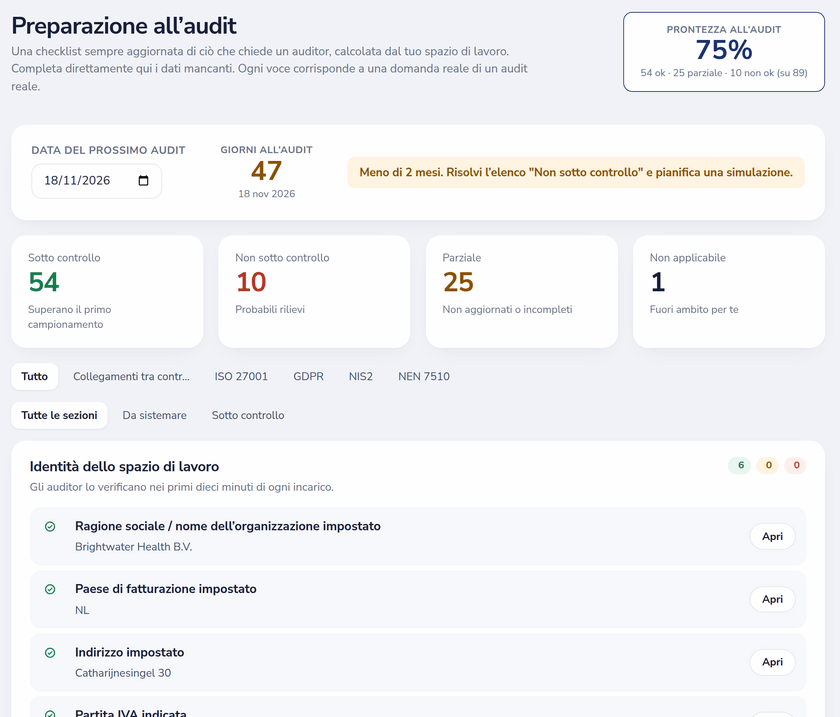
- Prepare for Audit: 34 verifiche sullo spazio di lavoro più verifiche per framework, con un punteggio di preparazione nella dashboard.
- Audit trail in PDF white-label con il Suo logo, sottotitolo, testo del piè di pagina e firmatario.
- Registro dei rischi con heatmap inerente e residua, trattamento e accettazione registrata.
- Trust page ad accesso controllato: pubblica le risposte sulla sicurezza e lascia che i clienti chiedano l’accesso a quelle riservate.
- Portale pubblico di segnalazione delle violazioni per personale e terzi, con una coda di approvazione verso il registro incidenti.
15 framework in un unico spazio di lavoro
ISO 27001:2022, GDPR, NIS2, NEN 7510, DORA, EU AI Act, ISO 27701, ISO 22301, SOC 2, BIO, PCI DSS, il Cyber Resilience Act, CyFun, ACN e NÚKIB funzionano fianco a fianco, ciascuno con il proprio insieme di controlli ricorrenti. La Dichiarazione di applicabilità esclude da controlli e copertura i controlli non applicabili. Le policy si possono collegare a controlli di più framework insieme, per esempio una policy di risposta agli incidenti a ISO 27001 A.5.24-A.5.26 e all’art. 23 della NIS2. Dazr non mappa automaticamente i controlli tra i framework.
Integrazione e dati
- REST API (in sola lettura, chiavi Bearer): workspace, preparazione, controlli, rischi, incidenti, fornitori, asset e attività; 240 richieste al minuto e 60.000 al giorno per chiave.
- Webhook: fino a 10 endpoint, firmati HMAC-SHA256, per eventi su controlli, rischi, incidenti, segnalazioni e fornitori.
- Importazione massiva di fornitori, asset e incidenti da Excel, ODS o CSV, con mappatura delle colonne e anteprima.
- Ricorrenza personalizzata: imposti il Suo intervallo di revisione per ogni controllo.
- Esporti ogni registro in Excel o CSV in qualsiasi momento.
Custom: realizzato per Lei su richiesta
Custom ha un prezzo su richiesta, con contratto, e aggiunge su richiesta il lavoro del team Dazr: dashboard e report sui Suoi KPI, integrazioni con sistemi come ticketing, HR o BI, e i Suoi modelli di framework accanto agli 15 integrati. Ambito e prezzo si concordano per ogni richiesta. sales@dazr.eu
Prenoti una chiamata
Scopra Dazr Compliance con i Suoi framework e le Sue domande, in una chiamata all’orario che preferisce.
Oppure scriva a sales@dazr.eu indicando nome, organizzazione, dimensione del team e framework con cui lavora.