Undici framework, pronti all'uso
Attiva un framework e i suoi controlli arrivano come attività ricorrenti. Ognuno ha una descrizione, una raccomandazione e una cadenza di revisione predefinita, così nessuno parte da un foglio bianco. I framework convivono nello stesso spazio di lavoro: prima la ISO 27001, poi il GDPR, poi la NIS2, senza ricostruire nulla.
| Framework | Controlli in Dazr | Piano |
|---|---|---|
| ISO 27001:2022 | 118 (93 controlli dell'Annex A più le clausole 4-10) | Tutti i piani |
| GDPR | 36 | Tutti i piani |
| NIS2 | 21 | Tutti i piani |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 e 51 | Pro ed Enterprise |
| DORA, AI Act, BIO, PCI DSS | 27, 27, 15 e 35 | Enterprise |
Free include uno tra ISO 27001, GDPR o NIS2, Basic due, Pro cinque ed Enterprise tutti e undici.
Controlli ricorrenti con responsabili
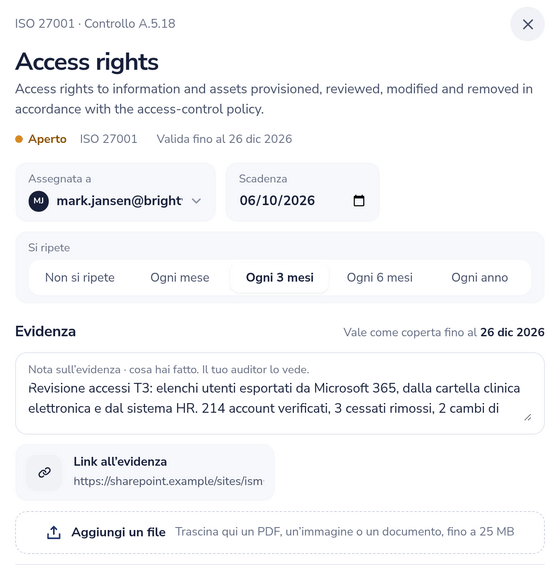
- Assegna un responsabile e una scadenza. Il responsabile riceve un'email all'assegnazione, 7 giorni prima della scadenza e ogni settimana finché il controllo è in ritardo.
- Scegli una cadenza: una tantum, ogni mese, ogni 3 mesi, ogni 6 mesi o ogni anno. Con Enterprise imposti un intervallo personalizzato per controllo.
- Completare un controllo blocca le sue evidenze e pianifica il ciclo successivo, così lo storico di ogni revisione resta intatto.
- I commenti per controllo tengono la discussione accanto alle evidenze; anche gli auditor esterni possono commentare.
- Da Basic aggiungi attività tue accanto ai controlli dei framework, per il lavoro che nessuno standard prescrive.
Evidenze che non scadono in silenzio
Allega le evidenze come nota, link o file fino a 25 MB e assegna una data di validità. Un controllo conta come coperto solo finché le sue evidenze sono valide. Prima che scadano, il responsabile lo sa da un'unica email di riepilogo giornaliera, insieme alle revisioni dei fornitori in arrivo. Validità delle evidenze e avvisi di scadenza sono inclusi da Basic.
Dichiarazione di applicabilità
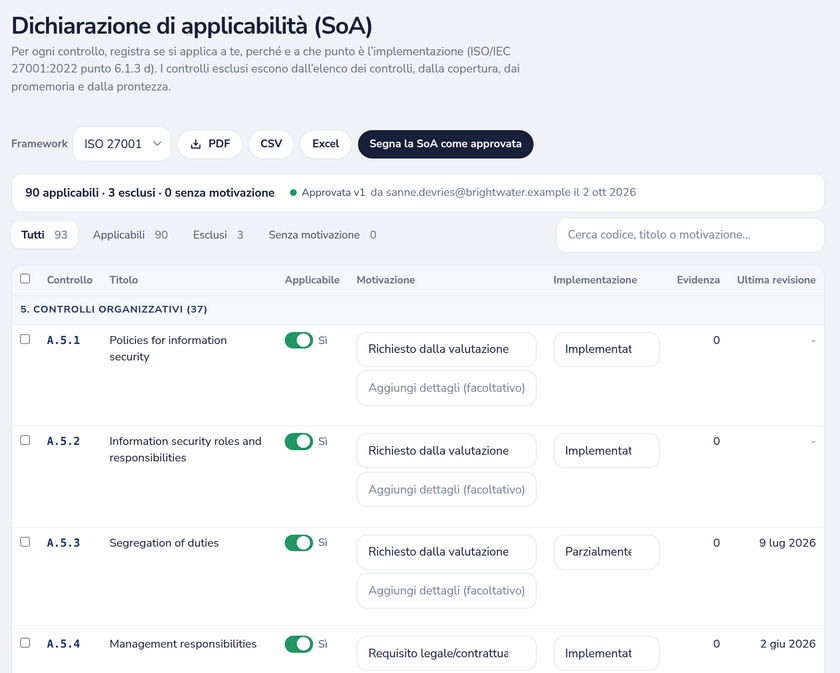
Indica per ogni controllo ISO 27001 se è applicabile, la motivazione (valutazione del rischio, requisito legale o contrattuale, esigenza aziendale o best practice) e lo stato di attuazione: attuato, parziale, pianificato o non attuato. Escludere un controllo richiede una giustificazione, come prevede la clausola 6.1.3 d. I controlli esclusi escono dall'elenco e dalla copertura.
Approva una versione quando la SoA è pronta: Dazr conserva ogni versione approvata con chi l'ha approvata e quando, e la esporta in PDF o XLSX. Incluso da Basic.
Controlli, rischi, policy e processi, collegati
Tutto nello spazio di lavoro può rimandare a tutto il resto: controlli, rischi, policy, processi, asset, fornitori e trattamenti. Un rischio mostra i controlli che lo trattano, una policy i controlli che supporta e un processo i controlli, i rischi e gli asset da cui dipende. Anche gli auditor vedono i collegamenti, in sola lettura.
Il registro dei processi (Pro ed Enterprise) elenca i tuoi processi aziendali con descrizione, criticità e responsabile, fino a 500 per spazio di lavoro, così il lavoro su continuità e rischi si aggancia ai processi che contano.
Una dashboard che mostra l'andamento
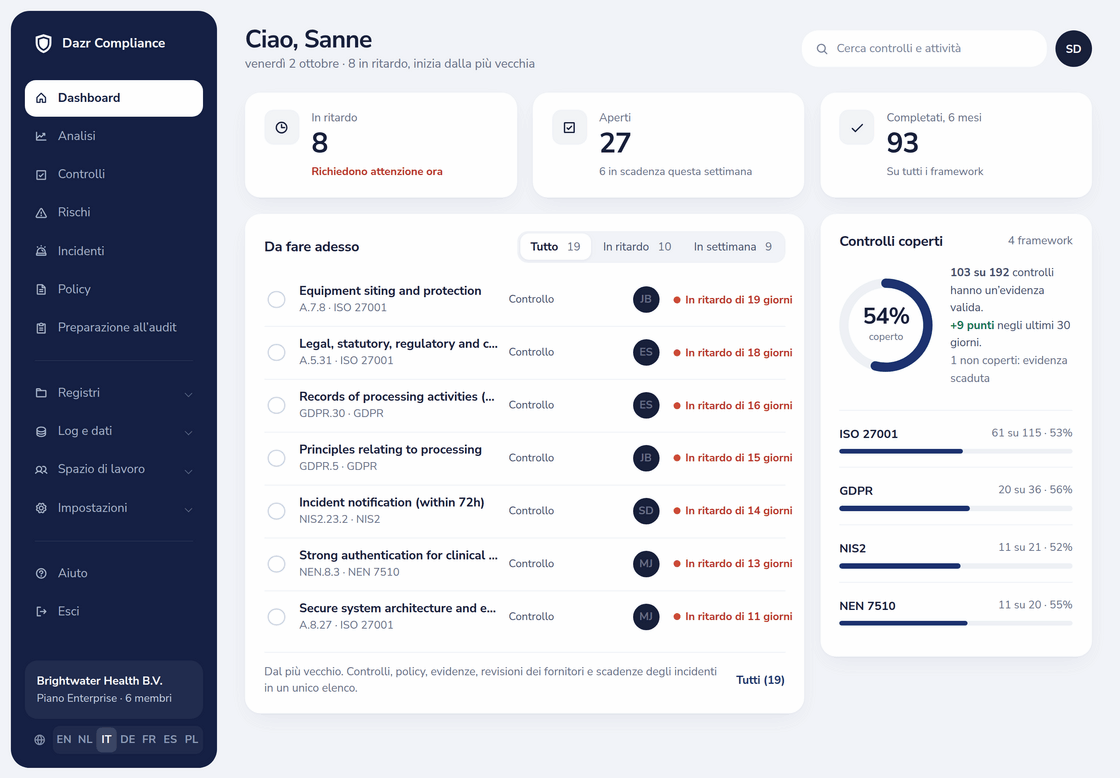
- Controlli coperti per framework: quanti controlli hanno evidenze valide, con la variazione negli ultimi 30 giorni.
- Cosa richiede la tua attenzione ora: controlli, policy, evidenze e revisioni dei fornitori scaduti o in scadenza in un unico elenco, dai più vecchi.
- Le istantanee giornaliere della copertura disegnano l'andamento, così vedi se il programma migliora o perde terreno.
- Con Enterprise accanto c'è una scheda con la preparazione all'audit di Prepare for Audit.