I timer GDPR e NIS2
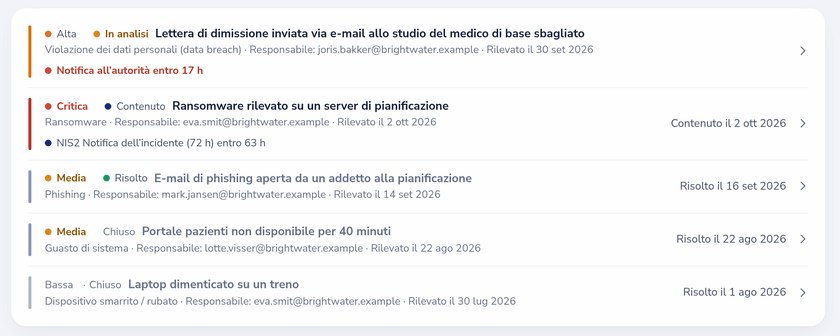
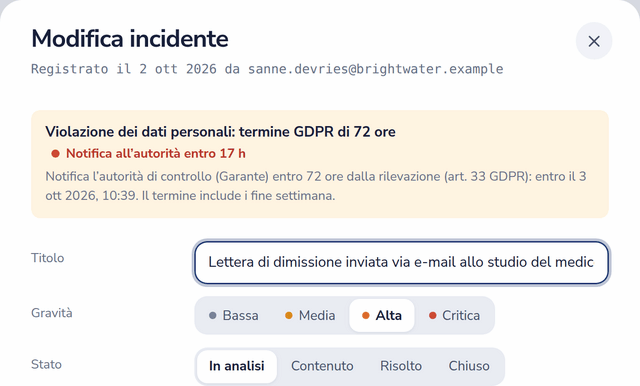
Ogni incidente mostra un conto alla rovescia dal momento in cui ne sei venuto a conoscenza. Una violazione dei dati personali avvia il timer dell'articolo 33 GDPR: 72 ore per notificare l'autorità di controllo, weekend compresi. Un incidente NIS2 significativo avvia le scadenze dell'articolo 23: un preallarme entro 24 ore, una notifica dell'incidente entro 72 ore e una relazione finale entro un mese. Registra quando hai inviato ciascuna e il timer passa alla successiva.
Dazr registra campi e orari; la notifica vera e propria si fa comunque nel portale della tua autorità. Prova il calcolatore gratuito della scadenza di notifica.
È significativo per la NIS2?
La verifica degli incidenti significativi ripercorre i criteri del Regolamento di esecuzione (UE) 2024/2690 per i soggetti delle infrastrutture e dei servizi digitali a cui si applica, usando i tipi di soggetto e il fatturato del tuo profilo di compliance. L'esito, i criteri soddisfatti e l'orario della verifica vengono salvati con l'incidente, e un esito significativo attiva le scadenze NIS2. Su questo sito c'è anche una verifica NIS2 gratuita degli incidenti significativi.
Cosa contiene un incidente
- Tipo (dodici, dalla violazione dei dati e dal ransomware agli incidenti di fornitori e fisici), gravità e stato da in analisi a chiuso.
- Quando si è verificato, è stato rilevato, contenuto, eliminato e risolto, e da chi.
- I campi dell'articolo 33: tipi di dati coinvolti e numero approssimativo di interessati, conseguenze probabili, misure adottate, contatto del DPO, l'autorità, la data di notifica e il numero di pratica, e se gli interessati sono stati informati.
- Una cronologia degli eventi, la causa, la mitigazione e le lezioni apprese, con il collegamento a un controllo o un'attività correttiva.
- Un grafico degli incidenti per gravità sul registro, e il registro nelle esportazioni Excel e CSV.
Un portale pubblico per le segnalazioni
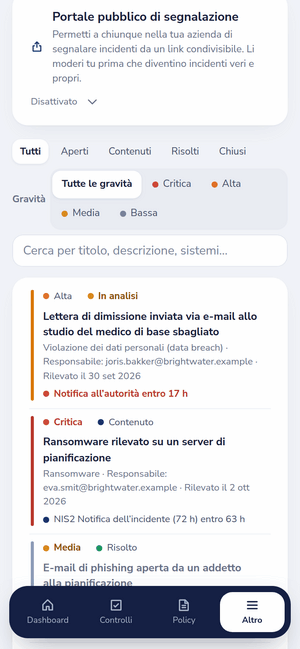
Con Enterprise un amministratore attiva una pagina di segnalazione e ne condivide il link. Chiunque può segnalare una sospetta violazione senza account: domande semplici e il caricamento di uno screenshot. Un elenco di domini email consentiti, una verifica proof-of-work e limiti orari e giornalieri tengono fuori lo spam. Le segnalazioni arrivano in una coda che il responsabile della sicurezza approva nel registro incidenti, oppure rifiuta.
Sullo smartphone quando serve
Il portale funziona sullo smartphone, in inglese, olandese, italiano, tedesco, francese, spagnolo e polacco, per i momenti in cui un incidente non aspetta il portatile. Ai membri vengono assegnati gli incidenti, gli auditor aggiungono note e con Enterprise i webhook inviano gli eventi degli incidenti al tuo sistema di ticketing o alla chat.