Che cosa richiede la legge 264/2025?
La legge 264/2025 sulla cybersicurezza recepisce la NIS2 nella Repubblica Ceca e il 1° novembre 2025 ha sostituito la legge 181/2014. Il fornitore di un servizio che soddisfa le condizioni lo notifica entro 60 giorni all’Agenzia nazionale per la sicurezza informatica e delle informazioni (NÚKIB), che decide sulla sua registrazione come servizio regolato. Entro 30 giorni da tale decisione il fornitore comunica i dati di contatto e i dati integrativi, e le modifiche entro 14 giorni. Notifiche e segnalazioni passano dal Portál NÚKIB.
Regime superiore o inferiore
- Regime superiore: i fornitori di rilevante importanza economica, sociale o per la sicurezza seguono il decreto 409/2025, con un sistema di gestione completo, ruoli di sicurezza, valutazione del rischio, audit e misure tecniche.
- Regime inferiore: gli altri fornitori seguono il decreto 410/2025, un insieme più breve di misure minime con un prospetto delle misure aggiornato ogni anno.
- Scadenza: le misure di sicurezza e la segnalazione degli incidenti devono essere attuate entro un anno dalla decisione di registrazione.
In Dazr il regime si registra in un solo controllo. I controlli dell’altro regime sono indicati come non applicabili nella Dichiarazione di applicabilità, con la decisione di registrazione come motivazione.
Cosa trova in Dazr
Ogni controllo riporta il paragrafo, per esempio decreto 409/2025 § 8, e traduce i requisiti in passaggi con una cadenza di revisione predefinita.
Segnalare gli incidenti al NÚKIB o al Národní CERT
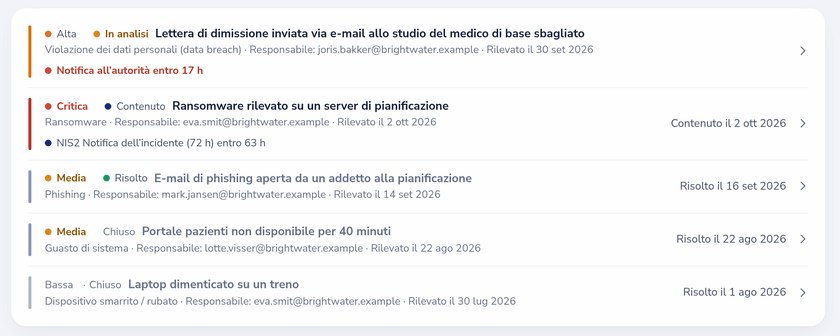
Ai sensi del § 16 della legge 264/2025 una segnalazione iniziale va inviata senza ingiustificato ritardo ed entro 24 ore dal rilevamento dell’incidente. Un incidente con impatto significativo richiede inoltre una notifica entro 72 ore dal rilevamento, una relazione intermedia su richiesta e una relazione finale entro 30 giorni dalla notifica. I fornitori del regime superiore segnalano al NÚKIB, quelli del regime inferiore segnalano al Národní CERT gli incidenti con impatto significativo, in entrambi i casi tramite il Portál NÚKIB. Con il framework NÚKIB attivo, il registro degli incidenti di Dazr scandisce ciascuna di queste scadenze.
I decreti accanto alla NIS2
Ogni misura in Dazr indica i controlli ISO 27001 e l’articolo della NIS2 a cui corrisponde. Attivi il framework NÚKIB accanto alla NIS2 o a ISO 27001 e colleghi le stesse evidenze a ciascuno.
| Ambito | Regime superiore (409/2025) | Regime inferiore (410/2025) | NIS2 |
|---|---|---|---|
| Governance e ruoli | Dal § 3 al § 6 | § 3 e § 4 | Art. 20; art. 21, par. 2, lettera a) |
| Asset, rischi e fornitori | Dal § 7 al § 9 | § 3 | Art. 21, par. 2, lettere a) e d) |
| Persone e consapevolezza | § 10 | § 5 | Art. 20, par. 2; art. 21, par. 2, lettere g) e i) |
| Modifiche, acquisizione e accessi | Dal § 11 al § 13 | § 7 | Art. 21, par. 2, lettere e) e i) |
| Incidenti e continuità | § 14 e § 15 | § 6, § 10 e § 14 | Art. 21, par. 2, lettere b) e c); art. 23 |
| Audit e riesame | § 16 | § 3 (riesame annuale dell’efficacia) | Art. 21, par. 2, lettera f) |
| Misure tecniche | Dal § 17 al § 27 | Dal § 7 al § 9 e dal § 11 al § 13 | Art. 21, par. 2, lettere b), e), h) e j) |
Come Dazr La aiuta con le misure NÚKIB
Con Dazr Compliance può:
- Registrare la decisione di registrazione, il regime e la scadenza di un anno, e tenere aggiornati i dati comunicati
- Gestire le misure del proprio regime secondo calendario, con responsabili, evidenze, promemoria e un sollecito settimanale per i ritardi
- Conservare agli atti le approvazioni e la formazione dell’alta direzione
- Segnalare gli incidenti in tempo: il registro degli incidenti scandisce le scadenze di 24 ore, 72 ore e 30 giorni
- Dare all’auditor un accesso in sola lettura e a tempo, oppure consegnare un audit trail in PDF
Fonti: legge 264/2025 sulla cybersicurezza, decreto 409/2025, decreto 410/2025, NÚKIB, segnalazione degli incidenti, Portál NÚKIB.