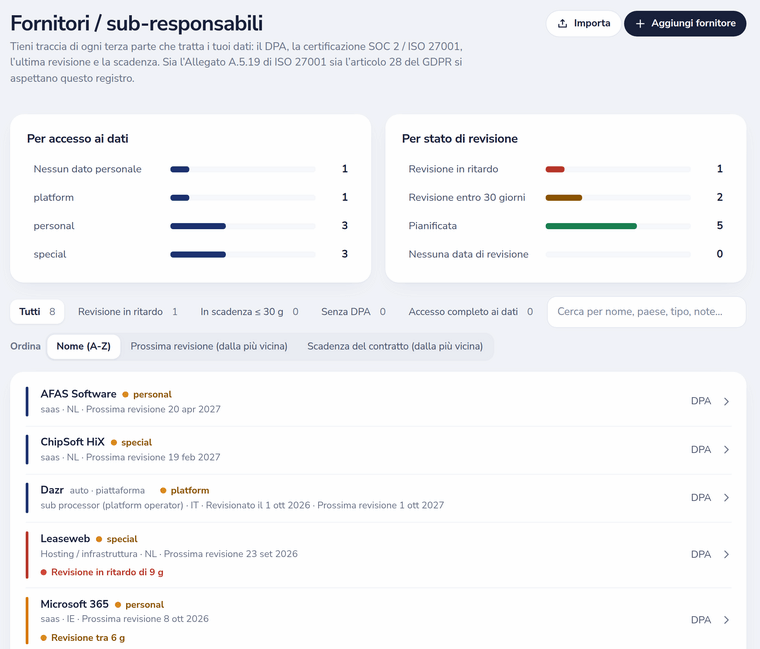
Il registro di fornitori e sub-responsabili
La ISO 27001 Annex A.5.19 e l'articolo 28 GDPR richiedono entrambi un registro delle terze parti su cui fai affidamento. Per ogni fornitore registri il tipo (SaaS, hosting, pagamenti e altro), il paese, i dati a cui accede (nessuno, personali o di categorie particolari), il link al DPA e alle certificazioni come ISO 27001 o SOC 2, note, la data della prossima revisione e la scadenza del contratto.
- Due grafici mostrano i fornitori per accesso ai dati e per stato della revisione: scaduta, entro 30 giorni, pianificata o senza data.
- Filtra per revisione scaduta, contratto in scadenza entro 30 giorni, DPA assente o accesso completo ai dati; ordina per nome, prossima revisione o scadenza del contratto.
- Le revisioni dei fornitori in arrivo compaiono nello stesso riepilogo giornaliero delle evidenze in scadenza.
L'inventario degli asset
Un unico inventario per hardware, applicazioni, database e altri asset, ciascuno con responsabile, criticità e classificazione. Gli asset si collegano a trattamenti, rischi, processi e controlli, così vedi cosa dipende da cosa.
Importazione, esportazione e trust page
- Scarica i registri di fornitori e asset in Excel e CSV a partire da Basic.
- Con Enterprise importi i registri esistenti da Excel o CSV con mappatura delle colonne e anteprima.
- Scegli quali fornitori compaiono come sub-responsabili sulla tua trust page pubblica.
- Gli auditor consultano entrambi i registri nel proprio portale; con Enterprise gli eventi dei fornitori partono come webhook.