Home › Framework › Cyber Resilience Act

Software di conformità al Cyber Resilience Act per i fabbricanti di prodotti connessi.

Un registro dei prodotti con classificazione secondo gli allegati III e IV, SBOM con controllo delle vulnerabilità note, scadenze di segnalazione dell’articolo 14 con bozze di testo, documentazione tecnica e dichiarazione UE di conformità, tutto su una traccia di prove sigillata. L’obbligo di segnalazione si applica dall’11 settembre 2026. Incluso in Pro, 99 € al mese.

In sintesi

  • Articolo 13: Valutazione dei rischi, progettazione sicura, periodo di assistenza di almeno cinque anni, SBOM e gestione delle vulnerabilità.
  • Articolo 14: Segnalare vulnerabilità attivamente sfruttate e incidenti gravi: 24 ore, 72 ore, relazione finale.
  • Articoli da 28 a 32: Valutazione della conformità per classe di prodotto, documentazione tecnica, dichiarazione UE di conformità e marcatura CE.
  • Articoli da 19 a 24: Importatori, distributori e steward del software open source.

In questa pagina

  1. Che cos’è il Cyber Resilience Act?
  2. Quando si applica il CRA
  3. Chi deve conformarsi
  4. Classi di prodotto e valutazione della conformità
  5. Segnalazioni ai sensi dell’articolo 14
  6. Come aiuta Dazr con il CRA
  7. Una traccia di prove sigillata
  8. Verificare un sigillo

Che cos’è il Cyber Resilience Act?

Il Cyber Resilience Act (Regolamento (UE) 2024/2847) stabilisce regole di cibersicurezza per i prodotti con elementi digitali: hardware e software che si collegano a un dispositivo o a una rete, compresa l’elaborazione dei dati da remoto. I fabbricanti progettano i prodotti secondo i requisiti essenziali dell’allegato I, gestiscono le vulnerabilità per l’intero periodo di assistenza, segnalano gli eventi di sicurezza gravi e dimostrano la conformità prima di apporre la marcatura CE.

Quando si applica il CRA

  • 10 dicembre 2024: entrata in vigore del Regolamento.
  • 11 giugno 2026: norme sugli organismi notificati (capo IV).
  • 11 settembre 2026: segnalazione di vulnerabilità attivamente sfruttate e incidenti gravi (articolo 14), anche per i prodotti immessi sul mercato prima dell’11 dicembre 2027.
  • 11 dicembre 2027: tutti gli altri obblighi, compresi i requisiti essenziali, la valutazione della conformità e la marcatura CE.

L’ENISA ha aperto la piattaforma unica di segnalazione l’11 settembre 2026. La Commissione ha descritto le categorie di prodotti importanti e critici nel Regolamento di esecuzione (UE) 2025/2392 e ha pubblicato a luglio 2026 orientamenti sull’applicazione del CRA. Fonte: Regolamento (UE) 2024/2847 su EUR-Lex.

Chi deve conformarsi

  • Fabbricanti di hardware e software messi a disposizione sul mercato UE, a pagamento o gratuitamente, nell’ambito di un’attività commerciale
  • Importatori e distributori, che prima della vendita controllano marcatura CE, documentazione e recapiti
  • Chi vende un prodotto con il proprio nome o lo modifica in modo sostanziale assume il ruolo di fabbricante
  • Steward del software open source, con un regime proprio più leggero (articolo 24)

Classi di prodotto e valutazione della conformità

Categoria predefinitaLa maggior parte dei prodotti. Controllo interno (modulo A): la conformità si valuta internamente e si conserva la documentazione tecnica.
Importante, classe IAllegato III, per esempio gestori di password, VPN, router, sistemi operativi e prodotti di sicurezza per la casa intelligente. Modulo A solo se si applicano integralmente norme armonizzate, specifiche comuni o un sistema di certificazione; altrimenti un organismo notificato.
Importante, classe IIHypervisor e runtime di container, firewall e rilevamento delle intrusioni, chip a prova di manomissione. Un organismo notificato (moduli B e C oppure H) o un certificato europeo di cibersicurezza.
CriticoAllegato IV: hardware security box, gateway per contatori intelligenti, smart card e secure element. Un certificato europeo di cibersicurezza quando un atto delegato lo richiede, altrimenti le procedure della classe II.

Conta la funzionalità principale del prodotto. Il software libero e open source dell’allegato III può usare il controllo interno se la sua documentazione tecnica è pubblica.

Segnalazioni ai sensi dell’articolo 14

  • Preallarme entro 24 ore dalla conoscenza di una vulnerabilità attivamente sfruttata o di un incidente grave.
  • Notifica entro 72 ore, con la natura dello sfruttamento o dell’incidente e le misure adottate.
  • Relazione finale entro 14 giorni dalla disponibilità di una correzione per una vulnerabilità, o entro un mese dalla notifica di un incidente.

Le segnalazioni passano dalla piattaforma unica di segnalazione dell’ENISA al CSIRT designato come coordinatore nello Stato membro dello stabilimento principale. Vanno informate anche le persone interessate.

Principali controlli CRA coperti da Dazr

Articolo 13Valutazione dei rischi di cibersicurezza, dovuta diligenza sui componenti open source, periodo di assistenza, identificazione del prodotto e informazioni per chi usa il prodotto.
Allegato I, parte IRequisiti essenziali: nessuna vulnerabilità sfruttabile nota, sicurezza predefinita, aggiornamenti di sicurezza, controllo degli accessi, protezione dei dati, registrazione, cancellazione sicura.
Allegato I, parte IIGestione delle vulnerabilità: SBOM, correzione senza ritardo, test di sicurezza, avvisi, divulgazione coordinata delle vulnerabilità, distribuzione sicura degli aggiornamenti.
Articolo 14Segnalazione di vulnerabilità attivamente sfruttate e incidenti gravi, e informazione di chi usa il prodotto.
Articoli da 28 a 32Dichiarazione UE di conformità, marcatura CE, documentazione tecnica (allegato VII) e procedura di valutazione della conformità.
Articoli da 19 a 24Importatori, distributori, modifica sostanziale e steward del software open source.

Come aiuta Dazr con il CRA

Dazr Compliance è una piattaforma di gestione della conformità (software GRC) ospitata nell’UE per organizzazioni europee di ogni dimensione, dal team di cinque persone alla grande impresa. Il Cyber Resilience Act è uno dei suoi dodici framework: 42 controlli ricorrenti più un modulo prodotti. In pratica significa:

  • Un registro dei prodotti con versioni, periodo di assistenza, procedura di conformità, marcatura CE e stato della dichiarazione
  • Una classificazione guidata secondo l’articolo 2 e gli allegati III e IV, che mostra quali procedure di conformità sono ammesse
  • Caricamento della SBOM (CycloneDX o SPDX in JSON) con componenti, licenze e controllo delle vulnerabilità note su OSV.dev
  • Vulnerabilità con identificativi CVE e GHSA, versioni interessate e corrette e stato della divulgazione
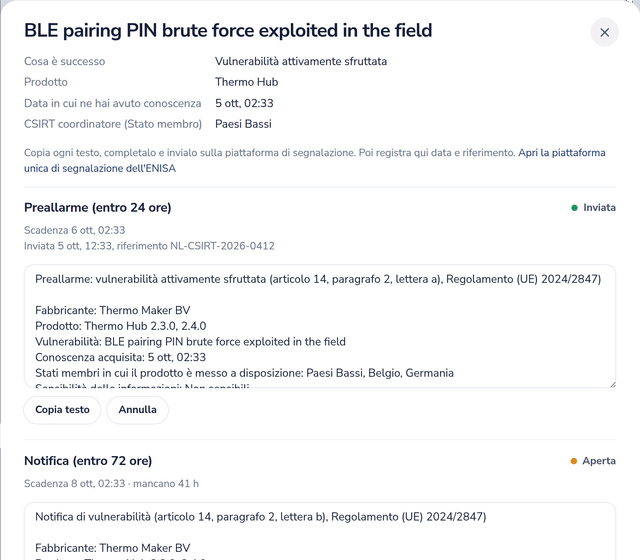
  • Segnalazioni ai sensi dell’articolo 14 con scadenze in tempo reale per 24 ore, 72 ore e relazione finale, una bozza di testo per ogni fase e promemoria via email
  • Documentazione tecnica (allegato VII) e dichiarazione UE di conformità (allegato V) in PDF, più una politica di divulgazione coordinata delle vulnerabilità da adottare in Politiche
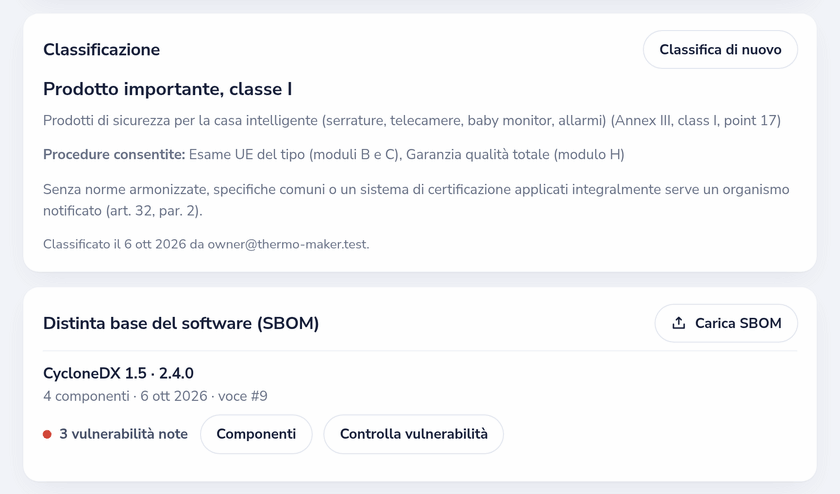
Un prodotto nel registro CRA: classificazione di classe I con le procedure di conformità ammesse, e la sua SBOM con le vulnerabilità note
Classificazione, procedura di conformità e SBOM per ogni prodotto.
Una segnalazione ai sensi dell’articolo 14 per una vulnerabilità attivamente sfruttata, con il preallarme inviato e la scadenza della notifica in corso
Ogni fase dell’articolo 14 con la sua scadenza e una bozza da inviare.

Una traccia di prove sigillata

Tutto ciò che si registra nel modulo CRA diventa una voce della traccia di prove: prodotti, classificazioni, SBOM, release e patch, vulnerabilità, segnalazioni e documenti generati. Ogni voce ha un hash SHA-256, contiene l’hash della voce precedente ed è firmata da Dazr. Le voci non si modificano mai; una correzione è una nuova voce che rimanda a quella vecchia. Se una voce viene modificata, rimossa o spostata, la verifica fallisce.

  • Il portale verifica su richiesta l’intera catena e ogni firma
  • Un pacchetto di prove contiene le voci, i file, le firme, le chiavi pubbliche, un riepilogo PDF leggibile e un piccolo programma di verifica che funziona offline
  • Autorità di vigilanza del mercato e organismi notificati possono controllare il pacchetto senza accedere allo spazio di lavoro

«Sigillato da Dazr» significa che la chiave di firma di Dazr conferma contenuto, ordine e ora. Non è un sigillo elettronico qualificato né una validazione temporale qualificata ai sensi di eIDAS.
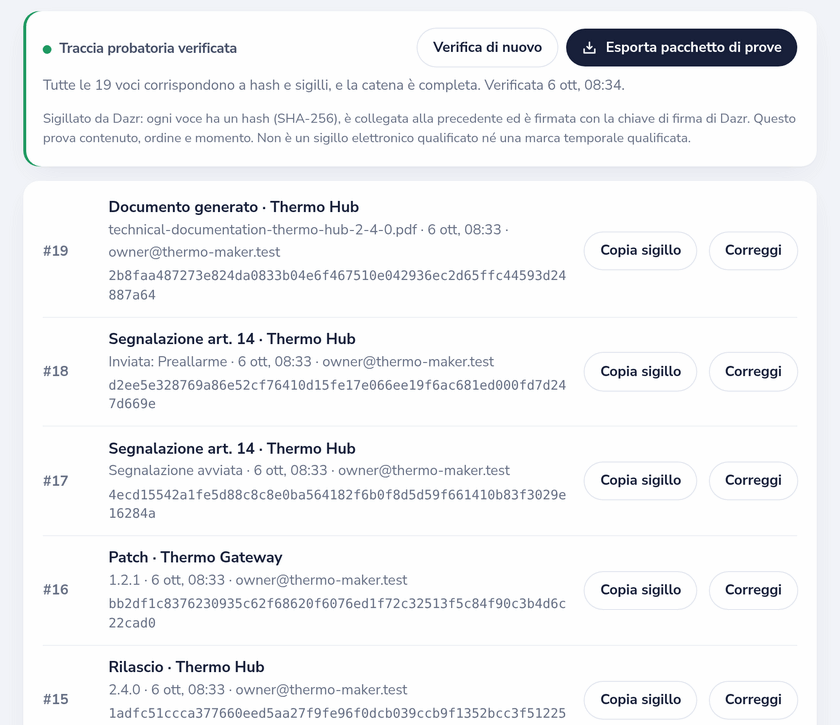
La traccia di prove verificata: ogni voce con numero, tipo, prodotto e hash SHA-256
Una catena verificata di voci sigillate, pronta per l’esportazione.

Verificare un sigillo

Incollare un sigillo, il file manifest.jws di un pacchetto di prove o l’hash di una voce. Dazr controlla la firma e conferma se l’ha emessa. Nient’altro viene inviato o mostrato.

Che cosa controllano le autorità di vigilanza del mercato

Su richiesta motivata, le autorità chiedono la documentazione tecnica, la dichiarazione UE di conformità e, se necessario, la SBOM. Verificano che classificazione e procedura di conformità siano adatte al prodotto, che le vulnerabilità siano state gestite e segnalate in tempo e che il periodo di assistenza sia rispettato. Dazr conserva tutto in un unico posto, per almeno dieci anni o per il periodo di assistenza.

Torna alla panoramica completa di Dazr Compliance › | Registrati gratis ›

Domande sul Cyber Resilience Act, con le risposte.

Da quando si applica il Cyber Resilience Act?

Il Regolamento è entrato in vigore il 10 dicembre 2024. Le norme sugli organismi notificati si applicano dall’11 giugno 2026, gli obblighi di segnalazione dell’articolo 14 dall’11 settembre 2026 (anche per i prodotti immessi sul mercato in precedenza) e tutti gli altri obblighi dall’11 dicembre 2027.

Il CRA riguarda anche il software?

Sì. Un prodotto con elementi digitali è qualsiasi prodotto software o hardware immesso sul mercato, comprese le sue soluzioni di elaborazione dei dati da remoto. Il software offerto solo come servizio, senza un prodotto immesso sul mercato, in genere non rientra nel CRA e può rientrare in NIS2.

Dazr invia le nostre segnalazioni ai sensi dell’articolo 14?

No. Le segnalazioni passano dalla piattaforma unica di segnalazione dell’ENISA al CSIRT designato come coordinatore nello Stato membro dello stabilimento principale. Dazr tiene le scadenze delle 24 ore, delle 72 ore e della relazione finale, prepara una bozza di testo per ogni fase e registra quando e con quale riferimento è stata inviata.

Quali formati SBOM possiamo caricare?

CycloneDX da 1.2 a 1.6 e SPDX 2.2, 2.3 e 3.0 in JSON. Dazr controlla il file, elenca componenti e licenze e può cercare le vulnerabilità note su OSV.dev. Vengono inviati solo nomi e versioni dei pacchetti, e la ricerca può essere disattivata.

Che cosa dimostra «sigillato da Dazr»?

Che una voce, con esattamente questo contenuto, è stata registrata in questa posizione della traccia di prove all’ora indicata. Ogni voce ha un hash, è collegata alla precedente ed è firmata da Dazr. Non è un sigillo elettronico qualificato né una validazione temporale qualificata ai sensi di eIDAS.

Quale piano include il modulo CRA?

Pro (99 € al mese, fino a 5 persone) ed Enterprise (499 € al mese). Prezzi IVA esclusa, mensili, disdetta in qualsiasi momento.

Tutto pronto per il Cyber Resilience Act?

Il modulo CRA è incluso in Pro (99 €/mese) ed Enterprise (499 €/mese), in self-service tramite Mollie, IVA esclusa, disdetta in qualsiasi momento. Free e Basic coprono ISO 27001, GDPR e NIS2. Custom è l’unico piano con contratto, con prezzo su richiesta.