O que é o Cyber Resilience Act?
O Cyber Resilience Act (Regulamento (UE) 2024/2847) estabelece regras de cibersegurança para produtos com elementos digitais: hardware e software que se ligam a um dispositivo ou a uma rede, incluindo o seu tratamento de dados à distância. Os fabricantes concebem os produtos de acordo com os requisitos essenciais do anexo I, tratam as vulnerabilidades durante todo o período de suporte, notificam eventos de segurança graves e demonstram a conformidade antes de apor a marcação CE.
Quando se aplica o CRA
- 10 de dezembro de 2024: entrada em vigor do Regulamento.
- 11 de junho de 2026: regras sobre organismos notificados (capítulo IV).
- 11 de setembro de 2026: notificação de vulnerabilidades ativamente exploradas e incidentes graves (artigo 14), também para produtos colocados no mercado antes de 11 de dezembro de 2027.
- 11 de dezembro de 2027: todas as outras obrigações, incluindo os requisitos essenciais, a avaliação da conformidade e a marcação CE.
A ENISA abriu a plataforma única de notificação em 11 de setembro de 2026. A Comissão descreveu as categorias de produtos importantes e críticos no Regulamento de Execução (UE) 2025/2392 e publicou em julho de 2026 orientações sobre a aplicação do CRA. Fonte: Regulamento (UE) 2024/2847 no EUR-Lex.
Quem tem de cumprir
- Fabricantes de hardware e software colocados no mercado da UE, a título oneroso ou gratuito, no âmbito de uma atividade comercial
- Importadores e distribuidores, que verificam a marcação CE, a documentação e os contactos antes de vender
- Quem vende um produto com o próprio nome ou o modifica substancialmente passa a ser fabricante
- Administradores de software de código aberto, com um regime próprio mais leve (artigo 24)
Classes de produtos e avaliação da conformidade
O critério é a funcionalidade principal do produto. O software livre e de código aberto do anexo III pode usar o controlo interno quando a sua documentação técnica é pública.
Notificação do artigo 14
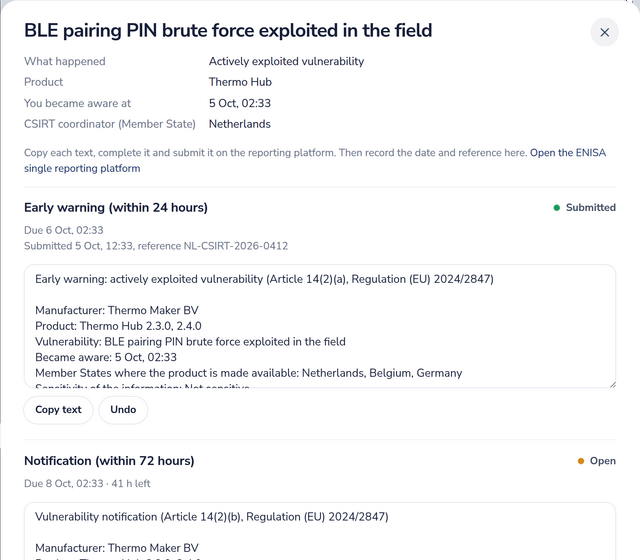
- Alerta precoce em 24 horas após tomar conhecimento de uma vulnerabilidade ativamente explorada ou de um incidente grave.
- Notificação em 72 horas, com a natureza da exploração ou do incidente e as medidas tomadas.
- Relatório final até 14 dias depois de estar disponível uma correção para uma vulnerabilidade, ou um mês após a notificação de um incidente.
As notificações seguem pela plataforma única de notificação da ENISA para a CSIRT designada como coordenadora no Estado-Membro do seu estabelecimento principal. As pessoas afetadas também têm de ser informadas.
Principais controlos do CRA abrangidos pela Dazr
Como a Dazr ajuda com o CRA
A Dazr Compliance é uma plataforma de gestão da conformidade (software GRC) alojada na UE para organizações europeias de qualquer dimensão, de uma equipa de cinco pessoas à grande empresa. O Cyber Resilience Act é um dos seus doze referenciais: 42 controlos recorrentes e um módulo de produtos. Na prática, isto significa:
- Um registo de produtos com versões, período de suporte, procedimento de conformidade, marcação CE e estado da declaração
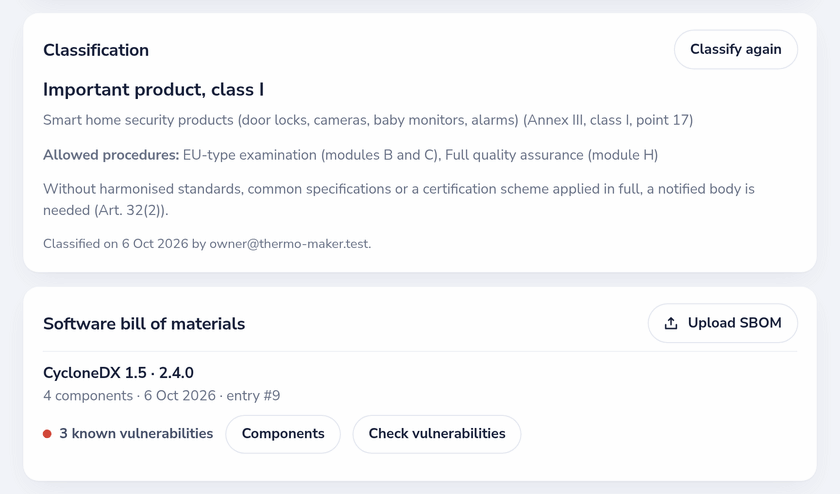
- Uma classificação guiada segundo o artigo 2 e os anexos III e IV, que mostra que procedimentos de conformidade são permitidos
- Carregamento de SBOM (CycloneDX ou SPDX em JSON) com componentes, licenças e verificação de vulnerabilidades conhecidas no OSV.dev
- Vulnerabilidades com identificadores CVE e GHSA, versões afetadas e corrigidas e estado de divulgação
- Notificações do artigo 14 com prazos em tempo real para 24 horas, 72 horas e o relatório final, um rascunho de texto por fase e lembretes por e-mail
- Documentação técnica (anexo VII) e declaração UE de conformidade (anexo V) em PDF, mais uma política de divulgação coordenada de vulnerabilidades para aprovar em Políticas
Um registo de provas selado
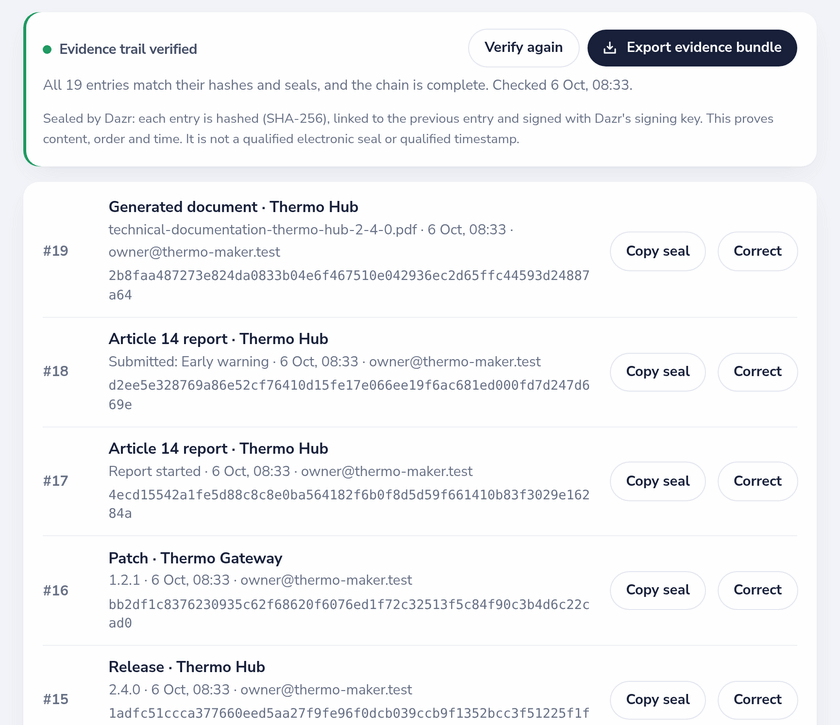
Tudo o que regista no módulo CRA passa a ser uma entrada do seu registo de provas: produtos, classificações, SBOM, versões e correções, vulnerabilidades, notificações e documentos gerados. Cada entrada recebe um hash SHA-256, contém o hash da entrada anterior e é assinada pela Dazr. As entradas nunca são editadas; uma correção é uma nova entrada que remete para a antiga. Se uma entrada for alterada, removida ou reordenada, a verificação falha.
- O portal verifica, a pedido, toda a cadeia e cada assinatura
- Um pacote de provas contém as entradas, os ficheiros, as assinaturas, as chaves públicas, um resumo legível em PDF e um pequeno verificador que funciona offline
- As autoridades de fiscalização do mercado e os organismos notificados podem verificar o pacote sem acesso ao seu espaço de trabalho
«Selado pela Dazr» significa que a chave de assinatura da Dazr confirma o conteúdo, a ordem e a hora. Não é um selo eletrónico qualificado nem um selo temporal qualificado nos termos do eIDAS.
Verificar um selo
Cole um selo, o manifest.jws de um pacote de provas ou o hash de uma entrada. A Dazr verifica a assinatura e confirma se a emitiu. Nada mais é enviado nem apresentado.
O que verificam as autoridades de fiscalização do mercado
Mediante pedido fundamentado, as autoridades solicitam a documentação técnica, a declaração UE de conformidade e, se necessário, o SBOM. Verificam se a classificação e o procedimento de conformidade se adequam ao produto, se as vulnerabilidades foram tratadas e notificadas a tempo e se o período de suporte é cumprido. A Dazr guarda tudo num só lugar, durante pelo menos dez anos ou o período de suporte.
Voltar à visão geral completa do Dazr Compliance › | Registar-se gratuitamente ›