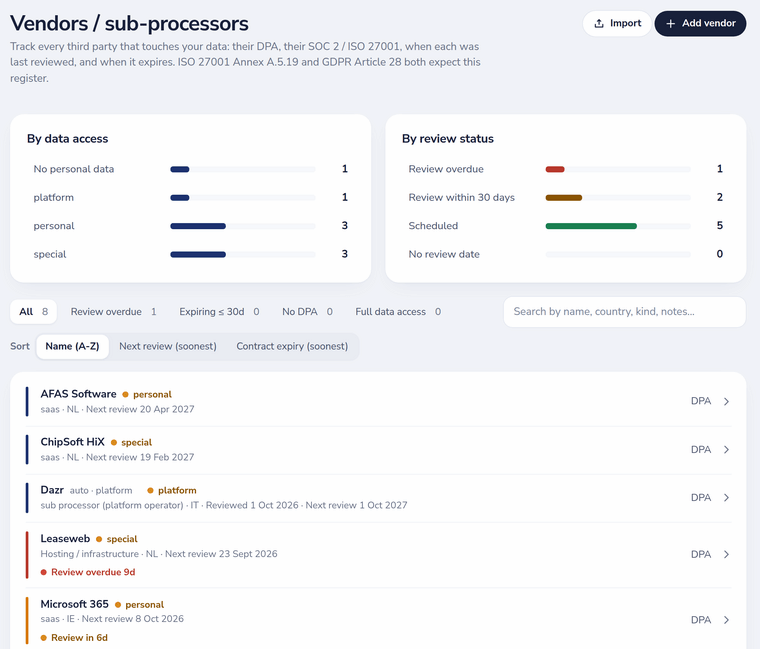
O registo de fornecedores e subcontratantes
O Anexo A.5.19 da ISO 27001 e o artigo 28.º do RGPD exigem ambos um registo dos terceiros de que depende. Cada fornecedor regista o tipo (SaaS, alojamento, pagamentos e outros), o país, os dados a que pode aceder (nenhuns, pessoais ou de categorias especiais), uma ligação para o acordo de tratamento de dados e para certificados como ISO 27001 ou SOC 2, notas, uma próxima data de revisão e uma data de fim de contrato.
- Dois gráficos mostram os fornecedores por acesso a dados e por estado de revisão: em atraso, a vencer nos próximos 30 dias, agendada ou sem data.
- Filtre por revisão em atraso, contrato a terminar nos próximos 30 dias, sem acordo de tratamento de dados ou com acesso total a dados; ordene por nome, próxima revisão ou fim de contrato.
- As revisões de fornecedores a vencer chegam no mesmo resumo diário que as evidências a expirar.
O inventário de ativos
Um único inventário para hardware, aplicações, bases de dados e outros ativos, cada um com responsável, criticidade e classificação. Os ativos ligam-se a atividades de tratamento, riscos, processos e controlos, para ver o que depende de quê.
Importação, exportação e a página de confiança
- Transfira os registos de fornecedores e de ativos em Excel e CSV a partir do Basic.
- No Enterprise, importe registos existentes a partir de Excel ou CSV, com mapeamento de colunas e pré-visualização.
- Escolha que fornecedores aparecem como subcontratantes na sua página de confiança pública.
- Os auditores consultam ambos os registos no seu próprio portal; no Enterprise, os eventos de fornecedores são enviados como webhooks.