O modelo de pontuação
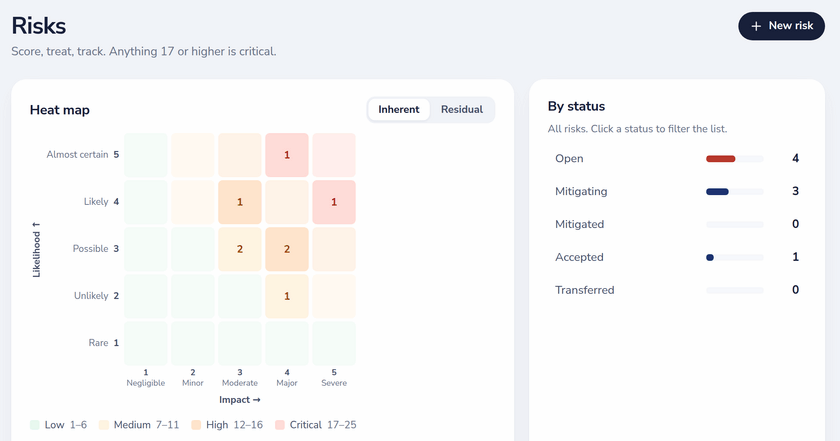
Cada risco é avaliado em duas escalas de cinco pontos. A pontuação é a probabilidade multiplicada pelo impacto, pelo que vai de 1 a 25. Os mesmos níveis determinam as cores no mapa de calor, a pontuação no registo e a verificação de preparação para riscos críticos.
| Escala | 1 | 2 | 3 | 4 | 5 |
|---|---|---|---|---|---|
| Probabilidade | Rara | Improvável | Possível | Provável | Quase certa |
| Impacto | Insignificante | Menor | Moderado | Elevado | Grave |
| Nível | Pontuação | Apresentado como |
|---|---|---|
| Baixo | 1-6 | Célula e pontuação verdes |
| Médio | 7-11 | Âmbar |
| Alto | 12-16 | Laranja |
| Crítico | 17-25 | Vermelho; o Prepare for Audit verifica se cada risco crítico tem um plano de mitigação |
Risco inerente e residual
Cada registo de risco guarda duas avaliações com campos próprios: o risco inerente antes do tratamento (inherentLikelihood, inherentImpact, inherentScore) e o risco residual depois do tratamento (residualLikelihood, residualImpact, residualScore). A pontuação residual fica vazia até a avaliar, e o formulário só guarda os dois valores residuais em conjunto, para que uma avaliação a meio não entre no registo.
No registo, cada linha mostra a pontuação inerente com a residual ao lado (por exemplo, 20 → 6), o responsável, o estado e o tratamento escolhido.
Um mapa de calor 5×5 interativo
- Alterne o mapa de calor entre inerente e residual com um só botão.
- Cada célula conta os riscos ativos com essa probabilidade e esse impacto. Ativos são todos os estados exceto Mitigado, pelo que os riscos aceites e transferidos continuam visíveis.
- Clique numa célula para filtrar o registo exatamente por esses riscos; clique novamente para limpar o filtro.
- No modo residual, a legenda indica quantos riscos ativos ainda não têm pontuação residual, para que as lacunas da sua avaliação fiquem visíveis em vez de desaparecerem em silêncio.
- Ao lado do mapa de calor, uma repartição por estado (em aberto, em mitigação, mitigado, aceite, transferido) funciona também como filtro.
Tratamento, estado e prazos
As opções de tratamento seguem a ISO 27005: mitigar (reduzir a probabilidade ou o impacto), aceitar (conviver com o risco, de forma documentada), transferir (seguro ou um terceiro) ou evitar (deixar de realizar a atividade). O estado é acompanhado à parte: em aberto, em mitigação, mitigado, aceite ou transferido.
- Um plano de mitigação de até 4000 carateres e um prazo de mitigação por risco.
- Os prazos aparecem no registo como prazo próximo ou em atraso até o risco ser mitigado, aceite ou transferido.
- Ordene por pontuação, por prazo ou por responsável e pesquise no título, na descrição, no responsável, na mitigação e na fundamentação da aceitação.
Aceitação de risco com aprovador e fundamentação
Aceitar um risco, quer definindo o estado como Aceite, quer escolhendo o tratamento Aceitar, exige uma fundamentação escrita. Sem ela, o servidor recusa a alteração. A Dazr regista então ela própria acceptedBy e acceptedAt, a partir do administrador com sessão iniciada que guardou a alteração: o navegador não pode definir nem antedatar estes campos. Se mais tarde o risco deixar o estado Aceite, o carimbo de aceitação é apagado, para que uma assinatura antiga nunca cubra uma decisão nova.
A janela do risco mostra o resultado em linguagem simples: Aceite por nome@empresa.eu a 12 de setembro de 2026.
Responsáveis, funções e histórico
- O responsável pelo risco (
ownerEmail) é distinto da pessoa que registou o risco (createdBy), como prevê a cláusula 6.1.3 da ISO 27001. - Proprietários e administradores editam o registo; membros e auditores externos podem abrir todos os riscos só de leitura.
- Histórico: cada alteração acrescenta uma entrada com quem e quando, até 200 revisões por risco, para que as reavaliações ao longo dos anos continuem rastreáveis.
- O registo de atividade do espaço de trabalho guarda cada evento
risk.created,risk.updated(incluindo a mudança de estado, de e para) erisk.deleted.
Ligações à privacidade, aos controlos e aos relatórios
- AIPD: um risco numa AIPD pode remeter para um risco do registo. O risco mostra que AIPD o referem, e eliminá-lo gera primeiro um aviso. O PDF da AIPD imprime o risco ligado com a pontuação, a pontuação residual e o estado.
- Declaração de Aplicabilidade: «Exigido pela avaliação de riscos» é um dos motivos de inclusão por controlo.
- O Prepare for Audit verifica se o registo está preenchido e se cada risco crítico tem um plano de mitigação.
- Exportação: o registo de riscos é uma das exportações Excel e CSV, a partir do Basic.
- Os auditores veem o registo no seu próprio portal só de leitura (Pro e Enterprise).
- API REST e webhooks (Enterprise): liste e leia riscos, filtre por estado ou pontuação mínima e receba eventos
risk.createderisk.updatedno seu próprio software.