O acesso de auditor
Os auditores não partilham uma conta de membro nem recebem uma palavra-passe fixa. Um administrador convida-os pelo nome e e-mail e escolhe a duração do acesso: de 1 a 60 dias, 30 por predefinição.
- Dois fatores por conceção: o e-mail de convite contém uma ligação pessoal, e abri-la não basta. O auditor pede um código de 6 dígitos, que é enviado para o endereço convidado, e só esse código abre uma sessão de auditor assinada.
- Limites contra abusos: no máximo 5 pedidos de código por hora, 5 tentativas por código e 10 tentativas falhadas por hora.
- Limitado no tempo: o acesso termina na data escolhida. Uma sessão nunca dura mais do que o período de acesso.
- Revogável: ao revogar um auditor, a sessão deixa de funcionar no pedido seguinte. Regenerar uma ligação invalida a anterior e mantém a mesma data de fim.
- Guardado como hash: as ligações de convite são mostradas uma única vez e guardadas apenas como hash.
- Registado: convites, verificações, revogações e ligações regeneradas aparecem no registo de atividade como
auditor.invited,auditor.verified,auditor.revokedeauditor.link-regenerated. - A vista de administração lista todos os auditores com nome, e-mail, quem os convidou, data de fim e se o acesso está ativo, expirado ou revogado.
O que os auditores veem
O portal de auditor em compliance.dazr.eu/auditor abre com uma visão geral dos referenciais com a conclusão de cada um, seguida destes separadores:
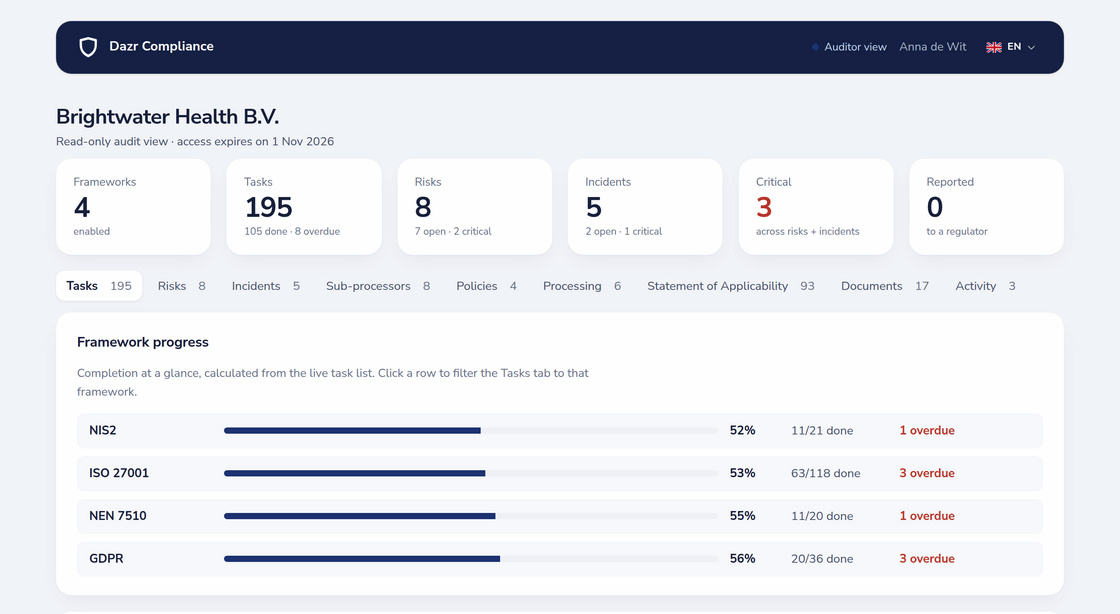
| Separador | Conteúdo |
|---|---|
| Controlos | Todos os controlos com descrição, recomendação, evidências (notas, ligações e ficheiros), comentários e o histórico completo; filtro por referencial e estado |
| Riscos | O registo de riscos com pontuações inerentes e residuais, tratamento e aceitação |
| Incidentes | O registo de incidentes com cronologia, campos de notificação e contagens de prazos |
| Subcontratantes | O registo de fornecedores |
| Políticas | As políticas e as respetivas versões |
| Tratamento | Registo das atividades de tratamento RGPD e AIPD, com transferência do PDF do registo de tratamento e das AIPD |
| Declaração de Aplicabilidade | Aplicabilidade e justificação por controlo, com transferência em PDF |
| Documentos | Os documentos ligados no perfil de compliance |
| Atividade | O registo de atividade desde o início do acesso do auditor, sem detalhes em texto livre |
Os ficheiros de evidências são descarregados através de um proxy autenticado, nunca através de uma ligação direta para o armazenamento. Tudo é só de leitura: qualquer tentativa de alterar dados é recusada.
Comentários, notas e acompanhamento
- Comentários de auditores em qualquer controlo, identificados como tal na conversa do controlo, ao lado dos comentários da sua própria equipa.
- Notas de auditores em incidentes, acrescentadas à cronologia do incidente como um tipo de entrada próprio.
- O acompanhamento faz-se com tarefas: transforme cada observação numa tarefa personalizada com responsável e data-limite (a partir do Basic). Os lembretes de prazo próximo e de atraso acompanham-na como qualquer controlo, e a ISO 22301 e a ISO 27001 incluem os seus próprios controlos de não conformidade e de ação corretiva.
- Ações corretivas a partir de incidentes: um incidente pode ligar a tarefa de ação corretiva que originou, para que a lição aprendida termine numa tarefa acompanhada.
A Dazr não tem um registo separado de constatações com fluxo próprio; as constatações ficam como comentários e tarefas.
Prepare for Audit e a pontuação de preparação
O Prepare for Audit aplica ao seu espaço de trabalho em tempo real as perguntas que um auditor faz nos primeiros dias de um trabalho. Cada verificação tem o resultado aprovado, aviso, falha ou não aplicável, com o detalhe que o justifica e uma ligação ou um campo direto para o corrigir.
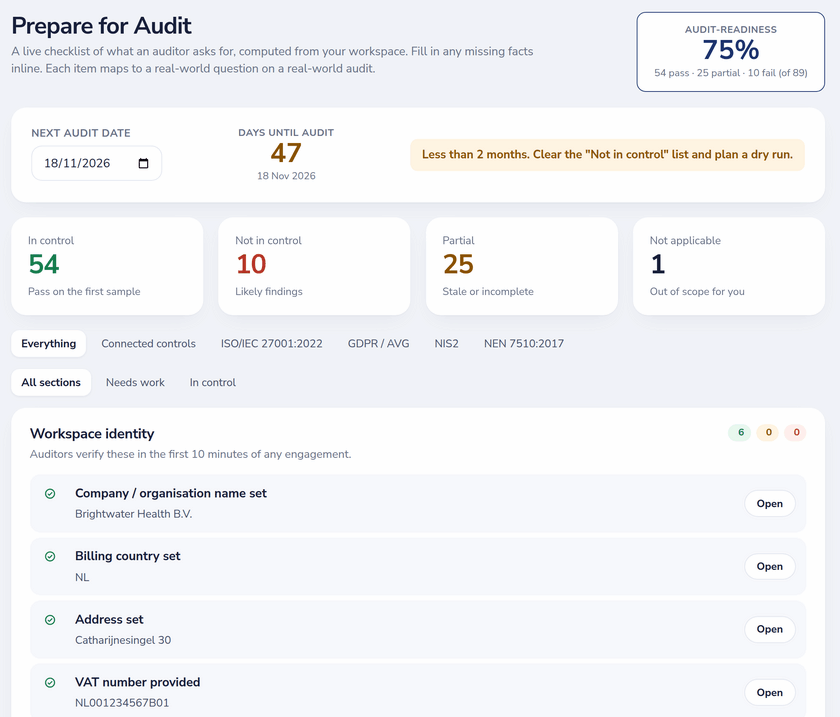
| Secção | Verificações | Exemplos |
|---|---|---|
| Identidade do espaço de trabalho | 6 | Nome da organização, país, morada, número de IVA, responsável de segurança, contacto do EPD |
| Biblioteca de políticas essenciais | 11 | Segurança da informação, utilização aceitável, controlo de acessos, criptografia, manual de resposta a incidentes, plano de continuidade e recuperação, inventário de ativos, registo de fornecedores, diagrama de rede |
| Evidências operacionais | 17 | Responsáveis pelos controlos, nada em atraso há mais de 90 dias, registo de riscos preenchido, riscos críticos mitigados, revisão pela gestão, auditoria interna, formação de sensibilização, teste de phishing, teste de continuidade e recuperação, teste de reposição de cópias de segurança, teste de intrusão, análise de vulnerabilidades, revisão de acessos |
| Por referencial | 2 + específicas | Todos os controlos com responsável, controlos revistos nos últimos 12 meses, mais verificações próprias do referencial, como a análise de impacto no negócio e o programa de exercícios da ISO 22301 |
A pontuação é (aprovadas + 0,5 × avisos) / verificações aplicáveis, apresentada como cartão no painel e registada na tendência. O Prepare for Audit está incluído no Enterprise; nos outros planos, uma pré-visualização mostra quantas lacunas existem, com as duas primeiras por extenso.
A pista de auditoria em PDF e outros ficheiros de entrega
- Pista de auditoria em PDF: capa, resumo com o total de controlos concluídos, em aberto e em atraso, conclusão por referencial, itens pendentes, uma secção por referencial agrupada por tema, o registo de conclusões e uma página de aprovação. Com a marca Dazr no Basic, com o nome da sua empresa no Pro e totalmente white-label no Enterprise: o seu logótipo, subtítulo, texto de rodapé e responsável pela assinatura.
- Declaração de Aplicabilidade em PDF ou XLSX, incluindo as versões aprovadas.
- RGPD: registo das atividades de tratamento do art.º 30.º e relatórios de AIPD em PDF.
- Excel e CSV de fornecedores, ativos, incidentes, riscos, atividades de tratamento, AIPD, controlos, membros, registo de atividade, políticas, respostas da página de confiança e Declaração de Aplicabilidade (a partir do Basic).
Integridade das evidências e o registo de atividade
- Depois de um controlo ser concluído, a nota e a ligação da evidência ficam bloqueadas. Só a data de validade pode ainda ser alterada.
- Todas as ações que alteram o estado ficam no registo de atividade com quem e quando, incluindo as ações realizadas pelo suporte da Dazr. Pesquise, filtre por tipo e data e exporte.
- O registo conserva os 2000 eventos mais recentes no Free, 5000 no Basic, 25 000 no Pro e 50 000 no Enterprise.