As contagens de prazos RGPD e NIS2
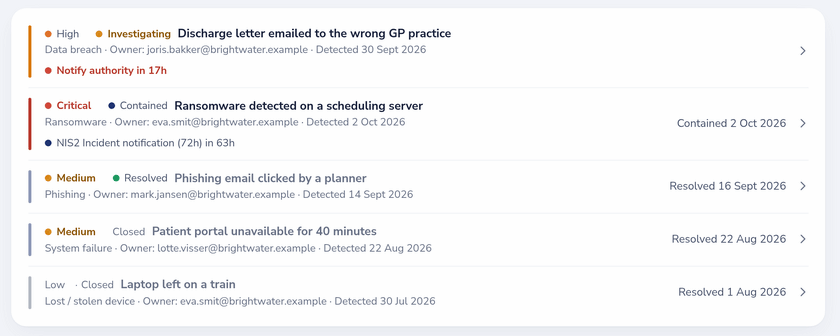
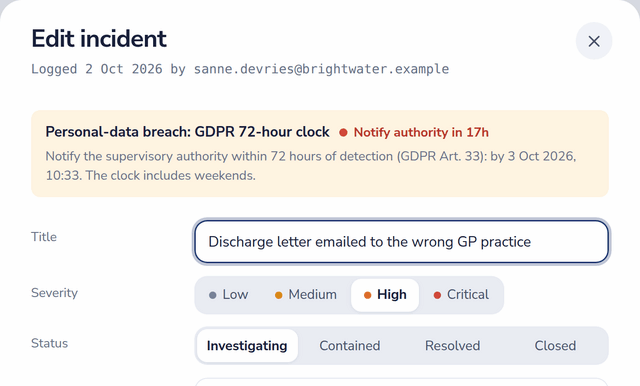
Cada incidente mostra uma contagem decrescente a partir do momento em que tomou conhecimento dele. Uma violação de dados pessoais segue a contagem do artigo 33.º do RGPD: 72 horas para notificar a autoridade de controlo, incluindo fins de semana. Um incidente NIS2 significativo segue os marcos do artigo 23.º: um alerta precoce no prazo de 24 horas, uma notificação do incidente no prazo de 72 horas e um relatório final no prazo de um mês. Registe quando cada um foi enviado e a contagem passa para o seguinte.
A Dazr regista os campos e os registos temporais; a submissão continua a ser feita no portal da sua autoridade. Experimente a calculadora de prazos de notificação de violações gratuita.
É significativo ao abrigo da NIS2?
A verificação de incidentes significativos percorre os critérios do Regulamento de Execução (UE) 2024/2690 para as entidades de infraestrutura digital e de prestação de serviços digitais que abrange, usando os tipos de entidade e o volume de negócios do seu perfil de compliance. O resultado, os critérios correspondentes e a hora da verificação ficam guardados com o incidente, e um resultado significativo ativa os marcos NIS2. Neste site existe também uma verificação de incidentes significativos NIS2 gratuita.
O que contém o registo de um incidente
- Tipo (doze, desde violação de dados e ransomware até incidentes de fornecedores e físicos), gravidade e estado, de em investigação a encerrado.
- Quando ocorreu, foi detetado, contido, erradicado e resolvido, e por quem.
- Os campos do artigo 33.º: tipos de dados afetados e número aproximado de titulares dos dados, consequências prováveis, medidas adotadas, contacto do EPD, a autoridade, a data da comunicação e a referência do processo, e se os titulares dos dados foram notificados.
- Uma cronologia dos acontecimentos, causa raiz, mitigação e lições aprendidas, com ligação a um controlo ou tarefa corretiva.
- Um gráfico de incidentes por gravidade no registo, e o registo nas exportações Excel e CSV.
Um portal público de comunicação de violações
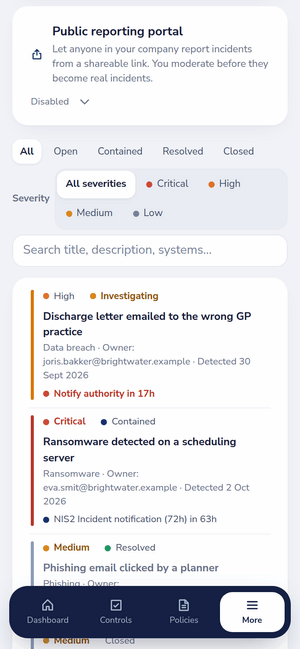
No Enterprise, um administrador ativa uma página de comunicação e partilha a respetiva ligação. Qualquer pessoa pode comunicar uma suspeita de violação sem conta: perguntas simples e o envio de uma captura de ecrã. Uma lista de domínios de e-mail autorizados, uma verificação por prova de trabalho e limites por hora e por dia travam o spam. As comunicações chegam a uma fila que o responsável de segurança aprova para o registo de incidentes, ou rejeita.
No telemóvel, quando é preciso
O portal funciona no telemóvel, em inglês, neerlandês, italiano, alemão, francês, espanhol, polaco, português, romeno, checo, eslovaco, dinamarquês, sueco e norueguês, para quando um incidente não pode esperar pelo portátil. Os membros recebem incidentes atribuídos, os auditores acrescentam notas e os webhooks do Enterprise enviam eventos para o seu sistema de tickets ou de chat.