Onze referenciais, prontos a usar
Ative um referencial e os respetivos controlos chegam como trabalho recorrente. Cada um traz descrição, recomendação e uma periodicidade de revisão predefinida, para que ninguém comece do zero. Os referenciais convivem num único espaço de trabalho: acrescente primeiro a ISO 27001, depois o RGPD e depois a NIS2, sem refazer nada.
| Referencial | Controlos na Dazr | Plano |
|---|---|---|
| ISO 27001:2022 | 118 (93 controlos do Anexo A e cláusulas 4-10) | Todos os planos |
| RGPD | 36 | Todos os planos |
| NIS2 | 21 | Todos os planos |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 e 51 | Pro e Enterprise |
| DORA, EU AI Act, BIO, PCI DSS | 27, 27, 15 e 35 | Enterprise |
O Free inclui um de ISO 27001, RGPD ou NIS2, o Basic dois, o Pro cinco e o Enterprise os onze.
Controlos recorrentes com responsáveis
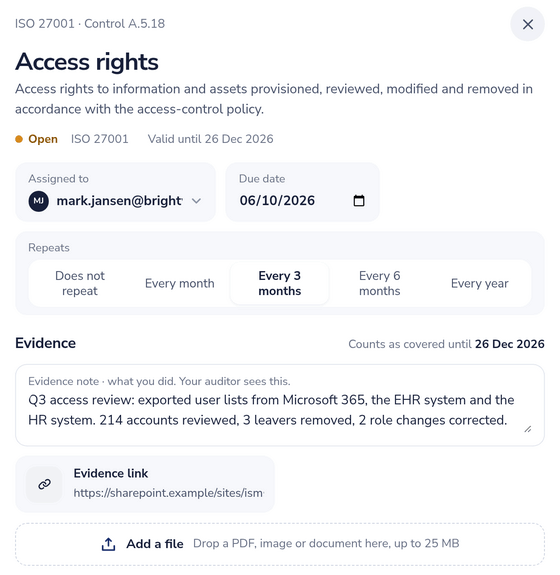
- Atribua um responsável e uma data-limite. O responsável recebe um e-mail quando o controlo é atribuído, 7 dias antes do prazo e semanalmente enquanto estiver em atraso.
- Escolha uma periodicidade: uma vez, todos os meses, a cada 3 meses, a cada 6 meses ou todos os anos. O Enterprise define o seu próprio intervalo por controlo.
- Concluir um controlo bloqueia as evidências e agenda o ciclo seguinte, para que o histórico de cada revisão fique intacto.
- Os comentários por controlo mantêm a discussão junto das evidências; os auditores externos também podem comentar.
- A partir do Basic, acrescente as suas próprias tarefas ao lado dos controlos dos referenciais, para trabalho que nenhuma norma prescreve.
Evidências que não expiram sem aviso
Anexe evidências como nota, ligação ou ficheiro de até 25 MB e atribua-lhes uma data de validade. Um controlo só conta como coberto enquanto as evidências forem válidas. Antes de as evidências caducarem, o responsável é avisado num único resumo diário por e-mail, juntamente com as revisões de fornecedores que estão a vencer. A validade das evidências e os alertas de expiração estão incluídos a partir do Basic.
Declaração de Aplicabilidade
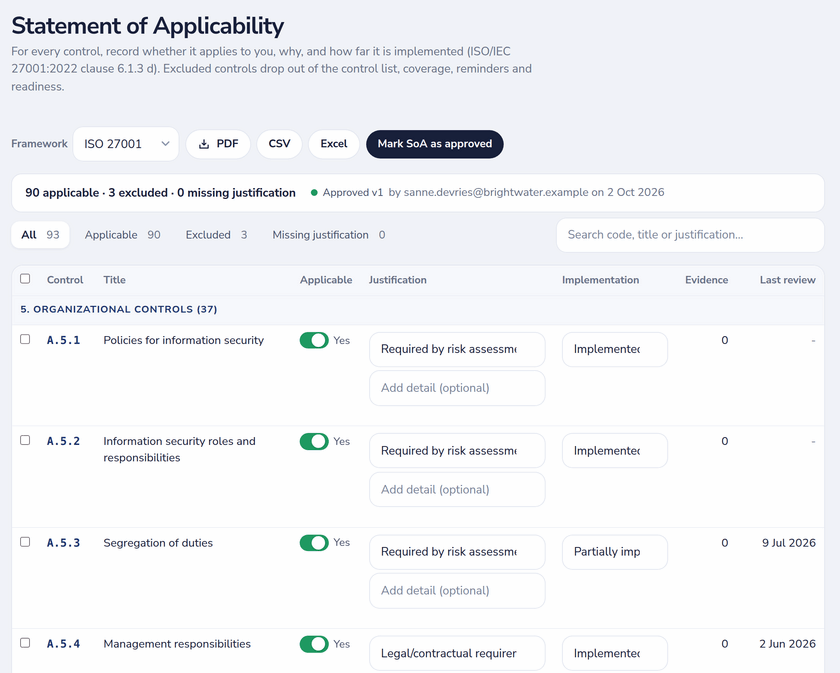
Marque cada controlo da ISO 27001 como aplicável ou não, indique o motivo (avaliação de riscos, requisito legal ou contratual, requisito de negócio ou boa prática) e registe o estado de implementação: implementado, parcial, planeado ou não implementado. Excluir um controlo exige uma justificação, como prevê a cláusula 6.1.3 d). Os controlos excluídos saem da sua lista de controlos e da cobertura.
Aprove uma versão quando a Declaração de Aplicabilidade estiver pronta: a Dazr guarda todas as versões aprovadas, com quem as aprovou e quando, e exporta-as em PDF ou XLSX. Incluído a partir do Basic.
Controlos, riscos, políticas e processos, interligados
Tudo no espaço de trabalho pode remeter para tudo o resto: controlos, riscos, políticas, processos, ativos, fornecedores e atividades de tratamento. Um risco mostra os controlos que o tratam, uma política mostra os controlos que suporta e um processo mostra os controlos, riscos e ativos de que depende. As ligações também ficam visíveis para os auditores, só de leitura.
O registo de processos (Pro e Enterprise) lista os seus processos de negócio com descrição, criticidade e responsável, até 500 por espaço de trabalho, para que o trabalho de continuidade e de risco assente nos processos que importam.
Um painel que mostra a tendência
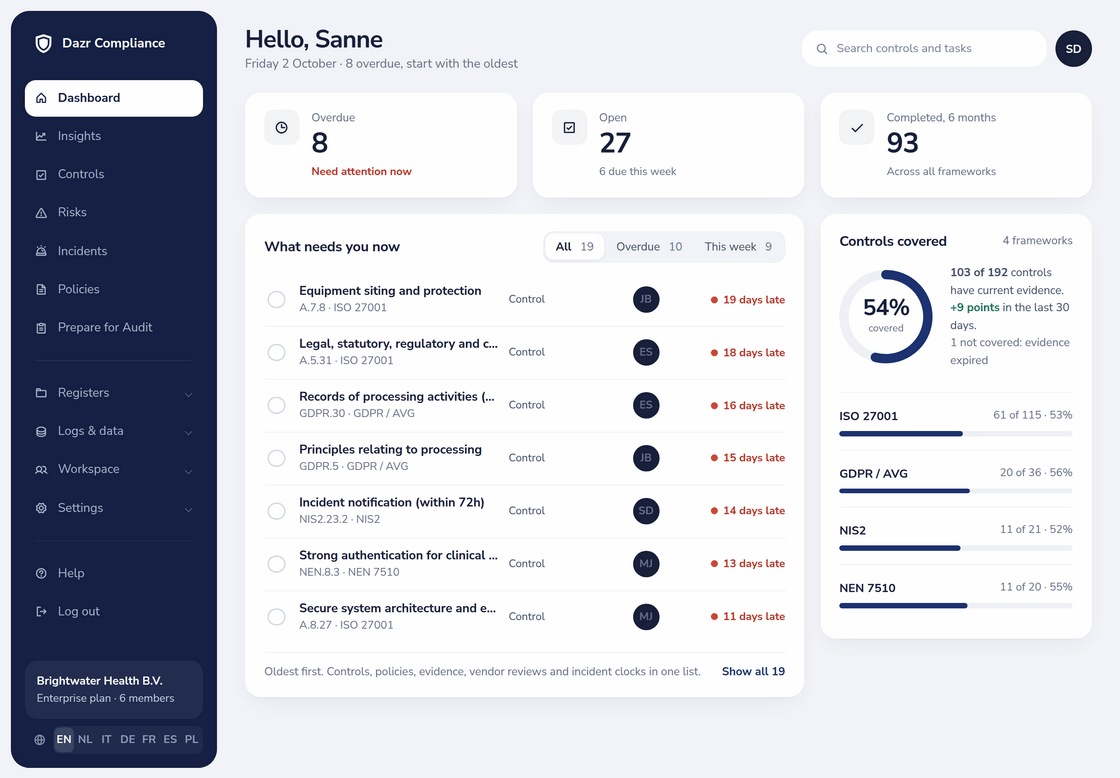
- Controlos cobertos por referencial: quantos controlos têm evidências válidas, com a variação nos últimos 30 dias.
- O que exige a sua atenção agora: controlos, políticas, evidências e revisões de fornecedores em atraso ou com prazo próximo, numa só lista, dos mais antigos para os mais recentes.
- Instantâneos diários de cobertura desenham a tendência, para ver se o programa está a melhorar ou a derrapar.
- No Enterprise, um cartão de preparação para auditoria do Prepare for Audit aparece ao lado.