Compliance, die weiterläuft.
ISO 27001, DSGVO, NIS2 und acht weitere Frameworks als wiederkehrende Maßnahmen mit Verantwortlichen, Nachweisen und Erinnerungen. Vorfall-Fristen, Register und ein Auditor-Login in einem in der EU gehosteten Arbeitsbereich, für Teams jeder Größe bis zum Konzern.
Kostenlos für einen Nutzer. Keine Karte nötig.
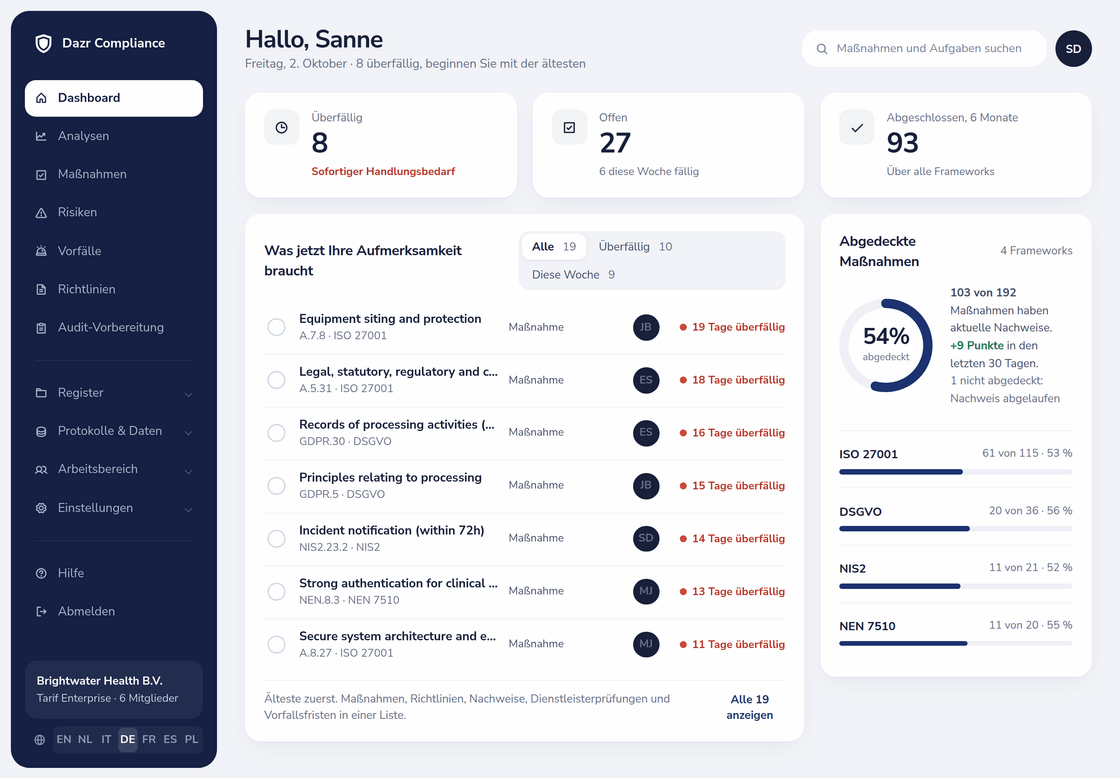
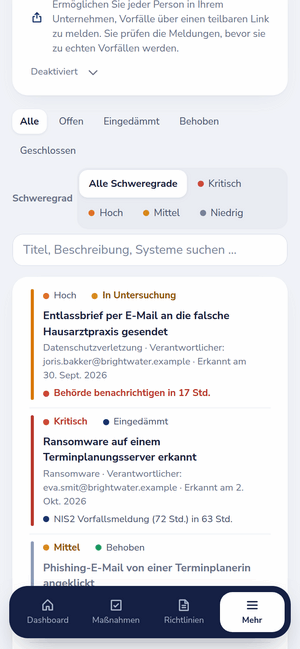
Das Dashboard: überfällige Arbeit, diese Woche und Abdeckung je Framework. Rechts das Vorfallregister auf einem Smartphone.
Frameworks hinzufügen, ohne neu aufzubauen. ISO 27001:2022 umfasst alle 93 Annex-A-Maßnahmen und die Abschnitte 4-10.
Wählen Sie ein Modul und sehen Sie den Bildschirm.
Echte Bildschirme aus einem Demo-Arbeitsbereich. Klicken Sie auf einen Tab, um zu wechseln.
Jede Maßnahme mit Verantwortlichen und im Zeitplan.
Jede Maßnahme kommt mit Beschreibung, Empfehlung und Prüfintervall. Weisen Sie einen Verantwortlichen zu, hängen Sie Nachweise an und legen Sie fest, wie lange sie gültig bleiben. Verknüpfen Sie dann die Risiken, Richtlinien und Prozesse, die sie abdeckt. Erinnerungen, wöchentliche Mahnungen bei Überfälligkeit und eine tägliche Ablaufübersicht halten alles in Bewegung, mit oder ohne Berater.
ISMS und Maßnahmen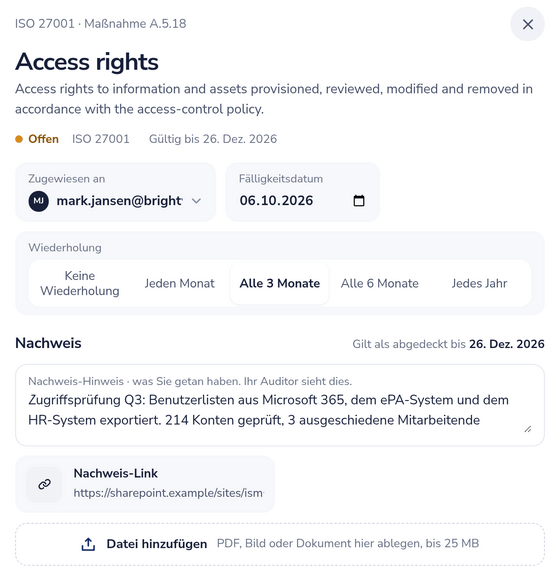
Das Risiko vor und nach den Maßnahmen sehen.
Bewerten Sie Eintrittswahrscheinlichkeit und Auswirkung auf 5-stufigen Skalen, inhärentes und Restrisiko nebeneinander. Wählen Sie eine Behandlung, einen Verantwortlichen und eine Frist. Wird ein Risiko akzeptiert, werden die Begründung und ein servergestempelter Freigeber festgehalten.
Risikomanagement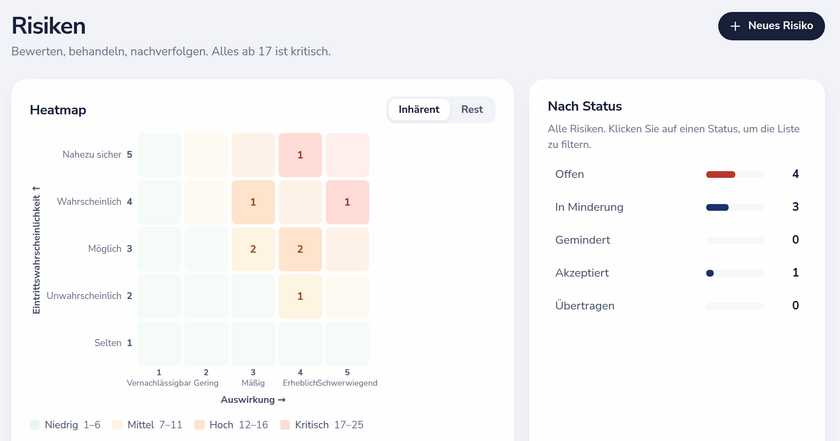
Jede Frist im Countdown.
Erfassen Sie einen Vorfall, und die Uhren laufen: 72 Stunden nach Art. 33 DSGVO; 24 Stunden, 72 Stunden und ein Monat nach NIS2. Eine Prüfung nach der Verordnung (EU) 2024/2690 erkennt erhebliche Vorfälle. In Enterprise speist eine öffentliche Meldeseite Ihre Warteschlange.
Vorfallmanagement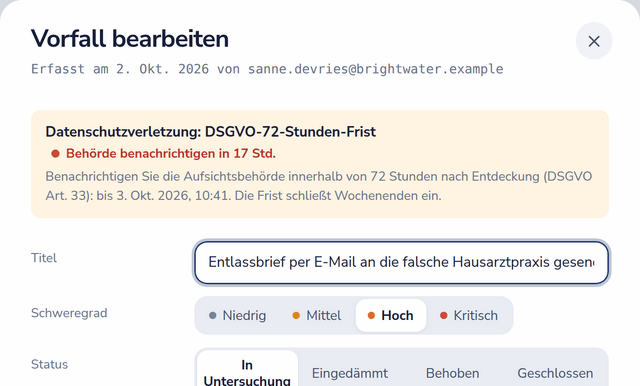
Geben Sie Ihrem Auditor einen Login.
Laden Sie einen Auditor für 1 bis 60 Tage ein. Er meldet sich mit einem einmaligen Code an und liest jedes Register, mit Raum für Kommentare. Exportieren Sie die freigegebene Erklärung zur Anwendbarkeit und einen Audit-Trail als PDF; in Enterprise bewertet die Audit-Vorbereitung Ihre Bereitschaft.
Auditmanagement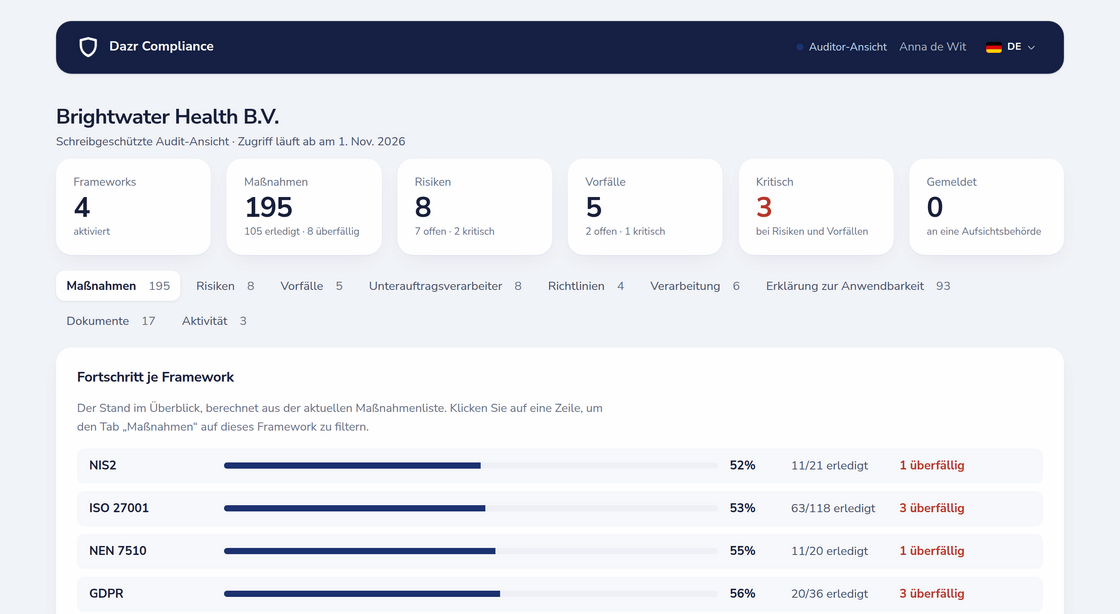
Datenschutzverzeichnisse, die aktuell bleiben.
Führen Sie das Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 und Ihre DSFAs verknüpft mit den Dienstleistern und Risiken dahinter. Jeder Dienstleister trägt seinen AVV, seine Zertifikate, seinen Datenzugriff und ein Prüfdatum, das Sie erinnert.
Datenschutz (VVT und DSFA)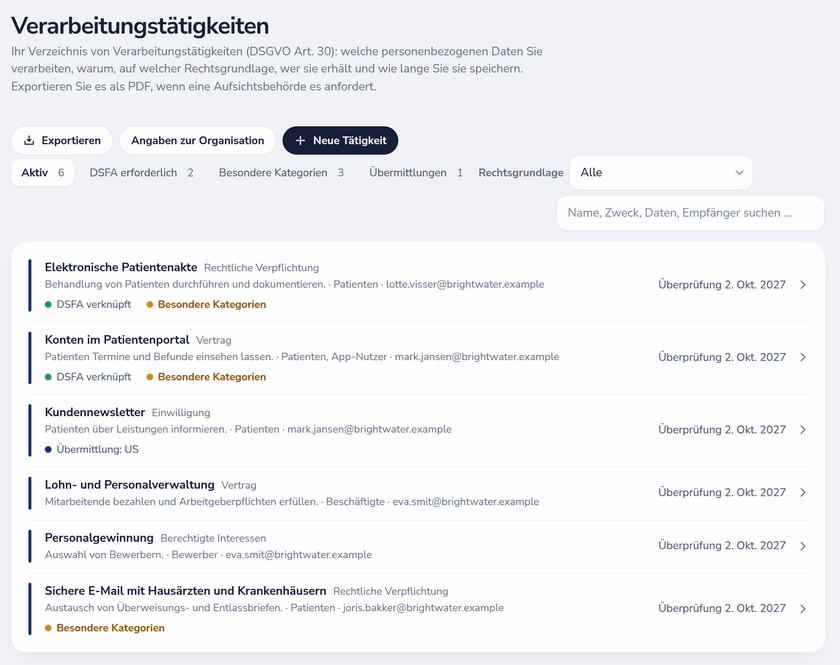
Richtlinien, die Menschen wirklich lesen.
Starten Sie mit einer Vorlage, geben Sie frei, veröffentlichen Sie und sehen Sie je Version, wer sie bestätigt hat. Beantworten Sie Sicherheitsfragebögen Ihrer Kunden einmal auf einer Trust-Seite und teilen Sie einen Link; sensible Antworten warten auf Ihre Freigabe.
Richtlinienmanagement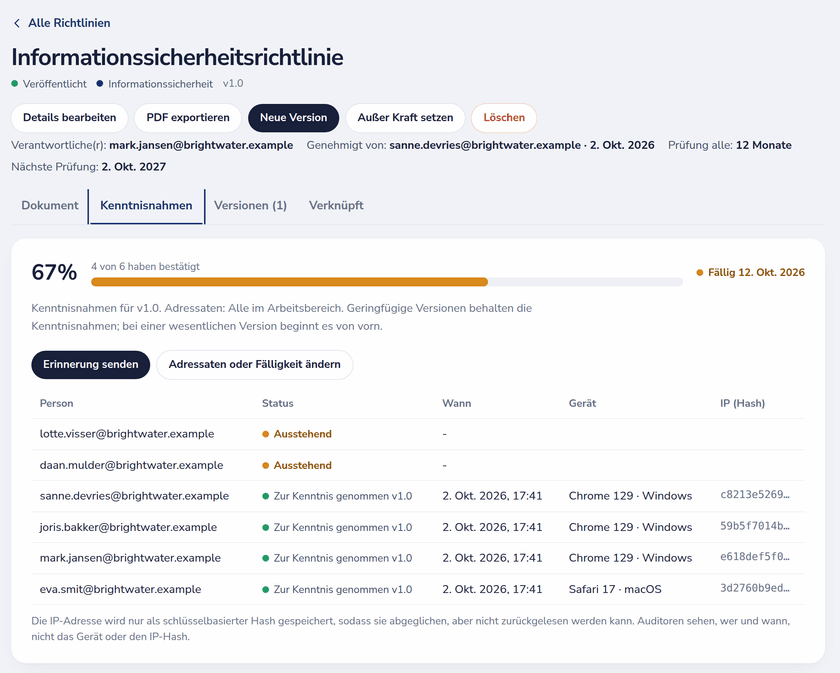
Eine Plattform, neun Module.
Jedes mit eigener Seite und Factsheet.
Gebaut für die Prüfung durch Konzerne.
Was Sicherheit und Einkauf fragen werden, beantwortet.
- Anbieter
- Dazr, Italien (USt-IdNr. IT 02801250065)
- Gebaut für
- Pflegeeinrichtungen, öffentliche Stellen, Finanzunternehmen und SaaS-Anbieter
- Erste Schritte
- Selbst anmelden; begleitete Implementierung in Enterprise
Öffentliche Preise.
Pro Monat, zzgl. MwSt. Monatlich abgerechnet, jederzeit kündbar.
Mehrere Gesellschaften, individuelle Integrationen oder ein dedizierter Customer-Success-Manager? Custom wird auf Anfrage bepreist. Alle Funktionen vergleichen
Sehen Sie es mit Ihren Frameworks.
Melden Sie sich mit Google, Microsoft oder Ihrer Arbeits-E-Mail an, ohne Karte. Oder buchen Sie eine Demo mit unserem Team.
Kostenlose Tools und Leitfäden: ein Rechner für Meldefristen bei Datenschutzverletzungen, NIS2-Prüfungen auf erhebliche Vorfälle und Geltungsbereich, ein ISO-27001-Audit-Schätzer, Leitfäden zu NIS2, DORA, dem AI Act und dem CRA sowie Länderseiten für die Niederlande und Italien.