Startseite › Frameworks › ISO 27701

Datenschutzmanagement nach ISO 27701.

ISO 27701 läuft neben ISO 27001, mit den Pflichten von Verantwortlichen und Auftragsverarbeitern als getrennte Maßnahmen, einem DSFA-Register und einem Dienstleisterverzeichnis. Ab Pro enthalten, 99 € im Monat.

Auf einen Blick

  • Abschnitte 5-8: PIMS-spezifische Erweiterungen der ISO-27001-Abschnitte 4-10: Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung, Verbesserung.
  • Anhang A (Verantwortlicher): 31 Maßnahmen speziell für Verantwortliche: Rechtsgrundlage, Rechte betroffener Personen, Transparenz, Speicherdauer, Übermittlungen.
  • Anhang B (Auftragsverarbeiter): 18 Maßnahmen speziell für Auftragsverarbeiter: vertragliche Grundlage, Steuerung von Unterauftragsverarbeitern, Unterstützung des Verantwortlichen, Übermittlungen.
  • Zuordnung zur DSGVO: PIMS-Klauseln, in Anhang D den Artikeln 5-49 der DSGVO zugeordnet, für die gemeinsame Nutzung.

Auf dieser Seite

  1. Was ist ISO 27701?
  2. Wer die Anforderungen erfüllen muss
  3. Zentrale ISO-27701-Maßnahmen in Dazr
  4. Worauf Auditoren achten
  5. Wie Dazr bei ISO 27701 hilft

Was ist ISO 27701?

Stand: 1. Oktober 2026. ISO/IEC 27701:2025 wurde am 14. Oktober 2025 veröffentlicht und ersetzt die Ausgabe 2019; sie ist nun ein eigenständiger Standard für Managementsysteme und keine Erweiterung der ISO 27001 mehr (Kiwa). Der Maßnahmensatz von Dazr folgt der Struktur der Ausgabe 2019 mit Verantwortlichen und Auftragsverarbeitern, die inhaltlich fortgeführt wird; klären Sie den Übergangszeitplan mit Ihrer Zertifizierungsstelle.

ISO/IEC 27701:2019 (Datenschutz-Informationsmanagementsystem). Organisationen, die bereits ein ISMS nach ISO 27001 betreiben und eine datenschutzspezifische Erweiterung brauchen: Verantwortliche, Auftragsverarbeiter und gemeinsam Verantwortliche, die ein einziges zertifizierbares PIMS im Einklang mit der DSGVO wollen.

Wer die Anforderungen erfüllen muss

  • B2B-SaaS-Unternehmen mit ISO-27001-Zertifizierung, die eine Datenschutz-Ergänzung wünschen
  • Auftragsverarbeiter (insbesondere Plattformen, die personenbezogene Daten von Kunden hosten)
  • Verantwortliche in regulierten Branchen (Gesundheit, Finanzen, öffentlicher Sektor)
  • Multinationale Konzerne, die die DSGVO neben anderen Datenschutzregimen betreiben (CCPA, LGPD, PIPL)

Zentrale ISO-27701-Maßnahmen in Dazr

Abschnitte 5-8PIMS-spezifische Erweiterungen der ISO-27001-Abschnitte 4-10: Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung, Verbesserung.
Anhang A (Verantwortlicher)31 Maßnahmen speziell für Verantwortliche: Rechtsgrundlage, Rechte betroffener Personen, Transparenz, Speicherdauer, Übermittlungen.
Anhang B (Auftragsverarbeiter)18 Maßnahmen speziell für Auftragsverarbeiter: vertragliche Grundlage, Steuerung von Unterauftragsverarbeitern, Unterstützung des Verantwortlichen, Übermittlungen.
Zuordnung zur DSGVOPIMS-Klauseln, in Anhang D den Artikeln 5-49 der DSGVO zugeordnet, für die gemeinsame Nutzung.

Worauf Auditoren achten

ISO-27701-Audits prüfen stichprobenartig dieselben Nachweise wie bei ISO 27001, dazu die PIMS-spezifischen Klauseln: Pflichten der Verantwortlichen in Anhang A und Pflichten der Auftragsverarbeiter in Anhang B, wobei ein DSFA-Register und eine Liste der Unterauftragsverarbeiter routinemäßige Prüfgegenstände sind.

Wie Dazr bei ISO 27701 hilft

Mit Dazr Compliance können Sie:

  • ISO-27701-Maßnahmen in einem Arbeitsbereich auf ein bestehendes ISO-27001-Programm aufsetzen
  • Die Aufteilung in Verantwortlichen / Auftragsverarbeiter mit getrennten Maßnahmensätzen betreiben
  • DSFAs und Verzeichnisse von Verarbeitungstätigkeiten in eigenen Registern und Unterauftragsverarbeiter im Dienstleisterregister führen
  • Nachweise zu Übermittlungen, SCC und TIA an den zugehörigen Maßnahmen verlinken
  • Dem Auditor eine schreibgeschützte Ansicht übergeben, die ISMS und PIMS gemeinsam abdeckt
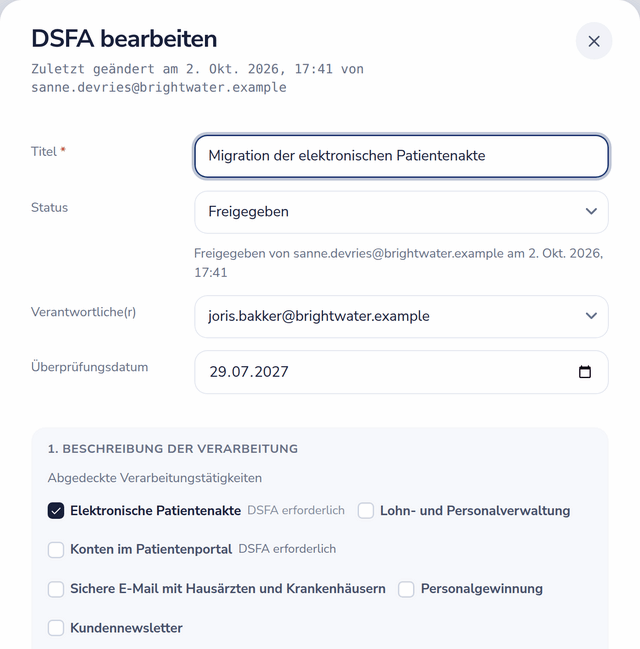
Datenschutz-Folgenabschätzung mit Status, Freigabestempel, verantwortlicher Person, Überprüfungstermin und den abgedeckten Verarbeitungstätigkeiten
Eine DSFA mit Freigabestempel, verantwortlicher Person, Überprüfungstermin und den abgedeckten Tätigkeiten.

Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›

Fragen zu ISO 27701, beantwortet.

Brauchen wir zuerst ISO 27001?

In der Ausgabe 2019 ja: Sie erweitert ein ISMS nach ISO 27001. Die Ausgabe 2025 ist eigenständig, auch wenn die meisten Organisationen sie weiterhin neben ISO 27001 betreiben. Dazr lässt Sie beide Frameworks aktivieren; dieselben Nachweise dienen oft beiden.

Sind wir Verantwortlicher, Auftragsverarbeiter oder beides?

Die meisten B2B-SaaS-Anbieter sind Auftragsverarbeiter für Kundendaten und Verantwortliche für Marketing- und HR-Daten. Dazr lässt Sie beide Rollen erfassen und führt die Maßnahmen aus Anhang A und Anhang B parallel, wo sie zutreffen.

Wie unterscheidet sich das von der DSGVO?

Die DSGVO ist das Gesetz; ISO 27701 ist ein zertifizierbares Managementsystem, das hilft, die Einhaltung nachzuweisen. Die Plattform verfolgt beides: Artikel 30 und 33 DSGVO neben ISO 27701 Anhang A und B.

Wo werden die Daten gehostet?

Ausschließlich in der Europäischen Union. Datensätze des Arbeitsbereichs sind im Ruhezustand auf Anwendungsebene mit AES-256-GCM verschlüsselt; hochgeladene Nachweisdateien verlassen sich auf die Verschlüsselung im Ruhezustand des Speicheranbieters. Italienische Gesellschaft, EU-Rechtsraum.

Starten Sie Ihr ISO-27701-Programm.