Startseite › Frameworks › ISO 27001

ISO-27001-Compliance-Software.

Alle 93 Controls aus Anhang A und die Abschnitte 4 bis 10 laufen nach Plan, mit Verantwortlichen, Nachweisen und Erinnerungen. Wenn der Auditor kommt, sind Ihre Erklärung zur Anwendbarkeit, Ihr Risikoregister und Ihr Aktivitätsprotokoll bereit. Kostenlos für ein Framework; bezahlte Tarife ab 99 € im Monat. Erklärung zur Anwendbarkeit mit Beispiel · ISMS-Software kostenlos.

Auf einen Blick

  • A.5 Organisatorisch: 37 Maßnahmen zu Richtlinien, Rollen, Lieferantenbeziehungen, Bedrohungsinformationen, Reaktion auf Vorfälle.
  • A.6 Personen: 8 Maßnahmen zu Überprüfung, Beschäftigungsbedingungen, Sensibilisierung, Disziplinarverfahren.
  • A.7 Physisch: 14 Maßnahmen zu Perimeter, Geräten, sicherer Entsorgung, aufgeräumtem Arbeitsplatz.
  • A.8 Technologisch: 34 Maßnahmen zu Zugriffskontrolle, Kryptografie, Logging, Schwachstellenmanagement, BCP-IT.

Auf dieser Seite

  1. Was ist ISO 27001?
  2. Wer die Anforderungen erfüllen muss
  3. Zentrale ISO-27001-Maßnahmen in Dazr
  4. Worauf Auditoren achten
  5. Wie Dazr bei ISO 27001 hilft

Was ist ISO 27001?

ISO/IEC 27001:2022. B2B-SaaS-Unternehmen, Beratungen, Finanzdienstleister, Gesundheitswesen und jede Organisation, deren Kunden in der Beschaffung ein ISO-27001-Zertifikat verlangen.

Wer die Anforderungen erfüllen muss

  • B2B-SaaS-Unternehmen, deren Kunden in der Beschaffung ISO 27001 verlangen
  • Managed-Service-Provider (MSPs) und Beratungen
  • Finanzdienstleister und Fintech, die sich zusätzlich zu ISO 27001 auf DORA vorbereiten
  • Einrichtungen des Gesundheitswesens, die NEN 7510 auf ISO 27001 aufsetzen

Zentrale ISO-27001-Maßnahmen in Dazr

A.5 Organisatorisch37 Maßnahmen zu Richtlinien, Rollen, Lieferantenbeziehungen, Bedrohungsinformationen, Reaktion auf Vorfälle.
A.6 Personen8 Maßnahmen zu Überprüfung, Beschäftigungsbedingungen, Sensibilisierung, Disziplinarverfahren.
A.7 Physisch14 Maßnahmen zu Perimeter, Geräten, sicherer Entsorgung, aufgeräumtem Arbeitsplatz.
A.8 Technologisch34 Maßnahmen zu Zugriffskontrolle, Kryptografie, Logging, Schwachstellenmanagement, BCP-IT.

Worauf Auditoren achten

Ein Stage-1-Audit ist die Dokumentenprüfung; Stage 2 ist die Stichprobe von Nachweisen. Dazr ist auf Stage 2 ausgerichtet: Jede Maßnahme wiederholt sich mit Verantwortlichem, Nachweis und einem Eintrag im Aktivitätsprotokoll bei Abschluss.

Wie Dazr bei ISO 27001 hilft

Mit Dazr Compliance können Sie:

  • Die Erklärung zur Anwendbarkeit im Portal pflegen: Anwendbarkeit und Begründung pro Maßnahme, freigegebene Versionen, PDF- und XLSX-Export
  • Vierteljährliche Zugriffsüberprüfungen, jährliche Managementbewertungen und Überprüfungen der Risikobehandlung im Rhythmus mit E-Mail-Erinnerungen durchführen
  • Das Risikoregister mit Heatmaps für Brutto- und Restrisiko, Behandlungsoptionen und dokumentierter Risikoakzeptanz führen (ab Pro)
  • Das Vorfallsregister mit Feldern für die Meldung an die Behörde betreiben
  • Dem Auditor für die Stichprobe in Stage 2 eine schreibgeschützte Ansicht oder einen PDF-Audit-Trail in einer Datei übergeben
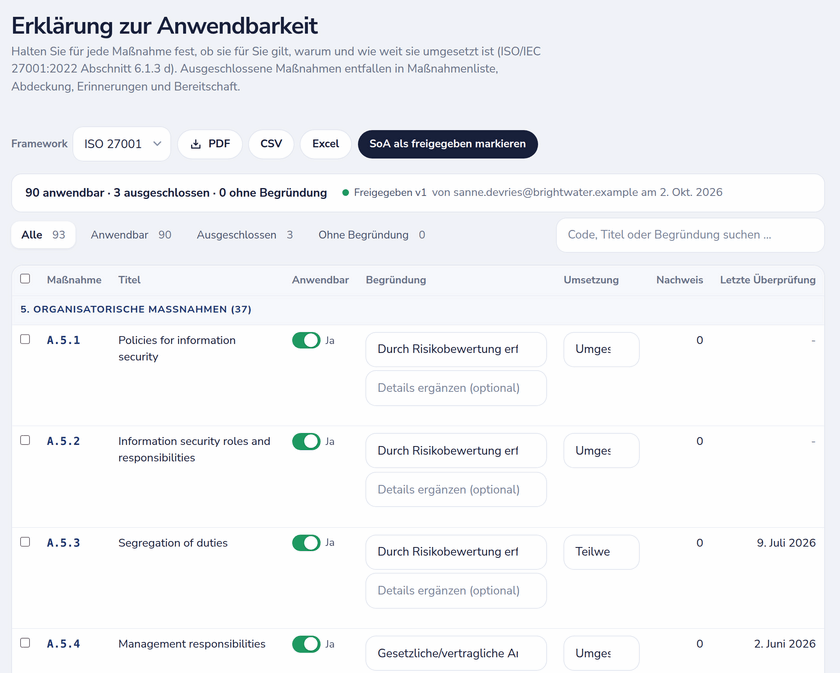
ISO-27001-Erklärung zur Anwendbarkeit mit Anwendbarkeit, Begründung, Umsetzungsstatus und einer freigegebenen Version
Die Erklärung zur Anwendbarkeit: Anwendbarkeit, Begründung und Umsetzung pro Maßnahme, mit der freigegebenen Version.

Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›

Fragen zu ISO 27001, beantwortet.

Wie viele Maßnahmen deckt die Plattform ab?

Alle 93 Maßnahmen aus Anhang A der ISO 27001:2022 sowie die Anforderungen an Managementsysteme der Abschnitte 4-10 (Geltungsbereich, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung, Verbesserung). Jede Maßnahme hat eine Beschreibung, eine Empfehlung und einen voreingestellten Überprüfungsrhythmus.

Ist das für Stage 1 oder Stage 2?

Für beide. Stage 1 ist die Dokumentenprüfung; Stage 2 ist die Stichprobe von Nachweisen. Dazr hält die SoA, das Risikoregister, das Vorfallsregister, die Nachweise zu den Maßnahmen und das Aktivitätsprotokoll für beide an einem Ort.

Kann ich meine Erklärung zur Anwendbarkeit in Dazr führen?

Ja. Markieren Sie jede Maßnahme als anwendbar oder nicht, mit Begründung und Umsetzungsstatus, geben Sie eine Version frei und exportieren Sie sie als PDF oder XLSX; ausgeschlossene Maßnahmen verschwinden aus Ihrer Maßnahmenliste. Sie können auch weiterhin ein bestehendes SoA-Dokument verlinken.

Akzeptiert mein externer Auditor die hier geführten Nachweise?

Dazr gibt Auditoren, was sie typischerweise verlangen: ein Aktivitätsprotokoll mit Zeitstempel und verantwortlicher Person, Nachweise an jeder Maßnahme, zeitlich begrenzten schreibgeschützten Auditor-Zugang und Exporte. Ob diese Nachweise ausreichen, entscheidet immer der Auditor.

Welche ISO-27001-Software eignet sich für KMU in den Niederlanden?

Achten Sie auf vier Dinge: den vollständigen Satz an Maßnahmen aus ISO 27001:2022 mit einer Erklärung zur Anwendbarkeit, eine Oberfläche in der Sprache der Menschen, die die Arbeit machen, Speicherung in der EU und einen Preis, für den Sie kein Beschaffungsprojekt brauchen. Dazr Compliance erfüllt alle vier: Die Maßnahmenbibliothek (alle 93 Controls aus Anhang A plus die Abschnitte 4-10) ist im kostenlosen Tarif enthalten, die Erklärung zur Anwendbarkeit, das Risikoregister, der Zugang für Auditoren und bis zu fünf Personen kommen mit Pro für 99 € im Monat, das Portal gibt es auf Niederländisch und in jeder anderen Sprache dieser Website, und die Daten bleiben in der EU.

Starten Sie Ihr ISO-27001-Programm.