Was ist NIS2?
EU-NIS2-Richtlinie (Richtlinie (EU) 2022/2555). Wesentliche und wichtige Einrichtungen nach NIS2: Energie, Verkehr, Bankwesen, Finanzmarktinfrastruktur, Gesundheit, Trinkwasser, Abwasser, digitale Infrastruktur, Verwaltung von IKT-Diensten, öffentliche Verwaltung, Post- und Kurierdienste, Lebensmittel, Chemie, Herstellung, Forschung.
Wer die Anforderungen erfüllen muss
Ob Sie wesentlich oder wichtig sind, hängt vom Sektor in Anhang I oder II der Richtlinie und von Ihrer Größe ab. Die NIS2-Betroffenheitsprüfung wendet dieselben Regeln an.
- Sektoren aus Anhang I (Energie, Verkehr, Bankwesen, Finanzmarktinfrastrukturen, Gesundheit, Trinkwasser, Abwasser, digitale Infrastruktur, Verwaltung von IKT-Diensten, öffentliche Verwaltung und Weltraum): wesentlich, wenn groß, wichtig, wenn mittelgroß.
- Verwaltung von IKT-Diensten umfasst Managed Service Provider (MSP) und Managed Security Service Provider (MSSP), die Geschäftskunden betreuen. Ein MSP mit 150 Beschäftigten ist in der Regel mittelgroß und damit eine wichtige Einrichtung; oberhalb der Schwellenwerte für mittlere Unternehmen ist er wesentlich.
- Sektoren aus Anhang II (Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, verarbeitendes Gewerbe, digitale Dienste und Forschung): wichtig, wenn mittelgroß oder groß.
- Unabhängig von der Größe: qualifizierte Vertrauensdiensteanbieter, TLD-Namenregister, DNS-Diensteanbieter und die zentrale Bundes- bzw. Staatsverwaltung sind wesentlich; Anbieter öffentlicher elektronischer Kommunikationsnetze oder -dienste und nicht qualifizierte Vertrauensdiensteanbieter sind wesentlich, wenn sie groß oder, bei elektronischer Kommunikation, mittelgroß sind, sonst wichtig.
- Unterhalb der Schwelle: Kleinst- und Kleinunternehmen in Sektoren aus Anhang I und II fallen nicht darunter, außer es greifen die größenunabhängigen Regeln oben oder die Behörde bestimmt sie.
Mittelgroß heißt 50 bis 249 Beschäftigte und ein Jahresumsatz bis 50 Mio. € oder eine Bilanzsumme bis 43 Mio. € (Empfehlung 2003/361/EG der Kommission); groß liegt darüber. Nationales Recht kann Sektoren ergänzen oder kleinere Einrichtungen bestimmen; Italien zum Beispiel ergänzt eigene Anhänge.
Zentrale NIS2-Maßnahmen in Dazr
Nationale Umsetzung
Stand: 19. Oktober 2026. NIS2 ist eine Richtlinie, die Pflichten, die tatsächlich für Sie gelten, ergeben sich daher aus Ihrem nationalen Recht und Ihrer Behörde. Für Österreich: NISG 2026 verständlich erklärt.
Fertige nationale Frameworks. Neben EU-NIS2 enthält Dazr die italienischen ACN-Basismaßnahmen (ACN) und die tschechischen NÚKIB-Maßnahmen der Verordnungen 409/2025 und 410/2025 (NÚKIB) als eigene Frameworks, mit den nationalen Meldefristen.
Weitere Länderseiten, in der Landessprache. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Durchführungsverordnung (EU) 2024/2690. Für DNS-Diensteanbieter, TLD-Namenregister, Cloud- und Rechenzentrumsanbieter, Content-Delivery-Netzwerke, Anbieter verwalteter (Sicherheits-)Dienste, Online-Marktplätze, Suchmaschinen, soziale Netzwerke und Vertrauensdiensteanbieter legt diese Verordnung der Kommission die technischen und methodischen Anforderungen hinter den Maßnahmen nach Artikel 21 fest und bestimmt, wann ein Vorfall als erheblich gilt. Siehe die Checkliste zur Verordnung 2024/2690 und das Prüfwerkzeug für erhebliche Vorfälle.
Quellen: Richtlinie (EU) 2022/2555, Durchführungsverordnung (EU) 2024/2690, Forvis Mazars zum Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 in Polen (biznes.gov.pl).
Worauf Auditoren achten
NIS2 verlangt insbesondere Nachweise über die Freigabe durch das Leitungsorgan, Risikobewertungen der Lieferkette und den Meldezyklus für Vorfälle: Frühwarnung nach 24 Stunden, Zwischenbericht nach 72 Stunden, Abschlussbericht nach 1 Monat. Dazr hält die Nachweise für alle drei bereit.
So unterstützt Dazr bei NIS2
Mit Dazr Compliance können Sie:
- Die Cybersicherheits-Risikomanagementmaßnahmen nach Artikel 21 als wiederkehrende Maßnahmen pflegen
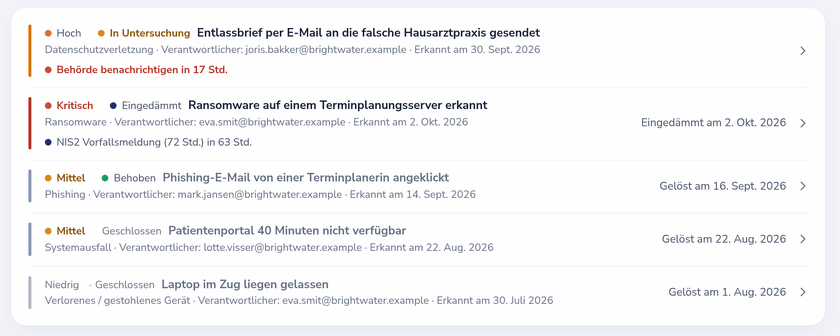
- Das Vorfallsregister mit den Meldezeitstempeln für 24 h / 72 h / 1 Monat und den Aktenzeichen der Behörde führen
- Lieferanten im Dienstleisterregister mit Links zu AVV und Zertifikaten sowie Prüf- und Ablaufdaten prüfen (Pro und Enterprise)
- Das Datum der Freigabe durch das Leitungsorgan im Compliance-Profil festhalten, jährlich aktualisiert
- Der zuständigen Behörde einen Audit-Trail als einzelnes PDF oder eine schreibgeschützte Ansicht übergeben
Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›