Startseite › Frameworks › ISO 22301

Business-Continuity-Management nach ISO 22301.

ISO 22301 wird zu 25 wiederkehrenden Maßnahmen: Business-Impact-Analyse, Notfallpläne, Übungen, internes Audit und Managementbewertung, jeweils mit Verantwortlichen und Nachweisen. Ab Pro enthalten, 99 € im Monat.

Auf einen Blick

  • Abschnitt 4: Kontext der Organisation: Geltungsbereich, interessierte Parteien, Abhängigkeiten.
  • Abschnitt 6: Planung: BIA, Risikobewertung, Strategie und Lösungen für die Business Continuity.
  • Abschnitt 8: Betrieb: BCP-Dokumentation, Verfahren zur Reaktion auf Vorfälle, Kommunikation, Übungsprogramm.
  • Abschnitt 9: Bewertung der Leistung: Überwachung, internes Audit, Managementbewertung.

Auf dieser Seite

  1. Was ist ISO 22301?
  2. Wer die Anforderungen erfüllen muss
  3. Zentrale ISO-22301-Maßnahmen in Dazr
  4. Worauf Auditoren achten
  5. Wie Dazr bei ISO 22301 hilft

Was ist ISO 22301?

ISO 22301:2019 (Business-Continuity-Managementsysteme). Jede Organisation, deren Kunden, Aufsichtsbehörden oder Leitungsgremium eine nachweisbare Business Continuity verlangen: Finanzdienstleistungen, Gesundheitswesen, Versorger, Fertigung, B2B-SaaS, IKT-Drittparteien.

Wer die Anforderungen erfüllen muss

  • Finanzdienstleistungen und Fintech (oft in Kombination mit DORA)
  • Gesundheitsdienstleister (oft in Kombination mit NEN 7510 oder HIPAA-Entsprechungen)
  • Kritische Infrastruktur: Energie, Wasser, Verkehr
  • B2B-SaaS mit strengen Kunden-SLAs
  • IKT-Drittparteien, die regulierte Unternehmen unterstützen

Zentrale ISO-22301-Maßnahmen in Dazr

Abschnitt 4Kontext der Organisation: Geltungsbereich, interessierte Parteien, Abhängigkeiten.
Abschnitt 6Planung: BIA, Risikobewertung, Strategie und Lösungen für die Business Continuity.
Abschnitt 8Betrieb: BCP-Dokumentation, Verfahren zur Reaktion auf Vorfälle, Kommunikation, Übungsprogramm.
Abschnitt 9Bewertung der Leistung: Überwachung, internes Audit, Managementbewertung.
Abschnitt 10Verbesserung: Nichtkonformität, Korrekturmaßnahme, fortlaufende Verbesserung.

Worauf Auditoren achten

ISO-22301-Auditoren prüfen drei Dinge stichprobenartig: eine aktuelle BIA mit RTO und RPO pro Prozess, einen BCP, der in den letzten 12 Monaten tatsächlich getestet wurde, mit dokumentierten Feststellungen, und Nachweise der Managementbewertung. Dazr hält den Rhythmus ein.

Wie Dazr bei ISO 22301 hilft

Mit Dazr Compliance können Sie:

  • Die Business-Impact-Analyse mit RTO und RPO pro Prozess verlinken und regelmäßig überprüfen
  • BCP- und DR-Testübungen als wiederkehrende Maßnahmen mit dokumentierten Feststellungen verfolgen
  • Kritische Lieferanten im Dienstleisterregister mit Überprüfungs- und Vertragsablaufterminen erfassen (Pro und Enterprise)
  • Störungen im Vorfallsregister neben Sicherheitsvorfällen mit Zeitstempeln und gewonnenen Erkenntnissen erfassen
  • Dem Auditor oder der Aufsichtsbehörde eine schreibgeschützte Ansicht des gesamten Kontinuitätsprogramms übergeben
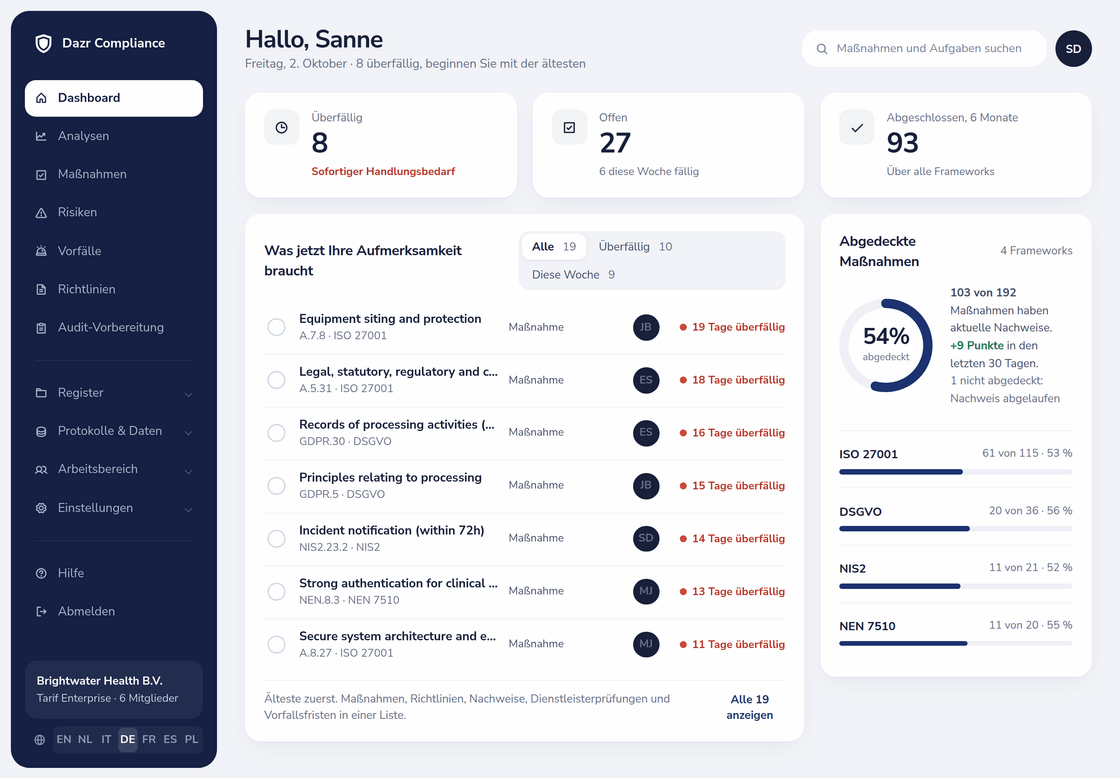
Dazr-Compliance-Dashboard mit überfälligen, offenen und erledigten Maßnahmen, einer Aufgabenliste und den abgedeckten Maßnahmen je Framework
Das Dashboard: überfällige Arbeit, diese Woche und Abdeckung pro Framework.

Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›

Fragen zu ISO 22301, beantwortet.

Wie unterscheidet sich ISO 22301 von ISO 27001?

ISO 27001 betrifft die Informationssicherheit; ISO 22301 die Business Continuity. Beide teilen die Anforderungen an Managementsysteme in den Abschnitten 4-10, sodass viele Nachweise zur Governance gemeinsam genutzt werden. Dazr lässt Sie beide aktivieren; dieselbe Managementbewertung deckt beide ab.

Müssen wir den BCP jedes Jahr testen?

ISO 22301 verlangt, dass der BCP in für die Organisation angemessenen Abständen geübt wird; in der Praxis erwarten die meisten Zertifizierungsstellen eine jährliche Übung im vollen Umfang plus gezielte Planspiele. Dazr verfolgt den Rhythmus und die Nachweise.

Erstellt Dazr den BCP für uns?

Nein. Der BCP ist Ihr Dokument. Dazr verlinkt darauf und verfolgt den Überprüfungsrhythmus, das Übungsprogramm und die Historie der Aktivierungen bei Vorfällen.

Wo werden die Daten gehostet?

Ausschließlich in der Europäischen Union. Datensätze des Arbeitsbereichs sind im Ruhezustand auf Anwendungsebene mit AES-256-GCM verschlüsselt; hochgeladene Nachweisdateien verlassen sich auf die Verschlüsselung im Ruhezustand des Speicheranbieters. Italienische Gesellschaft, EU-Rechtsraum.

Starten Sie Ihr ISO-22301-Programm.