Was ist DORA?
EU-Verordnung über die digitale operationale Resilienz (Verordnung (EU) 2022/2554). Banken, Wertpapierfirmen, Zahlungsinstitute, Versicherungs- und Rückversicherungsunternehmen, Anbieter von Krypto-Dienstleistungen, zentrale Gegenparteien, Transaktionsregister und die IKT-Drittdienstleister, die sie beliefern.
Sie verkaufen Software an Finanzunternehmen, statt selbst eines zu sein? Lesen Sie DORA für SaaS-Anbieter.
Wer die Anforderungen erfüllen muss
- Banken und Kreditinstitute
- Wertpapierfirmen, Zahlungs- und E-Geld-Institute
- Versicherungs- und Rückversicherungsunternehmen
- Anbieter von Krypto-Dienstleistungen nach MiCA
- Kritische IKT-Drittdienstleister, die eine der oben genannten Gruppen beliefern
Zentrale DORA-Maßnahmen in Dazr
Worauf Auditoren achten
DORA-Aufsichtsbehörden achten auf ein vom Leitungsorgan genehmigtes IKT-Risikorahmenwerk, ein Register der Drittparteien mit Konzentrationsanalyse, aktuelle TLPT-Nachweise und eine Nachvollziehbarkeit der Einstufung schwerwiegender Vorfälle. Dazr hält die Maßnahmen und Nachweise für alle vier Bereiche.
Wie Dazr bei DORA hilft
Mit Dazr Compliance können Sie:
- Das IKT-Risikorahmenwerk als wiederkehrende, vom Leitungsorgan überprüfte Maßnahmen pflegen
- IKT-Drittdienstleister im Dienstleisterregister führen und die Bewertung des Konzentrationsrisikos (Artikel 29) als Maßnahme durchführen
- TLPT-Planung, -Durchführung und -Behebung als zyklische Maßnahmen verfolgen (mindestens alle 3 Jahre für bedeutende Unternehmen)
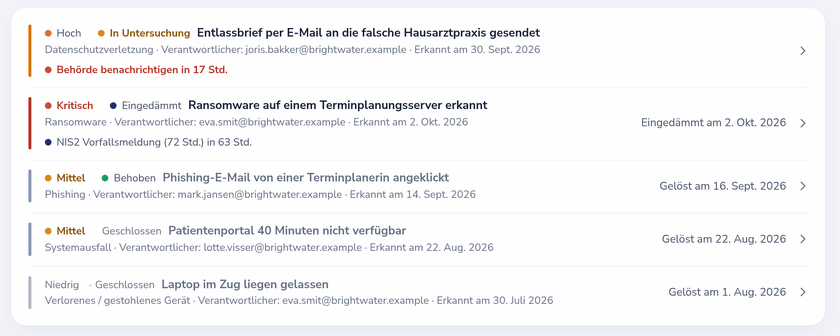
- IKT-bezogene Vorfälle mit Schweregrad, Zeitstempeln und Behördenreferenzen erfassen, mit Klassifizierung nach Artikel 18 und Meldung nach Artikel 19 als Maßnahmen
- Der Aufsichtsbehörde einen PDF-Audit-Trail in einer Datei oder eine schreibgeschützte Audit-Ansicht übergeben
Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›