Startseite › Frameworks › SOC 2

Bereitschaft für das SOC-2-Audit.

Die Trust Services Criteria werden zu 51 wiederkehrenden Maßnahmen mit Verantwortlichen und Nachweisen. Zugriffsprüfungen, Änderungsmanagement und Dienstleisterprüfungen laufen nach Plan, gehostet in der EU. Ab Pro enthalten, 99 € im Monat.

Auf einen Blick

  • Common Criteria (Security): CC1-CC9: Kontrollumfeld, Kommunikation, Risikobewertung, Überwachung, Kontrollaktivitäten, logischer und physischer Zugriff, Systembetrieb, Änderungsmanagement, Risikominderung.
  • Availability: A1: Überwachung, Kapazität, Umgebung, BCP und Wiederherstellung.
  • Processing Integrity: PI1: vollständige, richtige, rechtzeitige, autorisierte Verarbeitung.
  • Confidentiality: C1: Identifizierung und Schutz vertraulicher Informationen.

Auf dieser Seite

  1. Was ist SOC 2?
  2. Wer die Anforderungen erfüllen muss
  3. Zentrale SOC-2-Maßnahmen in Dazr
  4. Worauf Auditoren achten
  5. So unterstützt Dazr bei SOC 2

Was ist SOC 2?

SOC 2 (AICPA Trust Services Criteria). B2B-SaaS-Anbieter aus der EU, die auf den US-Großkundenmarkt zielen, wo SOC-2-Berichte im Einkauf regelmäßig neben ISO 27001 verlangt werden.

Wer die Anforderungen erfüllen muss

  • B2B-SaaS-Anbieter aus der EU auf Expansionskurs in den US-Markt
  • Unternehmen für Datenplattformen und Entwickler-Tools mit US-Großkunden
  • KI-/ML-Plattformen, deren Kunden SOC 2 zusätzlich zu ISO 27001 verlangen
  • SaaS im Umfeld des Gesundheitswesens für US-Leistungserbringer (oft kombiniert mit HIPAA)

Zentrale SOC-2-Maßnahmen in Dazr

Common Criteria (Security)CC1-CC9: Kontrollumfeld, Kommunikation, Risikobewertung, Überwachung, Kontrollaktivitäten, logischer und physischer Zugriff, Systembetrieb, Änderungsmanagement, Risikominderung.
VerfügbarkeitA1: Überwachung, Kapazität, Umgebung, BCP und Wiederherstellung.
Processing IntegrityPI1: vollständige, richtige, rechtzeitige, autorisierte Verarbeitung.
ConfidentialityC1: Identifizierung und Schutz vertraulicher Informationen.
DatenschutzP1-P8: Hinweis, Wahlmöglichkeit, Erhebung, Nutzung, Aufbewahrung, Offenlegung, Qualität, Überwachung, Durchsetzung (abgestimmt auf GAPP).

Worauf Auditoren achten

Auditoren für SOC 2 Type 2 ziehen über den Prüfzeitraum (üblicherweise 6 bis 12 Monate) Stichproben von Nachweisen: Wurden Zugriffsprüfungen tatsächlich durchgeführt, wurden Änderungen im Vier-Augen-Prinzip geprüft, wurden Vorfälle protokolliert, wurden Dienstleister überprüft. Dazr ist das Referenzsystem über den gesamten Zeitraum.

So unterstützt Dazr bei SOC 2

Mit Dazr Compliance können Sie:

  • Die Trust Services Criteria mit verknüpften Maßnahmen und Nachweisen vorhalten
  • Vierteljährliche Zugriffsprüfungen im festen Rhythmus mit E-Mail-Erinnerungen durchführen
  • Freigaben im Änderungsmanagement und Nachweise zur Vier-Augen-Prüfung verfolgen
  • Dienstleister im Dienstleisterregister führen, mit Links zu AVV und SOC 2 / ISO sowie Prüfdaten
  • Dem Auditor eine schreibgeschützte Ansicht für Stichproben oder einen Audit-Trail als einzelnes PDF übergeben
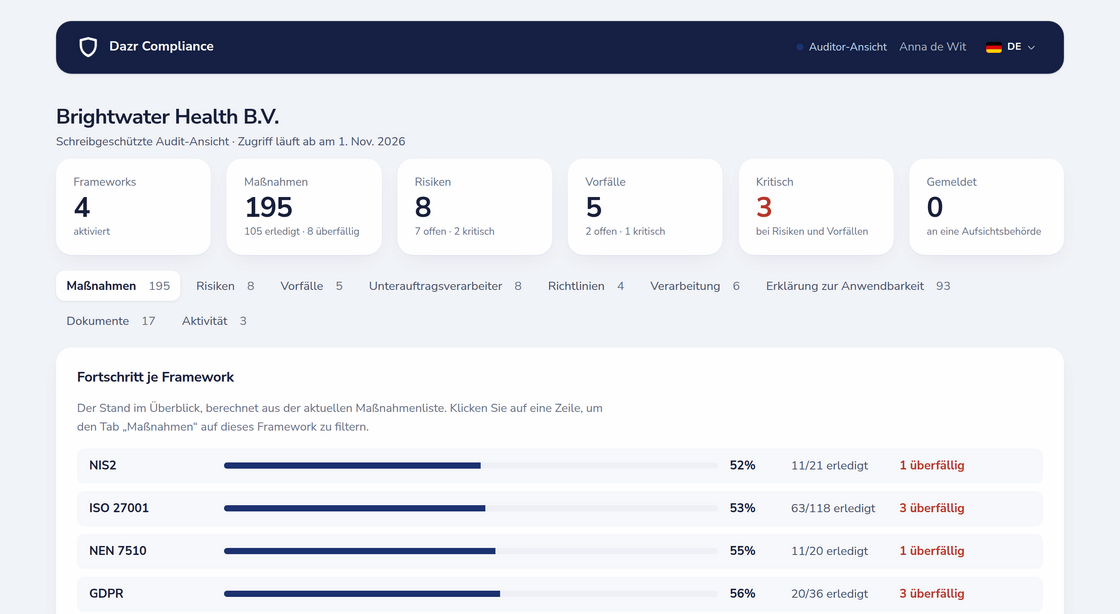
Schreibgeschützte Auditor-Ansicht mit zeitlich begrenztem Zugriff, Framework-Fortschritt und Tabs für Maßnahmen, Risiken, Vorfälle, Richtlinien und das Aktivitätsprotokoll
Die Auditor-Ansicht: zeitlich begrenzt und schreibgeschützt.

Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›

Antworten auf Ihre Fragen zu SOC 2.

Liefert Dazr uns einen SOC-2-Bericht?

Nein. Den SOC-2-Bericht stellt Ihre Wirtschaftsprüfungsgesellschaft nach ihrem Audit aus. Dazr ist das Referenzsystem, aus dem sie Stichproben zieht. Wir führen das Audit nicht durch.

Type 1 oder Type 2?

Type 1 bestätigt die Angemessenheit des Designs zu einem Stichtag; Type 2 bestätigt die Wirksamkeit im Betrieb über einen Zeitraum. Dazr eignet sich gut für Type 2: Wiederkehrende Maßnahmen mit datierten Nachweisen und das Aktivitätsprotokoll zeigen, was im gesamten Prüfzeitraum getan wurde.

Funktioniert das neben ISO 27001?

Ja. Die Common Criteria und Anhang A überschneiden sich stark; dieselben Nachweise genügen oft für beide. Aktivieren Sie beide Frameworks im selben Arbeitsbereich.

Wo werden die Daten gehostet?

Nur Europäische Union. Datensätze des Arbeitsbereichs werden auf Anwendungsebene mit AES-256-GCM im Ruhezustand verschlüsselt; hochgeladene Nachweisdateien nutzen die Verschlüsselung im Ruhezustand des Speicheranbieters. Italienisches Unternehmen, EU-Rechtsraum. SOC 2 ist ein US-Framework, aber Audit und Infrastruktur können in der EU liegen, und viele US-Kunden bevorzugen das.

Starten Sie Ihr SOC-2-Programm.