Startseite › Frameworks › PCI DSS

PCI DSS v4, vom Geltungsbereich bis zum nächsten ASV-Scan.

Die 12 Anforderungen werden zu 35 wiederkehrenden Maßnahmen mit Nachweisen, und vierteljährliche Scans und jährliche Penetrationstests rutschen nicht mehr durch. In Enterprise enthalten, 499 € im Monat.

Auf einen Blick

  • Anforderungen 1-2: Netzwerksicherheit: Firewalls, sichere Konfigurationen, Segmentierung der Umgebung für Karteninhaberdaten (CDE).
  • Anforderungen 3-4: Schutz von Karteninhaberdaten: Datensparsamkeit bei der Speicherung, Verschlüsselung im Ruhezustand und bei der Übertragung.
  • Anforderungen 5-6: Schwachstellenmanagement: Anti-Malware, sichere Entwicklung, Änderungskontrolle.
  • Anforderungen 7-9: Zugriffskontrolle: Need-to-know, eindeutige IDs, MFA, physischer Zugang.

Auf dieser Seite

  1. Was ist PCI DSS?
  2. Wer die Anforderungen erfüllen muss
  3. Zentrale PCI-DSS-Maßnahmen in Dazr
  4. Worauf Auditoren achten
  5. So unterstützt Dazr bei PCI DSS

Was ist PCI DSS?

PCI DSS v4.0 (Payment Card Industry Data Security Standard). Händler, Dienstleister, Zahlungsabwickler und alle Organisationen, die Karteninhaberdaten speichern, verarbeiten oder übertragen: E-Commerce, Zahlungsplattformen, Fintech, Gastgewerbe, Gesundheitswesen mit Kartenzahlung vor Ort.

Wer die Anforderungen erfüllen muss

  • E-Commerce-Händler, die Kartenzahlungen online akzeptieren
  • SaaS-Plattformen mit integrierten Zahlungsabläufen (oft Level 4 oder im Geltungsbereich für Dienstleister)
  • Zahlungsdienstleister, ISVs, Payment-Facilitators
  • Gastgewerbe und Einzelhandel mit Kartenterminals vor Ort
  • Gesundheitsdienstleister mit Kartenzahlung vor Ort

Zentrale PCI-DSS-Maßnahmen in Dazr

Anforderungen 1-2Netzwerksicherheit: Firewalls, sichere Konfigurationen, Segmentierung der Umgebung für Karteninhaberdaten (CDE).
Anforderungen 3-4Schutz von Karteninhaberdaten: Datensparsamkeit bei der Speicherung, Verschlüsselung im Ruhezustand und bei der Übertragung.
Anforderungen 5-6Schwachstellenmanagement: Anti-Malware, sichere Entwicklung, Änderungskontrolle.
Anforderungen 7-9Zugriffskontrolle: Need-to-know, eindeutige IDs, MFA, physischer Zugang.
Anforderungen 10-11Überwachung und Tests: Protokollierung und Monitoring, ASV-Scans (vierteljährlich), interne Schwachstellenscans, Penetrationstests (jährlich), Überwachung der Dateiintegrität.
Anforderung 12Informationssicherheitsrichtlinie, Risikobewertung, Reaktion auf Vorfälle, Management von Drittanbietern, Awareness-Schulungen.

Worauf Auditoren achten

PCI-DSS-Assessoren ziehen über den Prüfzeitraum Stichproben von Nachweisen aus allen 12 Anforderungen: Wurden die vierteljährlichen ASV-Scans tatsächlich durchgeführt, haben die jährlichen Penetrationstests stattgefunden, ist die Segmentierung nachweislich wirksam, wurden Zugriffsprüfungen durchgeführt, wurde das Änderungsmanagement eingehalten. Dazr ist das Referenzsystem.

So unterstützt Dazr bei PCI DSS

Mit Dazr Compliance können Sie:

  • Geltungsbereich der CDE und Datenflussdiagramm aktuell halten, mit den CDE-Systemen im Asset-Inventar
  • Vierteljährliche ASV-Scans und jährliche Penetrationstests als wiederkehrende Maßnahmen mit Nachweisen des Dienstleisters verfolgen
  • Drittdienstleister im Dienstleisterregister führen, mit der verlinkten Verantwortungsmatrix als Nachweis
  • Zugriffsprüfungen im festgelegten Rhythmus durchführen, abgestimmt auf Rollen und CDE-Komponenten im Geltungsbereich
  • Dem QSA eine schreibgeschützte Ansicht für die RoC-Stichproben oder einen Audit-Trail als einzelnes PDF übergeben
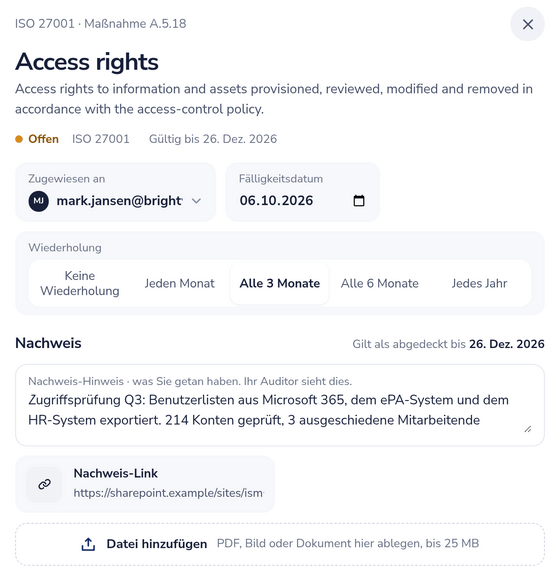
Maßnahme A.5.18 in ISO 27001 mit verantwortlicher Person, Fälligkeitsdatum, Wiederholung, Nachweisnotiz, Nachweislink und Gültig-bis-Datum
ISO 27001 A.5.18: verantwortliche Person, Quartalszyklus, Nachweis gültig bis Dezember.

Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›

Antworten auf Ihre Fragen zu PCI DSS.

Ersetzt Dazr unseren QSA?

Nein. Den Report on Compliance (RoC) oder den Self-Assessment Questionnaire (SAQ) zeichnet Ihr QSA oder Ihr eigenes internes Team ab. Dazr ist das Referenzsystem, aus dem sie Stichproben ziehen.

Unterstützen Sie den Customized Approach aus v4.0?

Teilweise. Es gibt keinen eigenen Workflow für den Customized Approach: Sie halten den Ansatz pro Anforderung im Nachweis der Maßnahme fest und verknüpfen dort die gezielte Risikoanalyse.

Wie steht es um ASV-Scans und Pentests?

Dazr verfolgt den Rhythmus (vierteljährliche externe Scans, jährliche Penetrationstests, anlassbezogene Scans) und verlinkt auf die tatsächlichen Scan-Berichte. Die Scans selbst führt Ihr ASV- bzw. Pentest-Dienstleister durch.

Wo werden die Daten gehostet?

Nur Europäische Union. Datensätze des Arbeitsbereichs werden auf Anwendungsebene mit AES-256-GCM im Ruhezustand verschlüsselt; hochgeladene Nachweisdateien nutzen die Verschlüsselung im Ruhezustand des Speicheranbieters. Italienisches Unternehmen, EU-Rechtsraum. Hinweis: Dazr speichert keine Karteninhaberdaten; wir halten Compliance-Nachweise zu Ihrer CDE vor.

Starten Sie Ihr PCI-DSS-Programm.