BIO-Maßnahmen und Nachweise.

Dazr führt die behördenspezifischen BIO-Maßnahmen als wiederkehrende Aufgaben mit Verantwortlichen und Nachweisen, neben ISO 27001. Wenn ENSIA oder Ihre In-Control Verklaring ansteht, liegen die Nachweise schon bereit. In Enterprise enthalten, 499 € im Monat.

Auf einen Blick

  • BBN1: Basis baseline: Mindestmaßnahmen für jedes Informationssystem der öffentlichen Verwaltung.
  • BBN2: Verhoogde baseline: gilt für Systeme mit höherem Bedarf an Vertraulichkeit, Integrität oder Verfügbarkeit.
  • BBN3: Hoge baseline: gilt für Systeme mit kritischem Bedarf an Vertraulichkeit, Integrität oder Verfügbarkeit.
  • Zuordnung zu ISO 27002: Die gesamte BIO ist auf Maßnahmen der ISO 27002 abgebildet; verwenden Sie dieselben Nachweise wieder, wenn Sie auch ISO 27001 betreiben.

Auf dieser Seite

  1. Was ist BIO?
  2. Wer die Anforderungen erfüllen muss
  3. Zentrale BIO-Maßnahmen in Dazr
  4. Worauf Auditoren achten
  5. Wie Dazr bei BIO hilft

Was ist BIO?

BIO (Baseline Informatiebeveiliging Overheid). Niederländische Ministerien, Gemeinden (gemeenten), Wasserverbände (waterschappen), Provinzen, Durchführungsorganisationen (uitvoeringsorganisaties) und die Lieferanten, die sie beliefern.

Stand: 1. Oktober 2026. BIO2 wurde am 23. September 2025 verabschiedet und knüpft an die Cyberbeveiligingswet an, die seit dem 15. August 2026 in Kraft ist (Kiwa, VNG). Lesen Sie die Unterschiede zwischen BIO und BIO2 und BIO2 und ENSIA für gemeenten (auf Niederländisch).

Wer die Anforderungen erfüllen muss

  • Niederländische Ministerien und Ressorts der Zentralverwaltung
  • Gemeinden (gemeenten) jeder Größe
  • Provinzen und Wasserverbände (waterschappen)
  • Durchführungsorganisationen (UWV, RDW, Organisationen im Umfeld der Belastingdienst)
  • Private Lieferanten, die BIO-klassifizierte Systeme für Kunden des öffentlichen Sektors betreiben

Zentrale BIO-Maßnahmen in Dazr

BBN1Basis baseline: Mindestmaßnahmen für jedes Informationssystem der öffentlichen Verwaltung.
BBN2Verhoogde baseline: gilt für Systeme mit höherem Bedarf an Vertraulichkeit, Integrität oder Verfügbarkeit.
BBN3Hoge baseline: gilt für Systeme mit kritischem Bedarf an Vertraulichkeit, Integrität oder Verfügbarkeit.
Zuordnung zu ISO 27002Die gesamte BIO ist auf Maßnahmen der ISO 27002 abgebildet; verwenden Sie dieselben Nachweise wieder, wenn Sie auch ISO 27001 betreiben.
ENSIAEenduidige Normatiek Single Information Audit: wie gemeenten einmal im Jahr gegenüber dem Gemeinderat (gemeenteraad) und den nationalen Aufsichtsstellen über die BIO sowie über DigiD, Suwinet, BRP und weitere Registrierungen Rechenschaft ablegen.

Worauf Auditoren achten

BIO-Audits prüfen stichprobenartig dieselben Nachweise wie bei ISO 27001 (die Baseline ist auf ISO 27002 abgebildet), dazu Besonderheiten des öffentlichen Sektors: die BBN-Klassifizierung pro System, die ENSIA-Selbstbewertung oder In-Control Verklaring und an Lieferanten weitergegebene Sicherheitsanforderungen. Dazr hält die Maßnahmen und die Nachweise für jeden dieser Punkte.

Wie Dazr bei BIO hilft

Mit Dazr Compliance können Sie:

  • Die BIO-spezifischen Maßnahmen, einschließlich der BBN-Klassifizierung pro System, nach wiederkehrendem Zeitplan durchführen
  • BIO-Maßnahmen neben ISO 27001 Anhang A in einem Arbeitsbereich betreiben
  • Den jährlichen ENSIA- oder In-Control-Verklaring-Zyklus als Maßnahme führen und das Einreichungsdatum in der Audit-Vorbereitung erfassen
  • Lieferanten im Dienstleisterregister mit AVV-Links, Überprüfungsterminen und Vertragsablauf führen
  • Dem Auditor oder der Aufsichtsstelle eine schreibgeschützte Ansicht oder einen PDF-Audit-Trail in einer Datei übergeben
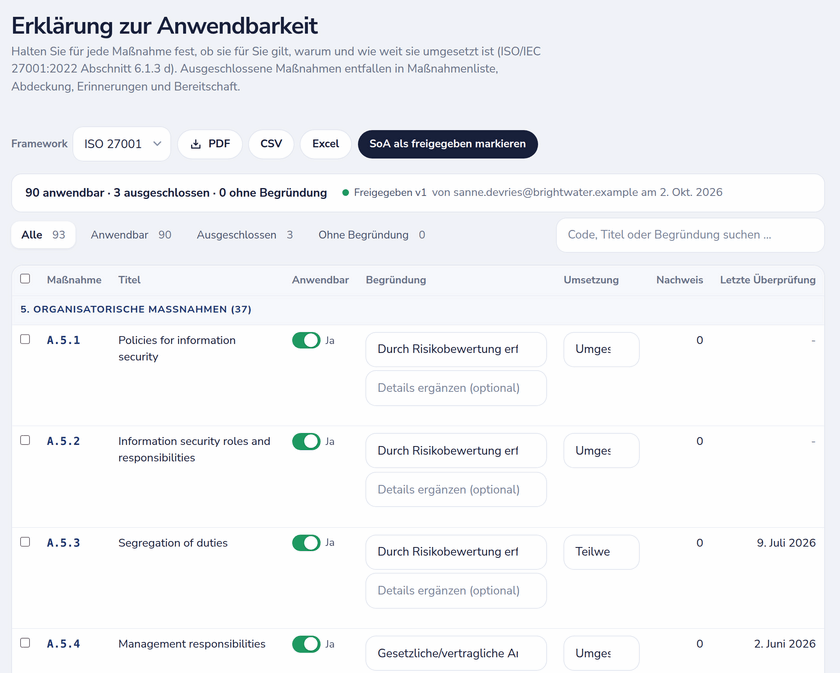
ISO-27001-Erklärung zur Anwendbarkeit mit Anwendbarkeit, Begründung, Umsetzungsstatus und einer freigegebenen Version
Die Erklärung zur Anwendbarkeit: Anwendbarkeit, Begründung und Umsetzung pro Maßnahme, mit der freigegebenen Version.

Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›

Fragen zu BIO, beantwortet.

Was ist der Unterschied zwischen BIO 1.04 und BIO2?

BIO2 wurde am 23. September 2025 verabschiedet und auf bio-overheid.nl veröffentlicht. Sie basiert auf ISO 27001:2022 und ISO 27002:2022, ersetzt die drei BBN-Stufen durch einen risikobasierten Ansatz mit verbindlichen Basishygiene-Maßnahmen und erhält über die Cyberbeveiligingswet, die seit dem 15. August 2026 gilt, eine gesetzliche Grundlage. Provinzen, Wasserverbände und das Rijk wenden sie als verbindliche Selbstregulierung an; gemeenten sollten für ihren Zeitplan den Leitlinien von VNG und IBD folgen. Das BIO-Set von Dazr folgt BIO 1.04; aktivieren Sie ISO 27001:2022 zusätzlich, um die Maßnahmenstruktur abzudecken, auf der BIO2 aufbaut. Stand: 1. Oktober 2026.

Können wir BIO neben ISO 27001 betreiben?

Ja; die meisten Organisationen des öffentlichen Sektors sollten das sogar. Die BIO ist auf ISO 27002 abgebildet, sodass dieselben Nachweise oft für beide genügen. Aktivieren Sie beide Frameworks im selben Arbeitsbereich.

Reicht Dazr die ENSIA-Selbstbewertung für uns ein?

Nein. Die ENSIA-Selbstbewertung wird in der ENSIA-Umgebung für gemeenten ausgefüllt. Dazr hält die Nachweise hinter Ihren Antworten, führt den jährlichen Zyklus als Maßnahme und erfasst das Einreichungsdatum in der Audit-Vorbereitung.

Wo werden die Daten gehostet?

Ausschließlich in der Europäischen Union. Datensätze des Arbeitsbereichs sind im Ruhezustand auf Anwendungsebene mit AES-256-GCM verschlüsselt; hochgeladene Nachweisdateien verlassen sich auf die Verschlüsselung im Ruhezustand des Speicheranbieters.

Welche Compliance-Software hilft niederländischen Gemeinden bei BIO und ENSIA?

Dazr führt die BIO-Maßnahmen, die BBN-Klassifizierung pro System und den jährlichen ENSIA-Zyklus als wiederkehrende Maßnahmen mit Nachweisen, enthalten in Enterprise. Das BIO-Set folgt BIO 1.04; betreiben Sie ISO 27001:2022 daneben für die Maßnahmenstruktur, auf der BIO2 aufbaut. Die ENSIA-Selbstbewertung selbst wird weiterhin in der ENSIA-Umgebung ausgefüllt.

Starten Sie Ihr BIO-Programm.