Was ist die DSGVO?
EU-Datenschutz-Grundverordnung. Jede Organisation, die personenbezogene Daten von Personen in der EU verarbeitet: SaaS-Anbieter, E-Commerce, Gesundheitswesen, Finanzwesen, öffentlicher Sektor, Bildung.
Wer die Anforderungen erfüllen muss
- B2B-SaaS-Unternehmen mit Kunden in der EU
- Health-Tech, Fintech und Edtech mit sensiblen personenbezogenen Daten
- E-Commerce- und Marketing-Betreiber, die Daten von Verbrauchern in der EU verarbeiten
- Organisationen des öffentlichen Sektors und Non-Profit-Organisationen im Anwendungsbereich der DSGVO
Zentrale DSGVO-Maßnahmen in Dazr
Artikel 6, 9Nachweise zur Rechtsgrundlage und Prüfungen besonderer Kategorien pro Verarbeitungstätigkeit.
Artikel 28Register für Dienstleister und Unterauftragsverarbeiter mit AVV-URLs und Überprüfungsterminen (Pro und Enterprise).
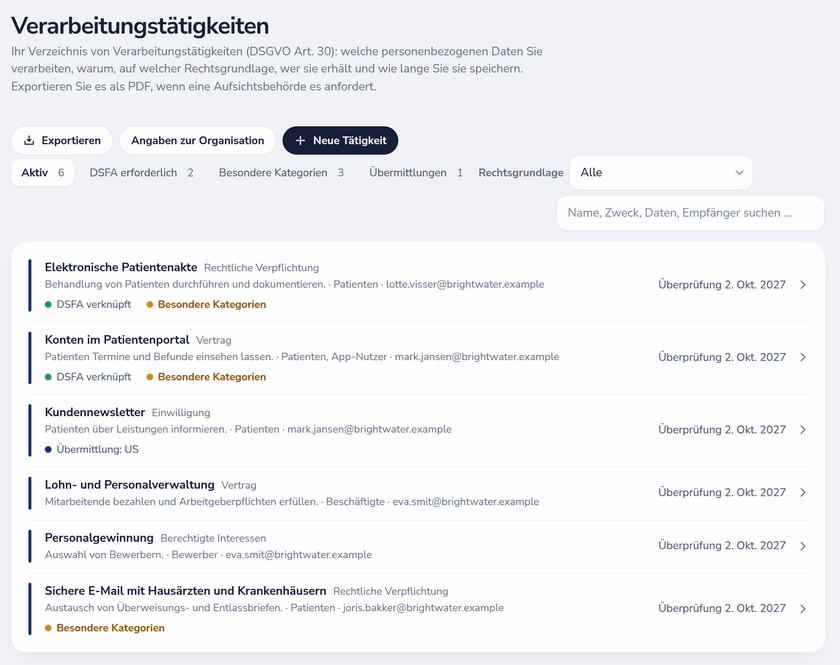
Artikel 30Verzeichnis von Verarbeitungstätigkeiten als Register, verknüpft mit den beteiligten Dienstleistern.
Artikel 32Technische und organisatorische Maßnahmen, mit gemeinsamen Maßnahmen mit ISO 27001, wenn beide aktiviert sind.
Artikel 33-34Register für Datenschutzverletzungen mit Feldern für die Meldung an die Behörde und 72-Stunden-Uhr.
Artikel 35DSFA-Register, verknüpft mit Verarbeitungstätigkeiten und Risiken, plus wiederkehrende Überprüfung.
Worauf Auditoren achten
Aufsichtsbehörden prüfen Nachweise stichprobenartig: Das VVT ist aktuell, ein Register für Datenschutzverletzungen existiert und ist befüllt, Änderungen bei Unterauftragsverarbeitern folgen einer Ankündigung, für Verarbeitungen mit hohem Risiko gibt es DSFAs. Die Plattform hält jeden dieser Punkte vor.
Wie Dazr bei der DSGVO hilft
Mit Dazr Compliance können Sie:
- Das Verzeichnis von Verarbeitungstätigkeiten im Register nach Artikel 30 führen oder Ihr bestehendes VVT verknüpfen und regelmäßig überprüfen
- Das Register für Datenschutzverletzungen mit Schweregrad, Zeitstempeln, Block zur Meldung an die Behörde und Ursache führen
- Das Register der Unterauftragsverarbeiter mit AVV-URLs, Überprüfungsterminen und Kennzeichnung für Vertragsablauf pflegen (Pro und Enterprise)
- DSFAs als wiederkehrende Maßnahmen pro Verarbeitungstätigkeit mit hohem Risiko verfolgen
- Der Aufsichtsbehörde bei einer Stichprobe einen klaren Audit-Trail übergeben
Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›