Was ist der EU AI Act?
EU AI Act (Verordnung (EU) 2024/1689). Anbieter und Betreiber von KI-Systemen, die auf dem EU-Markt in Verkehr gebracht werden: Entwickler von KI mit allgemeinem Verwendungszweck, Anbieter von Hochrisiko-KI in den Bereichen Sicherheit, Personalauswahl, Bildung, Kreditscoring, biometrische Identifizierung, Strafverfolgung, Migration und Justiz sowie jeder Betreiber, der in diesen Bereichen eine Hochrisiko-KI einsetzt.
Wann der AI Act gilt
Stand: 1. Oktober 2026. Das Digital Omnibus zur KI, Verordnung (EU) 2026/1744, wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und trat am 27. Juli 2026 in Kraft. Es hat die Fristen für Hochrisiko-KI verschoben; die früheren Meilensteine bleiben unverändert.
- 2. Februar 2025: verbotene Praktiken (Artikel 5).
- 2. August 2025: Pflichten für KI-Modelle mit allgemeinem Verwendungszweck.
- 2. August 2026: die meisten Transparenzpflichten (Artikel 50), Governance und Sanktionen.
- 2. Dezember 2027: in Anhang III aufgeführte Hochrisiko-KI-Systeme (Beschäftigung, Bildung, Kredit, wesentliche Dienste, Biometrie, kritische Infrastruktur, Strafverfolgung, Migration, Justiz). Zuvor 2. August 2026.
- 2. August 2028: Hochrisiko-KI, die ein Produkt oder eine Sicherheitskomponente nach den Harmonisierungsrechtsvorschriften des Anhangs I ist. Zuvor 2. August 2027.
Quellen: Verordnung (EU) 2024/1689 auf EUR-Lex und Verordnung (EU) 2026/1744 auf EUR-Lex. Lesen Sie den Zeitplan des AI Act nach dem Digital Omnibus, um zu erfahren, was sich verschoben hat und warum.
Wer die Anforderungen erfüllen muss
- Anbieter von in Anhang III aufgeführten Hochrisiko-KI-Systemen (Beschäftigung, Bildung, Kredit, biometrische Identifizierung, kritische Infrastruktur, Justiz, Migration)
- Anbieter von KI-Modellen mit allgemeinem Verwendungszweck, auch solchen mit systemischem Risiko
- Anbieter von KI-Systemen mit Transparenzpflichten nach Artikel 50, etwa Chatbots und Generatoren für Text, Bilder, Audio oder Video, auch als KI-Funktion in gewöhnlichen Apps und Geräten
- Jede Organisation, die KI bei der Arbeit nutzt, für die KI-Kompetenz (Artikel 4)
- Betreiber von Hochrisiko-KI-Systemen im eigenen Betrieb
- Einführer und Händler von KI-Systemen auf dem EU-Markt
- Behörden, die KI in regulierten Kontexten einsetzen
Ihre Rolle, Ihr Risiko, Ihr Tarif
Der AI Act ordnet Pflichten nach Ihrer Rolle (Anbieter oder Betreiber) und nach dem Risiko des Systems. Finden Sie Ihre Zeile:
| Ihre Rolle und das Risiko | Was gilt | Dazr-Tarif |
|---|---|---|
| Betreiber von KI mit minimalem oder begrenztem Risiko: Sie nutzen KI-Tools anderer, etwa einen KI-Assistenten oder die KI in Ihrem CRM | KI-Kompetenz der Beschäftigten (Artikel 4), keine verbotenen Praktiken (Artikel 5) und Kennzeichnung, wenn Sie Deepfakes oder KI-geschriebene Texte zu Themen von öffentlichem Interesse veröffentlichen (Artikel 50) | Jeder Tarif, auch Free |
| Anbieter einer Funktion mit begrenztem Risiko (Artikel 50): ein Chatbot, Assistent oder Generator für Text, Bilder, Audio oder Video in Ihrer eigenen App oder Ihrem Gerät | Artikel 4 und 5, dazu Artikel 50: Menschen darüber informieren, dass sie es mit KI zu tun haben, und erzeugte Inhalte maschinenlesbar kennzeichnen. Keine Konformitätsbewertung und keine CE-Kennzeichnung nach dem AI Act | Jeder Tarif, auch Free |
| Betreiber von Hochrisiko-KI (Anhang III), etwa Bewerbungsvorauswahl oder Kreditwürdigkeitsprüfung | Artikel 26: bestimmungsgemäße Verwendung, menschliche Aufsicht, Protokolle aufbewahren, Beschäftigte und betroffene Personen informieren; eine Grundrechte-Folgenabschätzung (Artikel 27) für öffentliche Stellen und manche private Betreiber | Artikel 26 in jedem Tarif; die Folgenabschätzung in Enterprise |
| Anbieter von Hochrisiko-KI (Anhang III oder Sicherheitsbauteil eines Produkts nach Anhang I) | Artikel 9-20: Risikomanagement, Daten-Governance, technische Dokumentation, Protokolle, menschliche Aufsicht, Qualitätsmanagement, Konformitätsbewertung, CE-Kennzeichnung, Registrierung in der EU-Datenbank, Beobachtung nach dem Inverkehrbringen und Meldung schwerwiegender Vorfälle | Enterprise |
| Anbieter eines KI-Modells mit allgemeinem Verwendungszweck (GPAI) | Artikel 53: technische Dokumentation, Informationen für nachgelagerte Anbieter, eine Urheberrechtsstrategie und eine Zusammenfassung der Trainingsinhalte; zusätzlich Artikel 55 für Modelle mit systemischem Risiko | Enterprise |
Wo eine KI-Funktion in einem gewöhnlichen Produkt hingehört. Die meisten Software- und Gerätehersteller, die KI einbauen, etwa einen Support-Chatbot oder einen Schreibassistenten auf Basis eines gehosteten Sprachmodells, sind Anbieter eines KI-Systems mit begrenztem Risiko. Für sie gilt Artikel 50, nicht die Hochrisiko-Regeln, es sei denn, die Funktion dient einem Zweck aus Anhang III oder ist ein Sicherheitsbauteil eines regulierten Produkts. Wer auf dem Modell eines anderen aufbaut, wird dadurch nicht zum GPAI-Modellanbieter. Das passt in jeden Tarif, auch Free.
Zentrale Maßnahmen des EU AI Act in Dazr
Worauf Auditoren achten
Marktüberwachungsbehörden prüfen drei Dinge: dass Sie Ihr System richtig klassifiziert haben (verboten / hochriskant / begrenzt / minimal), dass die technische Dokumentation nach Anhang IV vorhanden und aktuell ist und dass die Überwachung nach dem Inverkehrbringen und die Meldung schwerwiegender Vorfälle (Artikel 73) tatsächlich laufen. Dazr hält die Nachweise.
Wie Dazr beim EU AI Act hilft
Mit Dazr Compliance können Sie:
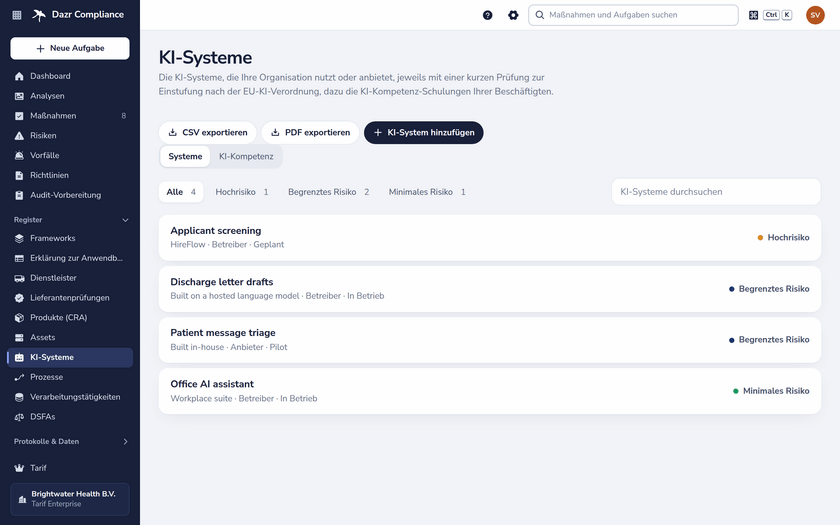
- Ein Verzeichnis der KI-Systeme führen, die Sie anbieten oder betreiben, mit Rolle, Nutzenden und Daten, und jedes System mit einer kurzen geführten Prüfung einstufen, die Gründe und geltende Maßnahmen zeigt
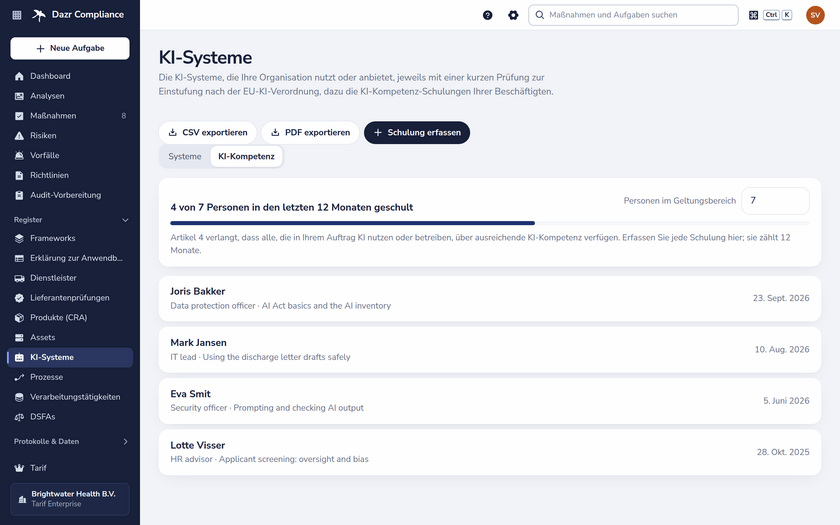
- Erfassen, wer wann zu welchem Thema eine KI-Kompetenz-Schulung erhalten hat, mit Zertifikat, und die Abdeckung der letzten 12 Monate sehen (Artikel 4)
- Das KI-Verzeichnis und die Schulungsnachweise als CSV oder PDF exportieren
- Die Links zur technischen Dokumentation nach Anhang IV vorhalten und regelmäßig aktualisieren
- Das Risikomanagementsystem gemäß Artikel 9 als wiederkehrende Maßnahmen betreiben
- Kennzahlen und Überprüfungen der Überwachung nach dem Inverkehrbringen gemäß Artikel 72 verfolgen
- Schwerwiegende Vorfälle im Vorfallsregister mit Zeitstempeln und Aktenzeichen der Behörde erfassen, gemessen an den Fristen nach Artikel 73
- Der Marktüberwachungsbehörde einen PDF-Audit-Trail in einer Datei oder eine schreibgeschützte Ansicht übergeben
Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›