Elf Frameworks, startklar
Schalten Sie ein Framework ein, und seine Maßnahmen kommen als wiederkehrende Arbeit an. Jede hat eine Beschreibung, eine Empfehlung und einen Standard-Prüfturnus, sodass niemand bei null anfängt. Frameworks stehen nebeneinander in einem Arbeitsbereich: Fügen Sie zuerst ISO 27001 hinzu, dann DSGVO, dann NIS2, ohne etwas neu aufzubauen.
| Framework | Maßnahmen in Dazr | Tarif |
|---|---|---|
| ISO 27001:2022 | 118 (93 Maßnahmen aus Anhang A plus Klauseln 4-10) | Alle Tarife |
| DSGVO | 36 | Alle Tarife |
| NIS2 | 21 | Alle Tarife |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 und 51 | Pro und Enterprise |
| DORA, EU AI Act, BIO, PCI DSS | 27, 27, 15 und 35 | Enterprise |
Free enthält eines von ISO 27001, DSGVO oder NIS2, Basic zwei, Pro fünf und Enterprise alle elf.
Wiederkehrende Maßnahmen mit Verantwortlichen
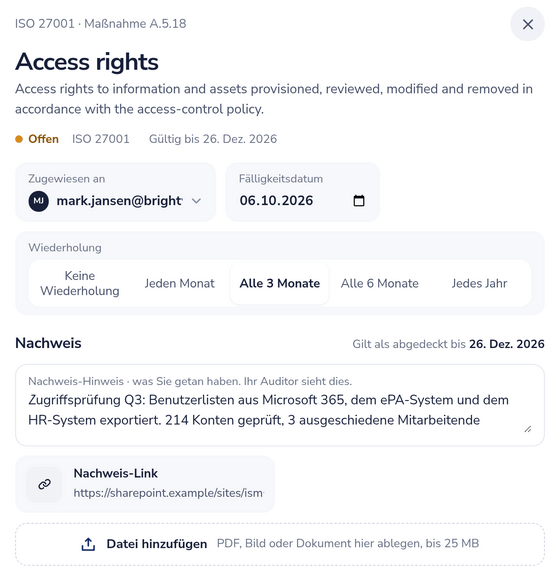
- Weisen Sie einen Verantwortlichen und ein Fälligkeitsdatum zu. Der Verantwortliche erhält eine E-Mail, wenn die Maßnahme zugewiesen wird, 7 Tage vor Fälligkeit und wöchentlich, solange sie überfällig ist.
- Wählen Sie einen Turnus: einmalig, monatlich, alle 3 Monate, alle 6 Monate oder jährlich. In Enterprise legen Sie pro Maßnahme ein eigenes Intervall fest.
- Mit dem Abschluss einer Maßnahme werden ihre Nachweise gesperrt und der nächste Zyklus geplant, sodass die Historie jeder Überprüfung erhalten bleibt.
- Kommentare pro Maßnahme halten die Diskussion neben dem Nachweis; auch externe Auditoren können kommentieren.
- Ergänzen Sie ab Basic eigene Aufgaben neben den Maßnahmen der Frameworks, für Arbeit, die kein Standard vorschreibt.
Nachweise, die nicht unbemerkt ablaufen
Hängen Sie Nachweise als Notiz, Link oder Datei von bis zu 25 MB an und versehen Sie sie mit einem Gültig-bis-Datum. Eine Maßnahme gilt nur so lange als abgedeckt, wie ihr Nachweis gültig ist. Bevor ein Nachweis verfällt, erfährt der Verantwortliche davon in einer täglichen Zusammenfassungs-E-Mail, zusammen mit fälligen Dienstleisterprüfungen. Gültigkeit von Nachweisen und Ablaufwarnungen sind ab Basic enthalten.
Erklärung zur Anwendbarkeit
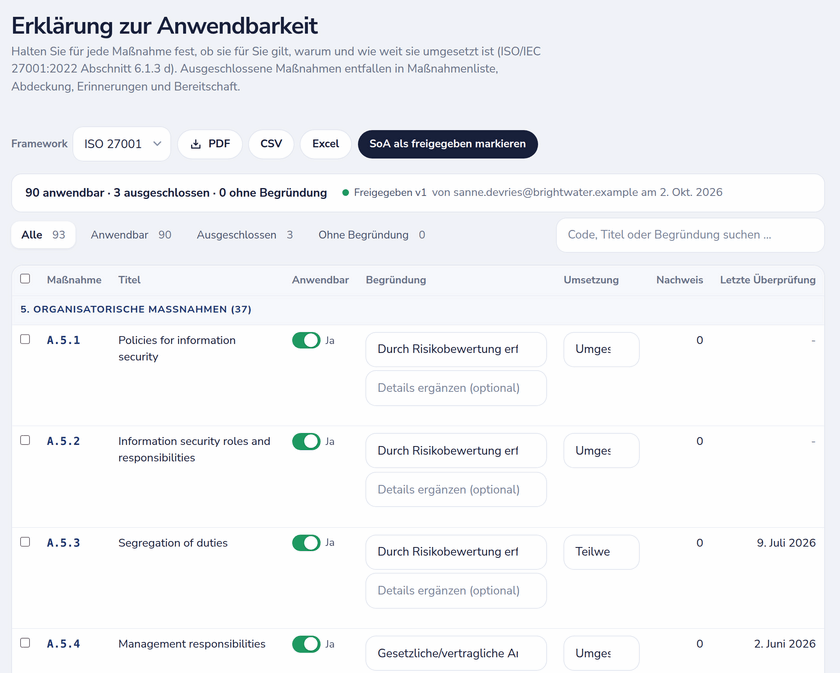
Markieren Sie jede ISO-27001-Maßnahme als anwendbar oder nicht, nennen Sie den Grund (Risikobeurteilung, rechtliche oder vertragliche Anforderung, Geschäftsanforderung oder Best Practice) und erfassen Sie den Umsetzungsstatus: umgesetzt, teilweise, geplant oder nicht umgesetzt. Der Ausschluss einer Maßnahme erfordert eine Begründung, wie es Klausel 6.1.3 d verlangt. Ausgeschlossene Maßnahmen verschwinden aus Ihrer Maßnahmenliste und der Abdeckung.
Geben Sie eine Version frei, wenn die SoA fertig ist: Dazr bewahrt jede freigegebene Version auf, mit Genehmiger und Zeitpunkt, und exportiert sie als PDF oder XLSX. Ab Basic enthalten.
Maßnahmen, Risiken, Richtlinien und Prozesse, verknüpft
Alles im Arbeitsbereich kann auf alles andere verweisen: Maßnahmen, Risiken, Richtlinien, Prozesse, Assets, Dienstleister und Verarbeitungstätigkeiten. Ein Risiko zeigt die Maßnahmen, die es behandeln, eine Richtlinie zeigt die Maßnahmen, die sie unterstützt, und ein Prozess zeigt die Maßnahmen, Risiken und Assets, von denen er abhängt. Die Verknüpfungen sind auch für Auditoren sichtbar, schreibgeschützt.
Das Prozessregister (Pro und Enterprise) listet Ihre Geschäftsprozesse mit Beschreibung, Kritikalität und Verantwortlichem auf, bis zu 500 pro Arbeitsbereich, sodass Continuity- und Risikoarbeit an den Prozessen hängt, auf die es ankommt.
Ein Dashboard, das den Trend zeigt
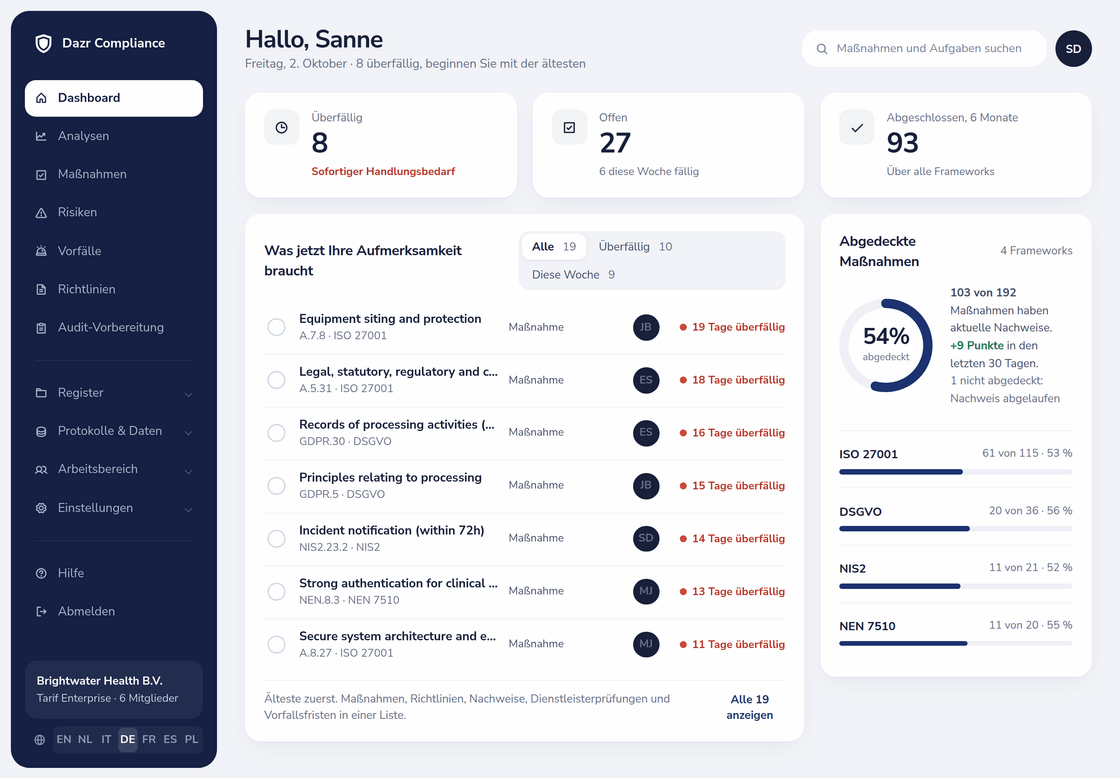
- Abgedeckte Maßnahmen pro Framework: wie viele Maßnahmen gültige Nachweise haben, mit der Veränderung der letzten 30 Tage.
- Was jetzt Ihre Aufmerksamkeit braucht: überfällige und bald fällige Maßnahmen, Richtlinien, Nachweise und Dienstleisterprüfungen in einer Liste, älteste zuerst.
- Tägliche Abdeckungs-Snapshots zeichnen den Trend, sodass Sie sehen, ob sich das Programm verbessert oder abdriftet.
- In Enterprise steht daneben eine Karte zur Audit-Bereitschaft aus Prepare for Audit.